
Synology закликає власників NAS оновити DiskStation Manager після атак програм-вимагачів на пристрої із застарілою системою. В окремому дослідженні від 29 жовтня компанія 360 описала C3RB3R — варіант Cerber, який додає до назв зашифрованих файлів .L0CK3D і залишає записку в їхніх папках. Обидва повідомлення вказують на небезпеку невстановлених виправлень, але називають різні вразливості.
Це суттєва різниця: актуальні оновлення DSM допомагають закрити шляхи проникнення, проте не розшифровують уже пошкоджені файли. Якщо на NAS масово змінюються файли або з’явилася вимога викупу, спочатку ізолюйте пристрій — звичайного техобслуговування вже недостатньо.
Сховище резервних копій саме стає жертвою
За даними 360, протягом жовтня її служба реагування отримала кілька звернень щодо атак на NAS Synology. Дослідники зібрали зразки з уражених пристроїв і визначили C3RB3R. Йдеться про новий звіт щодо атак, про які повідомляли протягом місяця, а не про доказ появи цієї програми лише вчора.
Проаналізований зразок шифрує не все підряд. Він рекурсивно обходить папки, але пропускає 27 системних каталогів, а також окремі виконувані файли й сценарії. Працездатна операційна система дозволяє шифруванню тривати. Тому NAS, який досі відповідає на запити, ще не свідчить про безпеку даних.
360 описує окремий ключ і nonce для кожного цільового файла: вміст шифрується алгоритмом ChaCha8, а вбудований відкритий ключ RSA-2048 захищає інформацію, потрібну для відновлення. Зашифровані метадані дописуються наприкінці файла, а до назви додається .L0CK3D — із нулем, а не літерою O. Вибрані типи файлів шифруються повністю, інші — вибірково залежно від розміру. Зміна розширення не поверне початковий вміст.
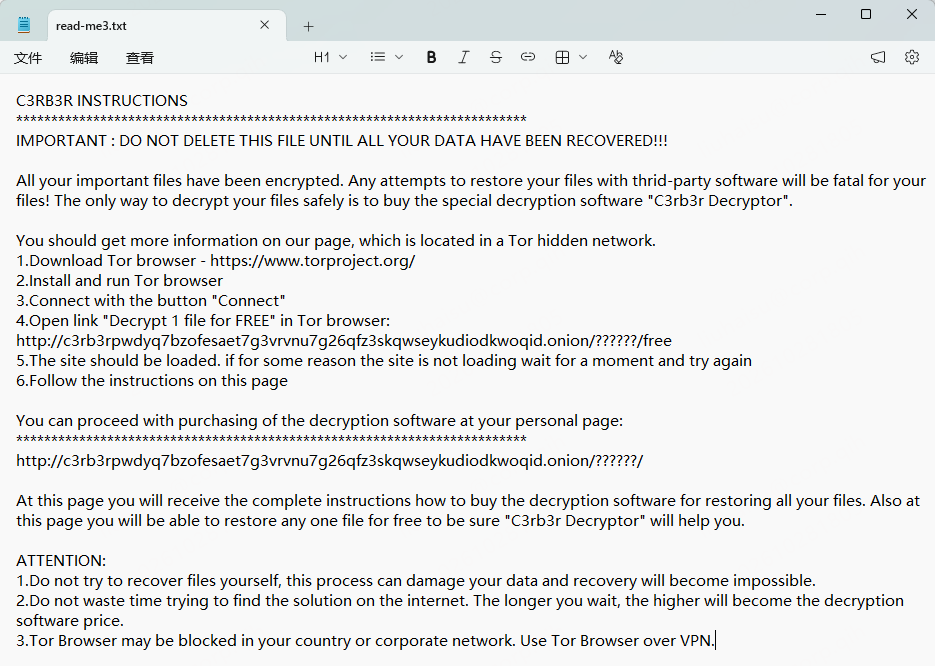
Останній крок — файл read-me3.txt. У показаній дослідниками записці зловмисники пропонують пробне розшифрування й спрямовують жертву на платіжну сторінку в Tor. Твердження про єдиний можливий спосіб повернення даних — частина вимоги викупу, а не незалежна оцінка шансів на відновлення.
Два повідомлення по-різному пояснюють проникнення
У повідомленні Synology від 29 жовтня сказано про експлуатацію вразливості, виправленої в грудні 2024 року, із посиланням на Synology-SA-24:20. Цей бюлетень охоплює кілька проблем, зокрема віддалене виконання коду. Нове повідомлення не визначає конкретний CVE для кожної атаки.
Натомість 360 пов’язує досліджені випадки з CVE-2026-13639 та CVE-2026-13684, розкритими у вересні в Synology-SA-26:13. Вересневий бюлетень Synology підтверджує: помилки в логіці входу та SCGI дозволяють віддалено читати або записувати довільні файли й спричиняти відмову в обслуговуванні. У ньому наведено такі виправлені випуски:
- DSM 7.4: 7.4-90075 або новіша.
- DSM 7.3: 7.3.2-86009-4 або новіша.
- DSM 7.2.2: 7.2.2-72806-9 або новіша.
- DSM 7.2.1: 7.2.1-69057-12 або новіша.
Це мінімальні виправлення з бюлетеня, а не перелік найновіших версій на сьогодні. Перевірте актуальне підтримуване оновлення для своєї моделі NAS та встановлених пакетів. Старіший бюлетень також охоплює попередні гілки DSM: відсутність версії у вересневій таблиці не означає, що вона безпечна.
Публічні звіти не встановлюють, чи йдеться про тих самих потерпілих і той самий шлях проникнення. Розбіжність не доводить ані нової вразливості нульового дня, ані зламу повністю оновленої DSM, ані компрометації виробника. Для окремого інциденту потрібні журнали та історія конкретного пристрою.
Неуражений NAS оновлюють, на ураженому бережуть можливості відновлення
Якщо ознак зламу немає, виконайте рекомендацію Synology: оновіть DSM та ввімкніть автоматичні оновлення. Перевірте також установлені пакети. Виробник радить не відкривати DSM в інтернет без потреби, а для віддаленого доступу до файлів використовувати VPN. Сховище, доступне з мережі, потребує регулярних оновлень так само, як комп’ютер.
Якщо файли зашифровані або є записка, перелік дій Synology починається з визначення уражених систем та їх від’єднання від локальної мережі. Вимикати живлення виробник радить лише тоді, коли мережева ізоляція неможлива: це зупиняє активність, але знищує докази в оперативній пам’яті. Перед скиданням чи перевстановленням збережіть записку, зразки уражених файлів, версію DSM, перелік пакетів і відповідні журнали. Узгодьте відновлення з підтримкою Synology або фахівцями з реагування.
Перевірте, чи існують неушкоджені резервні копії або знімки стану, створені до атаки. Відновлюйте дані в чистому, захищеному середовищі після оцінки шляху проникнення. Постійно під’єднана копія на тому самому скомпрометованому сховищі не гарантує відновлення. Дослідження The Gentlemen про викрадення резервних копій показує іншу небезпеку для цього ж ресурсу: копії можуть стати інструментом нападника, а не лише засобом порятунку.
Видалення шкідливої програми, встановлення виправлень і розшифрування — різні завдання. Антивірусне сканування Windows не відновить DSM і не розшифрує файли NAS. Зберігайте оригінали зашифрованих файлів, доки фахівці оцінюють доступні варіанти; обіцянка платного дешифратора не є гарантією результату.
Джерела
- Synology. Заклик оновити DSM після атак програм-вимагачів на застарілі версії. 29 жовтня 2026 року.
- 360. Атаки Cerber на NAS Synology: попередження та аналіз зразка [китайською]. 29 жовтня 2026 року.
- Synology. Synology-SA-24:20: DSM (PWN2OWN 2024). 5 листопада 2024 року; оновлено 28 березня 2025 року. Перевірено 30 жовтня 2026 року.
- Synology. Synology-SA-26:13: оновлення безпеки DSM. 18 вересня 2026 року. Перевірено 30 жовтня 2026 року.
- База знань Synology. Як запобігати атакам програм-вимагачів на пристрій Synology. Профілактика та порядок реагування. Перевірено 30 жовтня 2026 року.
