
29 жовтня з гаманців Binance вивели мільярди доларів, але біржа повідомляє, що доказів витоку приватних ключів поки не знайшла. Це головне питання зламу Binance з оціненим впливом у $6,3 млрд: нападник міг отримати не самі ключі, а можливість змусити системи біржі дозволяти перекази. Тепер Binance заявляє про додаткові точки проникнення, окрім ноутбука працівника, який фігурував у початковій версії. [1][2]
Станом на 30 жовтня: за повідомленням Binance, депозити працюють, виведення коштів призупинене, а збитки компанія покриє коштом фонду SAFU та власних ресурсів. В останньому оновленні біржа назвала очікуваний строк відновлення виведення — 45 годин від моменту тієї заяви. Це прогноз, а не підтвердження відновленої роботи. [1]
Ноутбук — лише початок пояснення
Початкова версія Binance описувала можливий шлях від скомпрометованого ноутбука DevOps-інженера до службового контейнера, через який подавалися несанкціоновані запити на виведення. Згодом Річард Тенг уточнив: нападник не просто скористався правами одного інженера, а атака не зводилася до одного кліку. За його словами, розслідування не поклало відповідальності на конкретну людину. [2]
Приватний ключ може залишатися всередині захищеної інфраструктури, а зловмисник — використовувати сервіс, якому дозволено запитувати підписи. Тоді транзакція буде коректною з погляду криптографії, але не санкціонованою компанією. Поки бракує пояснення, які саме перевірки не спрацювали між робочим пристроєм, внутрішнім сервісом і системами, що переказують активи клієнтів.
Навіщо нападнику знадобилися 50 підписів
TRM Labs відносить основну хвилю виведення до приблизно 20 хвилин, починаючи з 20:05 UTC. Особливо показовою була Ethereum-транзакція з 50 заздалегідь підписаними авторизаціями EIP-7702 для послідовних значень лічильника транзакцій — nonce. Одне значення збіглося з поточним станом активного гаманця й передало його поведінку під контроль контракту нападника. [3]
Цей лічильник можна уявити як номер у черзі, яка постійно рухається. Підготувавши діапазон, нападник зменшив ризик, що звичайні операції біржі змінять очікуваний номер. Сама авторизація змінила можливості гаманця; кошти вивів наступний виклик. Тому пошук лише найбільшого переказу пропускає ранішу й вирішальну зміну контролю.
Окрема реконструкція PublicAML описує три репетиції на гаманцях нападника перед реальною атакою. Виведення з Binance 14 дослідники датують 20:24:23 UTC, а звичайний переказ із Binance 16 на ту саму адресу — 24 секундами пізніше. Вони також зафіксували повторні виведення нових надходжень. [4]
Делегування в Ethereum не пояснює всього. TRM побачила звичайні підписані перекази й в інших блокчейнах, тому оцінює подію як компрометацію інфраструктури підписання гарячих гаманців Binance. Це висновок дослідників, а не остаточний технічний звіт біржі. [3]
Чому в повідомленнях різні суми
$6,3 млрд, $6,36 млрд і $6,43 млрд — оцінки різних джерел із різним охопленням і часом спостереження. Додавати їх або робити з них новий «точний» підсумок не можна.
- Binance, оновлення 30 жовтня: приблизно $6,3 млрд зачеплених активів і близько $3 млрд заморожених.
- TRM, зріз на 00:30 UTC 30 жовтня: близько $6,36 млрд викрадено в десяти блокчейнах за цінами на момент переказів.
- Elliptic, звіт 30 жовтня: $6,43 млрд викрадено в одинадцяти блокчейнах; у ранковому аналізі підтверджено замороження $2,84 млрд.
Обидві дослідницькі оцінки значно перевищують приблизно $1,5 млрд, викрадені з Bybit у 2025 році. Різна кількість охоплених блокчейнів — ще одна причина залишати назву джерела поруч із числом. [3][5]
Гонка за активами, які ще можна заморозити
У зрізі Elliptic на 07:00 UTC відокремлено $2,84 млрд заморожених активів від приблизно $3,33 млрд поза можливостями блокування емітентами — за цінами на той момент. Це не просте віднімання від початкової вартості крадіжки: ціни й позиції змінюються. Дослідники простежили обмін стейблкоїнів на нативні активи, зокрема ETH, навіть за невигідними для нападника курсами. [5]
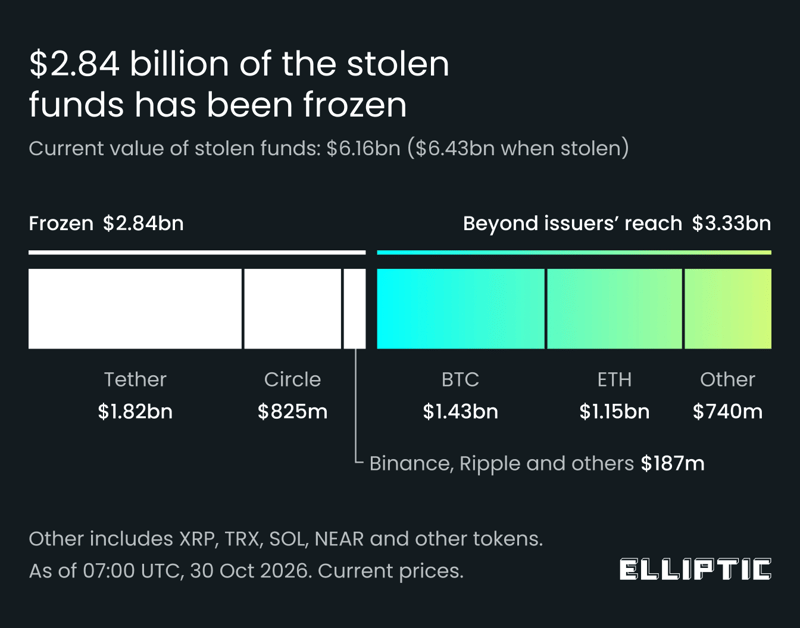
Саме це пояснює поспіх. Емітенти деяких токенів можуть блокувати баланси. У нативних bitcoin та ether немає компанії-емітента з аналогічною кнопкою замороження. Рух таких активів усе ще можна відстежувати, а сервіси можуть реагувати на їхнє надходження, проте це інший спосіб втручання.
Заморожено — не означає повернуто. Блокування балансу зупиняє певний рух коштів, але саме по собі не доводить, що Binance вже отримала їх назад або компенсувала втрати клієнтам. Обіцянку покрити збитки також потрібно оцінювати окремо від суми заблокованих активів.
Слід Північної Кореї та межі доказів
TRM із високою впевненістю приписує операцію північнокорейській TraderTraitor. Elliptic також пов’язує крадіжку з КНДР і описує спільну адресу призначення для невеликої частини коштів Binance та активів із попереднього інциденту Bitget. Водночас компанія застерігає: один сервіс відмивання може обслуговувати різних нападників. За її звітом, державні органи чи правоохоронці на той момент атрибуцію не підтвердили. [3][5]
PublicAML виявила й пастку для самостійних розслідувань: частина схожих на великі перекази записів стосувалася токенів-копій і адрес-двійників, а не справжнього USDT. Знайомого тікера та збігу початкових і кінцевих символів адреси недостатньо, щоб правильно відновити рух грошей. [4]
На які питання Binance ще має відповісти
Технічний звіт має пов’язати додаткові точки проникнення зі збоєм авторизації: як отримали початковий доступ, які запити на підпис пройшли контроль і чому атака охопила гаманці в різних мережах. Повторні виведення ставлять окреме питання про час відкликання шкідливих дозволів. Це відкриті питання, а не докази вини конкретного працівника, інсайдера чи певної програмної вразливості.
Клієнтам варто перевіряти доступність виведення в офіційному застосунку й зберігати записи про операції, яких торкнувся інцидент. Сторонній співрозмовник не може зняти загальне обмеження Binance, попросивши переказати криптовалюту на іншу адресу. Справа про фальшиву підтримку Coinbase та «безпечні» гаманці показує небезпеку таких інструкцій. Це інший інцидент, а не доказ окремої кампанії проти клієнтів Binance.
Наступні важливі події — підтверджене відновлення виведення, докази повернення активів і пояснення збоїв контролю. До того часу оцінка викраденого, заморожені кошти та компенсації клієнтам залишаються трьома різними частинами історії.
Джерела
- Binance. Оновлення розслідування: додаткові точки проникнення та стан сервісів. X, 30 жовтня 2026; переглянуто 30 жовтня 2026. Офіційне оновлення.
- Річард Тенг. Заява про інцидент Binance та захист сервісу виведення. X, 30 жовтня 2026; переглянуто 30 жовтня 2026. Заява Річарда Тенга.
- TRM Labs. North Korea Steals USD 6.36 Billion From Binance in the Largest Hack in History. 29 жовтня 2026; дані до 00:30 UTC 30 жовтня; переглянуто 30 жовтня 2026. Аналіз транзакцій і підписання.
- PublicAML. Binance hack: a Tornado-funded operator, three test runs, and about 430,737 stolen ETH parked on four wallets. 30 жовтня 2026; переглянуто 30 жовтня 2026. Реконструкція подій в Ethereum і Tron.
- Elliptic. The largest theft in history: North Korea likely behind the $6.4 billion Binance hack. Оновлено 30 жовтня 2026 о 08:00 UTC; переглянуто 30 жовтня 2026. Оцінка збитків, замороження й атрибуції.
