
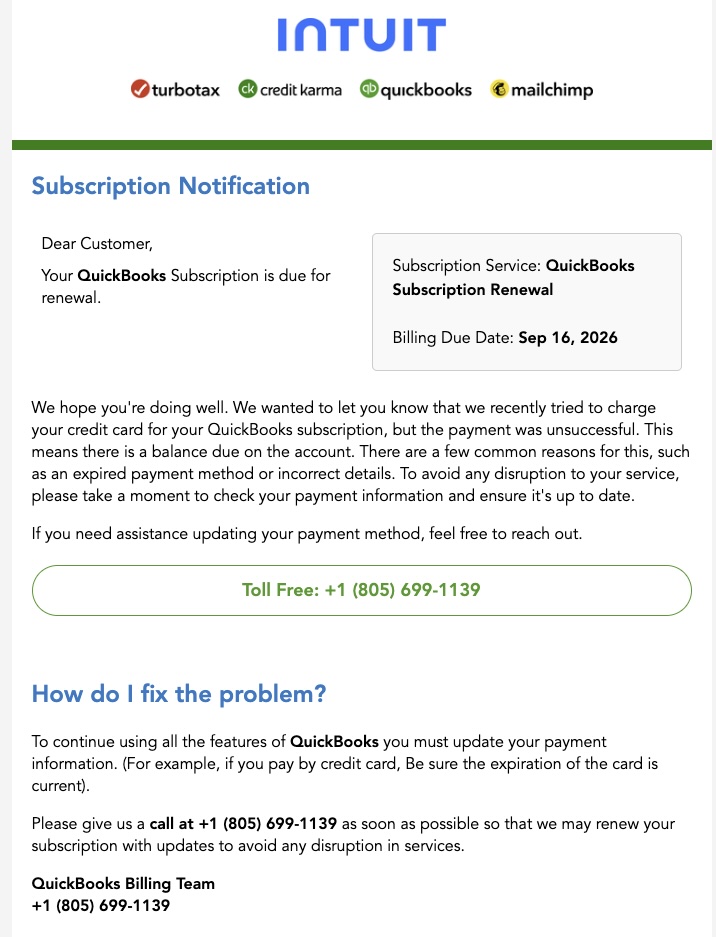
Лист про продовження підписки QuickBooks повідомляє про невдалу оплату й закликає зателефонувати до підтримки, поки сервіс не заблокували. Саме дзвінок і є пасткою. У розслідуванні, оприлюдненому 29 жовтня, Infoblox пов’язала кампанію з понад 350 схожими на QuickBooks доменами та спробами виманити облікові дані телефоном. Невидиме зображення в листі додатково повідомляє сервісу відстеження, хто його відкрив.
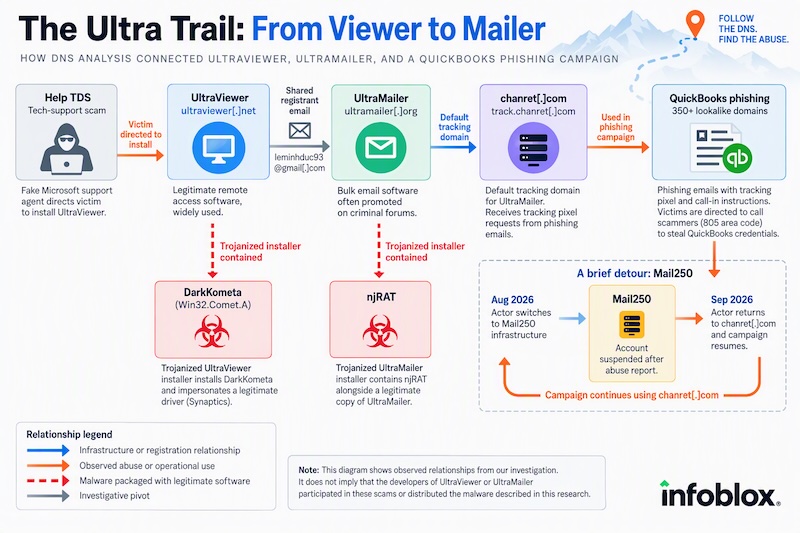
Пошук почався з іншої схеми: фальшиві працівники підтримки Microsoft просили встановити UltraViewer. Реєстраційні дані доменів привели дослідників до програми масової розсилки UltraMailer, домену відстеження й листів про QuickBooks. Infoblox не знайшла доказів участі розробників обох програм у шахрайстві чи поширенні досліджених заражених інсталяторів.
«Оплату відхилено»: лист переводить розмову на телефон
У зафіксованому листі використано оформлення Intuit і QuickBooks, повідомлення про продовження підписки та нібито невдале списання з картки. Одержувача просять зателефонувати для оновлення платіжних даних. Номер із кодом 805 на знімку названо безкоштовним: це твердження приманки, а не ознака справжньої підтримки.
За даними Infoblox, під час дзвінків оператори намагаються отримати облікові дані QuickBooks. У звіті немає встановленої кількості дзвінків, зламаних акаунтів або суми збитків. Понад 350 доменів — це масштаб інфраструктури, а не число потерпілих. Більшість доменів зареєстровано з 29 червня до 5 липня 2026 року; свіжа подія сьогодні — публікація розслідування кампанії, яка триває.
Зображення, яке видає одержувача
Дослідники знайшли реєстраційну електронну адресу, пов’язану з офіційним доменом UltraViewer, а через неї — UltraMailer і chanret[.]com. Пошук останнього у зібраних спам-листах виявив приманку QuickBooks. UltraMailer використовує цей домен для відстеження за замовчуванням.
Кожен досліджений лист містить зображення розміром один піксель, яке завантажується з track.chanret[.]com. Шлях запиту містить ідентифікатор кампанії та назву файлу з електронною адресою одержувача, закодованою у Base64. Це оборотне кодування, а не шифрування: коли поштовий клієнт завантажує віддалене зображення, сервіс отримує адресу, пов’язану з відкритим листом.
Це витік відомостей про відкриття, а не доказ зараження від самого перегляду. Блокування віддалених зображень може зупинити саме цей запит, але не підтверджує справжність листа й не робить дзвінок безпечним. Зв’язок із сервісом відстеження також не доводить, що фішинг надсилали розробники UltraMailer.
Один маршрут зупинили — кампанія повернулася іншим
У серпні оператор перейшов із chanret[.]com на піддомен відстеження qbcares[.]com. DNS-записи пов’язали його з інфраструктурою поштового сервісу Mail250. Infoblox повідомила про зловживання 25 серпня; Mail250 заявила про блокування акаунта, а дослідники перевірили, що спостережувана кампанія зупинилася.
Уже 8 вересня оператор повернувся до chanret[.]com і відновив розсилку від імені QuickBooks. На сайті UltraMailer дослідники не знайшли механізму повідомлення про зловживання. Цей епізод пояснює, чому блокування одного акаунта не завершило операцію: для тієї самої підміни бренду можна змінити сервіс. Звіт описує конкретну зупинку й повернення, а не глобальне припинення фішингу QuickBooks.
Справжня підписана програма всередині шкідливого інсталятора
Окрема гілка дослідження виявила заражені інсталятори зі справжніми програмами всередині. Непідписаний інсталятор UltraMailer поєднував автентичну підписану копію програми з njRAT. Непідписаний інсталятор UltraViewer, надісланий до VirusTotal 4 вересня, містив шкідливе ПЗ, визначене як DarkKometa, і розміщував його в каталозі ProgramData, схожому на компонент Synaptics.
Важлива межа — зовнішній пакет: справжній підпис вкладеної програми не підтверджує безпечність усього, що запускає інсталятор. Infoblox не змогла незалежно підтвердити твердження іншого дослідника про викрадення ключа підпису. Це окремі знахідки; звіт не доводить, що саме листи QuickBooks доставляли ці інсталятори.
Попереднє розслідування Help TDS і фальшивої підтримки Microsoft показує споріднений ризик: надання віддаленого доступу людині, чию особу підтверджує лише попередження або телефонна розмова.
Дії залежать від того, що сталося
Якщо ви лише отримали або відкрили лист, не телефонуйте за його номером і не надсилайте платіжних даних у відповідь. Відкрийте QuickBooks через власну закладку або меню допомоги в програмі й перевірте підписку там. У рекомендаціях Intuit серед ознак шахрайства зазначено схожі домени, термінові вимоги оплати та запити паролів чи кодів підтвердження.
Якщо передали облікові дані, змініть їх у справжньому акаунті з надійного пристрою та перевірте активність; про сторонні зміни повідомте офіційній підтримці. Якщо надали віддалене керування, завершіть сеанс і організуйте перевірку пристрою та доступу до акаунтів. Навіть справжньою програмою підтримки може користуватися шахрай.
Якщо запускали підозрілий інсталятор у Windows, видалення видимої програми може залишити завантажувач, завдання, службу чи інший компонент пакета. Завантажте Gridinsoft Anti-Malware, установіть програму, оновіть її та запустіть Full Scan — повне сканування. Перегляньте виявлення, застосуйте очищення, перезавантажте комп’ютер і перевірте початкову ознаку проблеми. Ручна перевірка механізмів закріплення — додатковий варіант, якщо симптоми залишилися. Сканування не повертає викрадений пароль і не доводить відсутності стороннього доступу; відновлення акаунтів потрібне окремо.
Джерела
- Infoblox Threat Intel. Шлях від UltraViewer до UltraMailer: розслідування фішингу. 29 жовтня 2026 року.
- Intuit. Як розпізнати підозрілу активність і фішинг. Дата доступу: 29 жовтня 2026 року.
