

Фальшивий працівник підтримки Microsoft допоміг дослідникам Infoblox прибрати загрозливе блокування браузера — а потім попросив завантажити UltraViewer. Цей поворот найкраще пояснює нове розслідування Help TDS, мережі, що роками спрямовує відвідувачів сайтів до шахрайської техпідтримки. Попередження створює надзвичайну ситуацію, а співрозмовник використовує удаваний порятунок, щоб перейти до справжнього віддаленого доступу. [1]
Infoblox опублікувала дослідження 15 жовтня 2026 року. Записаний дзвінок відбувся в середині червня: це новий звіт про давніший експеримент і інфраструктуру операції. Під час розмови дослідники поставили під сумнів потребу в завантаженні, після чого дзвінок обірвався. Звіт не стверджує, що вони надали доступ або втратили гроші.
Відвідування сайту перетворюють на «аварію Windows»
Help TDS — система розподілу трафіку, тобто посередник, який вирішує, куди спрямувати відвідувача. Партнери приводять людей зі зламаних сайтів, шкідливої реклами, дописів у соцмережах і спаму. Система враховує характеристики браузера та місцеперебування і відправляє відповідних відвідувачів на сторінку фальшивої підтримки. Інших можуть передати рекламній мережі для подальшого перепродажу. Тому двоє людей, які відкрили той самий початковий сайт, не обов’язково побачать однаковий результат.
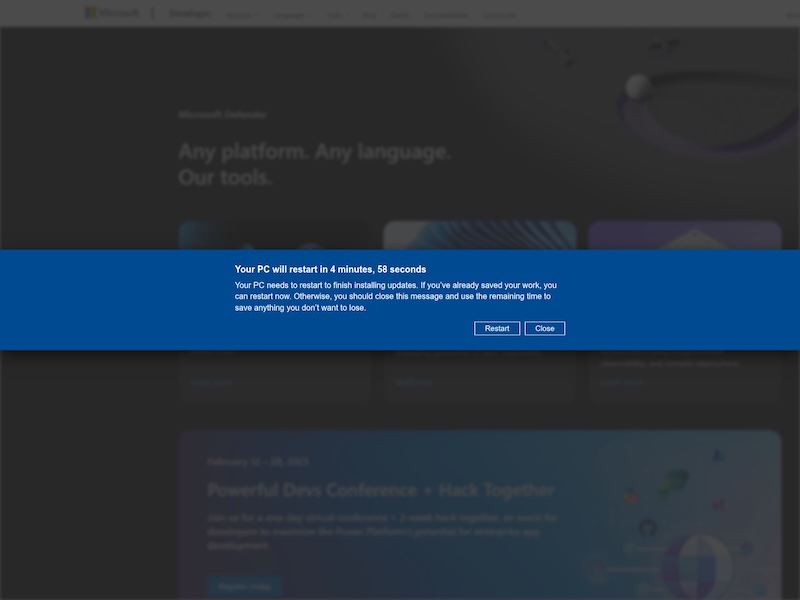
Для обраного відвідувача все починається з удаваного оновлення Windows. Повідомлення попереджає про майбутнє перезавантаження. Далі з’являється повноекранна заява, нібито Microsoft вимкнула комп’ютер, лунає сигнал тривоги та показується номер «служби безпеки». Голос застерігає від перезавантаження. Це твердження вебсторінки, а не діагностика Windows.
Попереднє дослідження GoDaddy описало шкідливий плагін WordPress, який отримував адреси перенаправлення з керівної інфраструктури операції. Так партнер використовує довіру до сайту, який людина сама хотіла відвідати: початком пастки може бути звичайна сторінка, а не підозріле посилання на файл. Це історичний контекст із серпня 2025 року, а не нова вразливість WordPress чи WooCommerce. [2]
Оператор прибирає блокування, а потім змінює завдання
Дослідники Infoblox відкрили скомпрометований сайт на дослідницькому комп’ютері й зателефонували за номером зі сторінки. Співрозмовник назвався підтримкою Microsoft, неодноразово запевнив, що допомога безплатна, та запитав, чи це особистий або робочий пристрій.
Потім він провів їх через вихід з облікового запису Windows і повторний вхід за допомогою Ctrl+Alt+Delete. Блокування браузера зникло. Ця деталь суперечить залякуванню на екрані: прибрати загрозливе зображення вдалося без оплати ремонту чи встановлення нової захисної програми.
Лише після цього оператор попросив відкрити меню «Пуск» і завантажити UltraViewer — легальну програму віддаленого керування. Дослідники запитали, навіщо потрібна ще одна програма, якщо на комп’ютері вже є захист Windows. Розмова припинилася.
Небезпечний перехід — це запит на дозвіл. Незнайомець, який допоміг закрити сторінку, не отримує від цього права керувати комп’ютером. Встановлення програми та надання віддаленого сеансу можуть перетворити браузерний обман на доступ до файлів і застосунків. Водночас сама поява попередження не означає, що такий доступ уже відбувся. У цьому експерименті описано вимогу завантажити програму, а не завершене захоплення пристрою.
Удавану підтримку використовувала й окрема кампанія CHOSEN BRICK. Спільний висновок — незалежно перевіряти, хто просить доступ. Знайома назва служби є частиною приманки, але не доводить, що різні кампанії мають одного оператора.
Одноразові сторінки підтримують тривалу операцію
За оцінкою Infoblox, Help TDS керує російськомовна партнерська програма Hotejka, яка є продовженням ROI777. Дослідники спираються на історичні записи DNS, сталі інфраструктурні зв’язки, оголошення й доступ до партнерської панелі. Це їхня оцінка атрибуції; вона не доводить підтримки з боку держави.
Із квітня 2026 року операція використовує Cloudflare Pages. Infoblox повідомляє приблизно про 300 нових оголошених доменів Pages на день на тлі понад 125 тисяч нових піддоменів, які компанія зазвичай бачить щодня в усьому сервісі. Після блокування однієї адреси мережа має заміни. Це зловживання хостингом, а не доказ зламу Cloudflare чи шкідливості кожної адреси pages.dev.
Є й пастка для перевірки окремої адреси: деякі домени під час прямого сканування показували рекламні сторінки-прикриття, а пізніше з’являлися в оголошеннях операції. Безневинний вигляд під час одного відвідування може належати іншій гілці або стадії маршрутизації.
Infoblox стверджує, що її система виявляла ймовірні домени в середньому приблизно за сім днів до оголошення, а щоденний показник контакту з Help TDS серед власних хмарних клієнтів знизився з піків близько 4% до приблизно 0,5%. Це показники клієнтської телеметрії за конкретних умов виявлення. Вони не означають частку заражених користувачів інтернету, кількість потерпілих чи ліквідацію операції.
Дії залежать від того, що вже сталося
Якщо ви лише побачили попередження, не телефонуйте за його номером. Якщо звичайні кнопки не працюють, закрийте браузер через Диспетчер завдань і не відновлюйте небезпечну вкладку. Microsoft пояснює, що справжні повідомлення про помилки Windows не містять номера техпідтримки. Відкрийте потрібний канал допомоги самостійно. [3]
Якщо ви встановили програму або дозволили незнайомцю керувати пристроєм, завершіть сеанс і від’єднайте комп’ютер від мережі. Для робочого пристрою зв’яжіться з ІТ-відділом через відомий канал. Запишіть назву програми й дії співрозмовника; для зміни паролів і перевірки акаунтів використовуйте інший довірений пристрій. Якщо йшлося про оплату чи доступ до фінансів, негайно зверніться до банку.
Антивірус може прибрати видимий шкідливий файл, тоді як інша встановлена програма, служба чи запис автозапуску залишиться. Після запуску небажаного завантаження повне сканування Gridinsoft Anti-Malware допоможе перевірити загрози та механізми закріплення. Саме сканування не відкликає віддалений доступ, не повертає викрадені облікові дані й не доводить, що ніхто нічого не переглядав.
У цьому випадку «помічник» зміг прибрати залякування ще до запиту на справді важливий доступ. Сприймайте наступний дозвіл як окреме рішення щодо безпеки, навіть якщо перша проблема вже начебто зникла.
Джерела
- Infoblox Threat Intel. «Inside Help TDS: Hotejka, Cloudflare Pages, and Predictive Detection». 15 жовтня 2026 року. Розслідування та результати записаного дзвінка.
- GoDaddy. «Help TDS and its Malicious Plugins Redirect Thousands of Sites to Tech Support Scams». 20 серпня 2025 року. Історичний аналіз плагіна й перенаправлень.
- Microsoft Support. «Protect yourself from tech support scams». Переглянуто 15 жовтня 2026 року. Як розпізнати фальшиву підтримку та відреагувати.
