

Фальшиве повідомлення про посилку може починатися далеко від одержувача — з купівлі хмарного акаунта та готової сторінки для викрадення даних. 14 жовтня Microsoft і Health-ISAC оголосили про заходи проти YAM Store, CoGUI та Iron Man. За оцінкою Microsoft, ця мережа постачальників із січня 2026 року забезпечила надсилання понад мільярда шкідливих повідомлень. Операція спрямована на бізнеси, які постачали шахраям інфраструктуру, зокрема викрадені або отримані обманом акаунти Microsoft і Google. [1]
Microsoft повідомляє про вимкнення понад 20 тисяч акаунтів, пов’язаних із YAM Store, і блокування понад 100 тисяч доменів для шахрайства та імітації чужих сервісів. Це показники інфраструктури й повідомлень, а не мільярд потерпілих, 75 тисяч доведених зламів чи повернуті людям гроші. Якщо вас кваплять оплатити доставку або увійти в акаунт, перевіряйте проблему через власний застосунок компанії чи вже відомий вам контакт.
Від японських шахрайських повідомлень — до інтернет-магазину
Розслідування почалося наприкінці 2025 року, коли Національне поліцейське агентство Японії повідомило Microsoft про кампанії проти мешканців країни. Дані Японського центру боротьби з кіберзлочинністю та інших партнерів допомогли пов’язати на перший погляд окремі схеми зі спільними постачальниками. Microsoft провела контрольні закупівлі, щоб з’ясувати, що саме вони продавали.
YAM Store працював як торговельний майданчик: покупці переглядали пропозиції, порівнювали їх і замовляли акаунти та інфраструктуру. Це пояснює, чому блокування одного повідомлення про посилку не зупиняє наступного. Відправнику не потрібно самостійно створювати переконливий сайт, шукати хостинг і здобувати акаунти — ці складники продають різні учасники мережі.
Microsoft відстежує постачальника інфраструктури як Storm-3119, а розробників і активність CoGUI, Haozi — також відомого як Phoenix — та Iron Man System об’єднує під позначенням Storm-2990. Китайськомовні канали продажу й технічні ознаки підтримують оцінку щодо китайськомовних розробників. Вони не доводять, що всі покупці належать до одного угруповання або діють за вказівкою держави. [2]
Покинута організація ставала джерелом нових акаунтів
Один зі способів отримання ресурсів спирався на чужу забуту ідентичність. Оператори купували домени, реєстрація яких завершилася, відновлювали сайти, щоб організації виглядали чинними, й обманом отримували акаунти Microsoft 365. Серед пропозицій були освітні та неприбуткові середовища. Отже, відоме ім’я хмарного провайдера або домен, схожий на сайт організації, могло прикривати злочинну інфраструктуру без схвалення провайдера.
Інший шлях — захоплення вже наявних хмарних середовищ. Microsoft описує адміністративні панелі, які керували скомпрометованими середовищами Microsoft 365 через викрадені облікові дані застосунків. Таке середовище, або tenant, належить організації; облікові дані застосунку дають програмі змогу автентифікуватися без ручного входу людини щоразу. Панелі дозволяли скидати паролі, розподіляти освітні ліцензії та керувати даними каталогу.
Ця відмінність важлива під час відновлення. Доступ застосунку — окремий від браузерної сесії зловмисника. Зміна пароля одного користувача не гарантує видалення всіх ключів і дозволів, які нападник уже створив. На іншому зафіксованому етапі оператор використав захоплений акаунт глобального адміністратора, надав службовому об’єкту застосунку широкі права й перетворив сховища SharePoint та OneDrive на товар для перепродажу.
Ланцюг доповнювали система керування DNS для фішингових доменів, сертифікатів і маршрутизації та автоматизований магазин із рівнем перепродавців. Microsoft також виявила вигадані організації, підкріплені сайтами й документами. Частину такого контенту дослідники оцінили як імовірно створену ШІ; це їхня оцінка, а не доказ ролі ШІ в кожному захопленні.
Iron Man надавав інфраструктурі знайомий місцевий вигляд
Акаунти забезпечували основу, а фішингові набори за підпискою — зовнішній вигляд: сторінки й повідомлення від імені банків, служб доставки, державних установ та інших відомих організацій. У технічному звіті Microsoft ідеться про понад 2335 шаблонів Iron Man, адаптованих до понад 139 країн. Кількість шаблонів і географічне охоплення в різних публікаціях розслідування відрізняються; це не кількість зламаних брендів чи успішних атак.
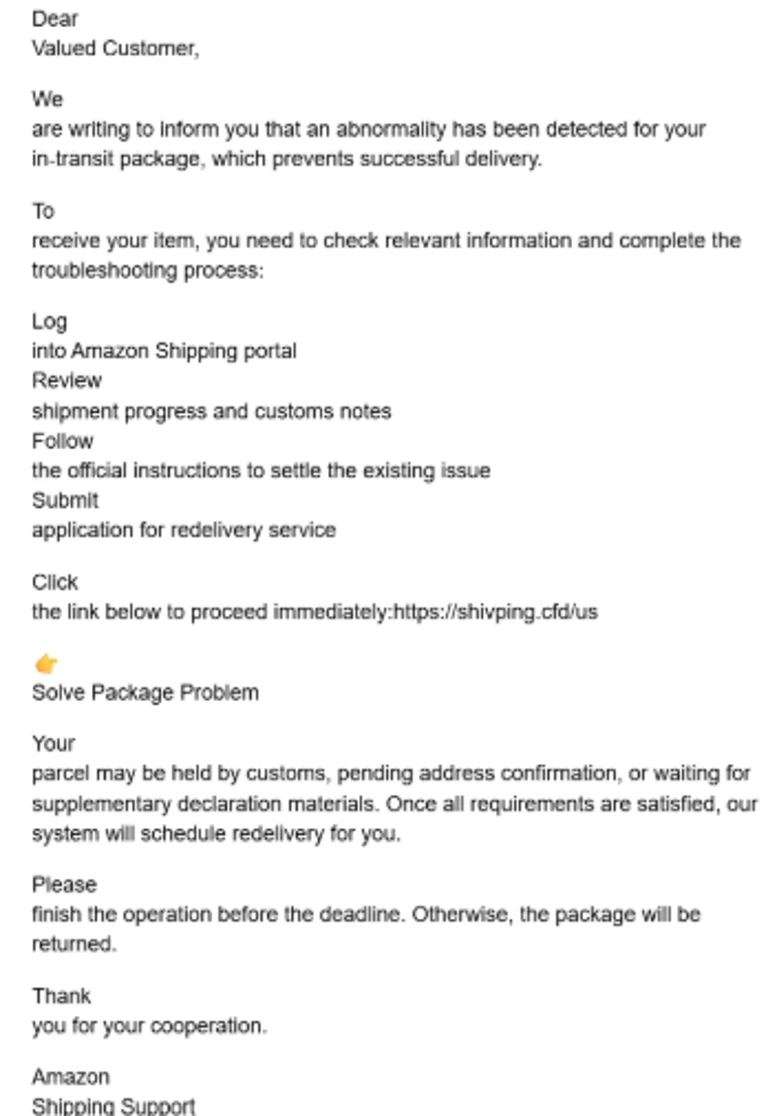
У прикладі листа зі звіту стверджується, що доставка посилки зіткнулася з проблемою. Одержувача спрямовують до нібито порталу Amazon Shipping і погрожують поверненням відправлення після завершення терміну. Загальне привітання й лексика доставки роблять вимогу впізнаваною, а кнопка веде до стороннього сайту. Використання бренду в приманці не означає, що Amazon зламали.
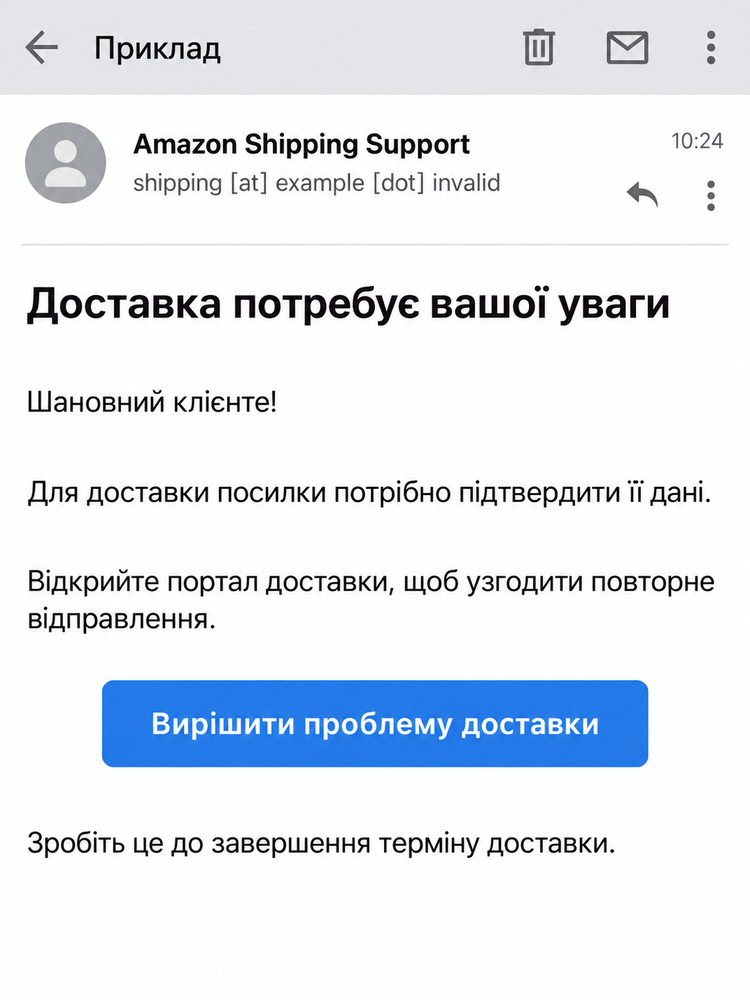
Приклад
Ім’я відправника: Amazon Shipping Support
Умовна адреса: shipping [at] example [dot] invalid
Тема: Доставка потребує вашої уваги
Текст: Для доставки посилки потрібно підтвердити її дані. Відкрийте портал доставки, щоб узгодити повторне відправлення.
Кнопка: Вирішити проблему доставки
Тиск: Зробіть це до завершення терміну доставки.
Цей приклад спрощує привід із посилкою, описаний у розслідуванні Microsoft. Адреса й тема вище умовні; це не перевірені заголовки оригінального листа.
Наступний етап набору інтерактивніший за звичайну підроблену форму. Microsoft описує зв’язок через WebSocket: оператор стежить за діями відвідувача, отримує сповіщення Telegram після введення паролів чи даних картки та обирає, що показати людині далі. Нова вимога ввести ще один код може бути дією шахрая, який керує процесом наживо, як в інших інтерактивних фішингових системах оплати.
Фільтри країн та IP-адрес і фальшиві CAPTCHA можуть приховувати сторінку від дослідників, пропускаючи потрібних одержувачів. CAPTCHA не підтверджує справжність сайту. Окремі кампанії також використовували фішинг кодом пристрою: людина проходить автентифікацію в легітимному сервісі, але дозволяє доступ, потрібний нападнику. Важливо перевіряти яку дію й доступ ви підтверджуєте, а не лише адресу сторінки входу.
Що змінює операція і що робити після передачі даних
Microsoft і Health-ISAC отримали рішення федерального суду США для вилучення та перенаправлення доменів YAM Store, CoGUI та Iron Man. Cloudflare окремо підтверджує: у середині жовтня компанія розмістила попередження на сторінках магазину, вимкнула проєкти Workers і призупинила акаунти. Перенаправлення доменів та видалення хостингу порушують роботу постачальників, але не повертають уже викрадені платіжні дані чи токени доступу. Цивільний позов не є обвинувальним вироком. [3]
Якщо ви лише отримали повідомлення, незалежно перевірте посилку, штраф чи проблему акаунта та повідомте про приманку. Перевірка репутації домену може дати додатковий контекст перед переходом за незнайомим посиланням, але чистий результат не засвідчує платіжну вимогу або запит дозволів застосунку. Якщо ви ввели пароль чи підтвердили доступ, через справжній сервіс змініть розкритий пароль, перегляньте сесії та відкличте доступ невідомих застосунків. Для робочого акаунта повідомте адміністратора. Якщо передали дані картки, негайно зверніться до банку за відомим номером.
Адміністраторам, які розслідують захоплення хмарного середовища, варто включити до перевірки секрети застосунків, службові об’єкти, призначення привілейованих ролей і доступ до сховищ, а не лише останній підозрілий вхід користувача. Під час обмеження доступу збережіть відповідні журнали. Розслідування показує зв’язок між видимою приманкою та її постачальниками: зупинка магазину ускладнює роботу нападників, а відновлення акаунта має усунути доступ, який вони могли отримати раніше.
Джерела
- Стівен Масада, Microsoft Digital Crimes Unit. «Disrupting the service economy behind transnational cybercrime operations». Microsoft, 14 жовтня 2026 року. Розслідування та оголошення про операцію.
- Microsoft Threat Intelligence і Digital Crimes Unit. «The hidden network: Inside the phishing infrastructure ecosystem powering global cybercrime». 14 жовтня 2026 року. Технічне розслідування.
- Cloudflare Cloudforce One. «Cloudflare participates in global operation to disrupt the yam.ink illicit access shop». 14 жовтня 2026 року. Звіт про заходи проти інфраструктури.
