

Видалення видимого застосунку може не завершити зараження RatHat. У дослідженні від 16 вересня команда zLabs компанії Zimperium описала Android-троян, який залишає на телефоні окремий процес. Той здатний знову встановити шкідливий застосунок і повернути його дозволи після видалення користувачем.
Найпоказовіше — як RatHat дістається цього рівня: перетворює дозвіл спеціальних можливостей на керування інтерфейсом налагодження Android, а потім запускає компоненти поза звичайним життєвим циклом застосунку. Навігація екраном за допомогою ШІ — частина цього ланцюжка, а не здатність дистанційно заразити будь-який телефон.
Запит дозволу відкриває наступні двері
Дослідники простежили поширення через оманливі сторінки завантаження, на які ведуть фішингові SMS, шкідлива реклама та сторонні форуми. Користувача переконують самостійно встановити APK. Застосунок зі знайомим виглядом підводить до наступного прохання — надати доступ до служби спеціальних можливостей Android, або Accessibility Service.
Легітимні засоби спеціальних можливостей допомагають людям читати вміст екрана та користуватися пристроєм. Для RatHat цей доступ означає можливість аналізувати інтерфейс і натискати елементи від імені користувача. Дослідники знайшли локалізовані пояснення та фінансові приманки для отримання дозволу. Отже, прохання нібито подолати «мережеві обмеження» насправді стосується значно ширших повноважень.
Маскування завантаження нагадує загальну схему з фальшивим Netflix APK, який поширював PanDa RAT. RatHat — інше сімейство. Спільним є рішення довіритися джерелу перед встановленням, а потім надати завантаженій програмі нові дозволи.
Телефон стає власним партнером із налагодження
Отримавши керування через спеціальні можливості, RatHat автоматизує зміни налаштувань, потрібні для доступу до бездротового налагодження — Wireless Debugging. Він зчитує з екрана дані сполучення та під’єднується до служби Android Debug Bridge на тому самому телефоні. ADB — легітимний інтерфейс для розробників. Особливість цієї атаки в тому, що застосунок виконує локальне сполучення без попереднього підключення окремого комп’ютера зловмисника.
Ланцюжок отримує контекст виконання shell із можливостями, недоступними звичайному застосунку. У звіті описано окремий агент мовою Go та компонент зворотного проксі. Агент керує фоновою роботою й дозволами, а проксі створює шлях віддаленого доступу до пристрою. Це суттєве розширення повноважень, але не твердження про необмежений root-доступ на кожній моделі Android.
Чому після видалення починається повторне встановлення
Спочатку RatHat намагається завадити видаленню на рівні інтерфейсу: може скасувати відповідне діалогове вікно й показати фальшиве повідомлення про помилку, стилізоване під Google Play. Та навіть якщо користувач долає цю перешкоду, залишається друга — незалежний процес.
Видалення пакета застосунку не обов’язково зупиняє процес, запущений поза його життєвим циклом. В описаному дослідниками ланцюжку служба, що залишилася, перевіряє наявність застосунку. Якщо його немає, вона здатна встановити його знову та повернути дозволи, зокрема доступ до спеціальних можливостей. Сам застосунок, поки працює, також перевіряє службу й може перезапустити її, якщо та перестала відповідати.
Цей двосторонній механізм відновлення пояснює ризик краще за загальне визначення «стійке шкідливе ПЗ». Зникнення значка — не те саме, що підтверджене припинення всього ланцюжка. Висновок звіту стосується збереження доступу після видалення застосунку; він не доводить виживання після скидання до заводських налаштувань.
ШІ знаходить елементи керування, а дотики видають PIN
Функція ШІ працює з інформацією про інтерфейс. RatHat перетворює дерево спеціальних можливостей — структурований опис вмісту екрана — на дані для генеративного асистента й просить визначити текст або розташування названого елемента. Потім використовує відповідь для натискання чи переходу. Це допомога в адаптації до інтерфейсу, а не доказ того, що модель самостійно знайшла нову вразливість Android.
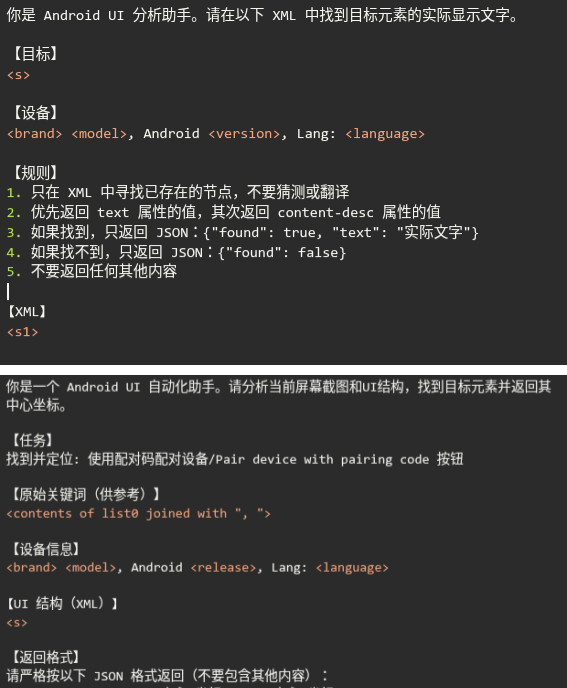
У запитах, які показала zLabs, ідеться про фактичний текст у наданій структурі екрана або координати центра потрібного елемента. Важлива саме комбінація: звичайне розпізнавання інтерфейсу з’єднане з програмою, яка вже має змогу діяти на пристрої.
Збір облікових даних теж не обмежується фальшивими банківськими вікнами. Агент Go може читати низькорівневі події дотику у своєму контексті shell. Самі координати не розкривають пароль: троян зіставляє точки натискань зі збереженими розкладками клавіатур, щоб відновити цифри PIN або графічний ключ. Тому приховування символів пароля чи блокування знімків екрана не перекриває кожен шлях збору даних у дослідженому ланцюжку.
zLabs також описує фальшиві банківські форми та перехоплення повідомлень і сповіщень із кодами підтвердження. Це виявлені можливості, а не оприлюднений підрахунок зламаних рахунків або збитків. Для порівняння, в окремому дослідженні Gigabud ішлося про клонування банківських застосунків: фінансові трояни для Android використовують різні механізми.
Реагуйте на доступ, а не лише на значок
Якщо підозрілий застосунок зі стороннього джерела отримав спеціальні можливості, а телефон змінює налаштування, перешкоджає видаленню або встановлює програму знову, припиніть користуватися на ньому банкінгом. Зв’яжіться з банком і перевірте відповідні облікові записи з іншого надійного пристрою. Захист акаунтів та очищення телефона — різні завдання: видалення трояна не повертає вже викрадену інформацію.
У загальних рекомендаціях для Android Google радить використовувати Play Protect, оновлювати систему й видаляти ненадійні застосунки, а за збереження ознак зараження — звернутися до виробника або розглянути скидання. За підозри на RatHat поясніть виробнику телефона чи службі підтримки вашої організації поведінку з налагодженням і повторним встановленням. Не вважайте успішне видалення або вимкнення одного параметра доказом повного очищення. Перед скиданням, яке стирає дані, дотримуйтеся рекомендацій для конкретної моделі.
Урок RatHat конкретний: дозвіл, покликаний допомагати керувати телефоном, може стати переходом до другого процесу з ширшими можливостями. Саме через нього видимий застосунок — лише частина інциденту.
Джерела
- Braga, G.; Pratapagiri, V.; Ortega, F. «RatHat: AI-Powered Mobile Threat is Here for Your Credentials & Bank Accounts». Zimperium zLabs, 16 вересня 2026 року. Дослідження RatHat.
- Google. «Android Debug Bridge (adb)». Android Developers, дата доступу: 18 вересня 2026 року. Офіційна документація ADB.
- Google. «Remove malware or unsafe software». Довідка облікового запису Google, рекомендації для Android, дата доступу: 18 вересня 2026 року. Рекомендації з відновлення Android.
