

В одному зараженні Windows, яке дослідила Blackpoint Cyber, команда ClickFix запустила одразу дві загрози: BoundSiphon викрадав дані браузера, а RemotePanel залишав зловмисникам шлях назад у комп’ютер. Звіт від 23 вересня описує розподіл роботи: один компонент збирає інформацію й завершує роботу, інший забезпечує тривалий віддалений доступ. Якщо людина виконала команду, видалення одного завантаженого файла не охоплює всіх наслідків.
Команда Adversary Pursuit Group відновила ланцюжок зафіксованого зараження та проаналізувала його компоненти. Дослідники не встановили кількість постраждалих або особи операторів. Натомість вони показали конкретні механізми: підроблену службу Windows, незвично великий виконуваний файл і браузер, який допомагає розшифрувати власні секрети.
Одна команда — два шляхи
Початковою умовою було виконання команди, запропонованої зловмисником. Саме на цьому тримається фальшива перевірка ClickFix: сторінка переконує людину перенести її інструкції до командного середовища Windows. Побачити таку сторінку й виконати її команду — різні рівні ризику.
У дослідженому випадку утиліта Windows finger.exe отримувала подальші інструкції. Наступні етапи підвищували привілеї та додавали широкі виключення Microsoft Defender перед запуском двох компонентів. Ресурс із назвою, схожою на PNG-зображення, був частиною цього ланцюжка. Це не означає, що зараження спричинив перегляд звичайної картинки.
Далі шляхи розходилися. Компонент W32Time записували на диск і доповнювали нульовими байтами, доки його розмір не сягав приблизно 751–799 МіБ. Це розмір штучно збільшеного виконуваного файла, а не обсяг викрадених даних. BoundSiphon, навпаки, завантажували як .NET-збірку безпосередньо в пам’ять через PowerShell. Власне закріплення йому було не потрібне: тривалий доступ забезпечував сусідній компонент.
Маскування під службу часу
Сторожовий компонент W32Time встановлював службу під виглядом Windows Time і копіював себе до C:\Windows\Microsoft.NET\assembly\GAC_MSIL\System.Management\svchost.exe. Назва служби та системоподібний шлях слугували маскуванням. Сама назва Windows Time не є підставою видаляти справжню службу Windows.
Усередині цього компонента дослідники знайшли інший виконуваний файл, у метаданих якого назвою продукту вказано RemotePanel. Тобто це не лише умовна назва, яку аналітики дали його функціям.
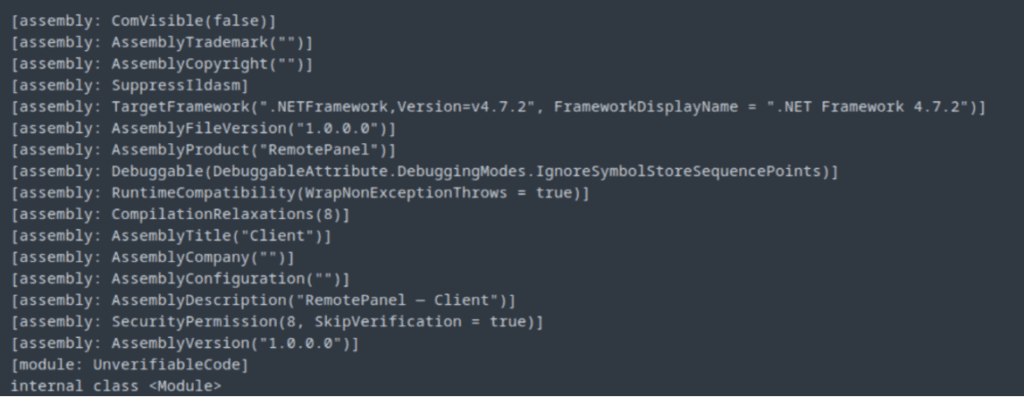
RemotePanel підтримує виконання команд, роботу з файлами й процесами, перегляд екрана та окремо завантажуваний модуль прихованого робочого столу. Серверна частина дозволяє керувати багатьма зараженими комп’ютерами й розподіляти права між операторами. Цей доступ залишається корисним для зловмисника й після першого збору даних стилером.
Є й перешкода для поспішного видалення: сторожовий компонент може позначати свій процес як критичний. За даними Blackpoint, його примусове завершення в такому стані здатне спричинити збій Windows. Тому хаотично закривати всі процеси svchost.exe — поганий спосіб очищення.
Блокчейн працює як адресна книга
RemotePanel може звертатися до контракту в BNB Smart Chain, щоб дізнатися актуальну адресу сервера керування. Тут важлива різниця: контракт повертає адресу, а сам сеанс віддаленого керування проходить через інший сервер. Власник керівного гаманця може змінити цю адресу, не розповсюджуючи нову версію шкідливої програми.
Отже, блокування сервера, поміченого під час одного розслідування, може перервати зв’язок, але не прибрати програму з ПК. Та сама встановлена копія згодом отримає іншу адресу. Дослідники також виявили локальні параметри, які замінюють результат цього пошуку: блокчейн не є єдиним можливим способом визначення сервера.
BoundSiphon використовує довіру до браузера
BoundSiphon збирає збережені облікові дані, cookies, дані гаманців і менеджерів паролів, вибрані документи та інформацію про систему. Особливо показовий його підхід до App-Bound Encryption у Chromium: він переносить логіку розшифрування всередину справжнього процесу браузера й через нього запитує захищений ключовий матеріал.
В оригінальному поясненні Google межа захисту сформульована так: стороння програма не повинна просто розшифровувати захищені дані Chrome від імені того самого користувача Windows. Google також прямо називала підвищення привілеїв і впровадження коду в Chrome складнішими шляхами, до яких цей захист змушує вдаватися зловмисників. Саме в цьому контексті слід розуміти знахідку Blackpoint. Вона не доводить, що звичайний перехід на сторінку дистанційно ламає шифрування Chrome або що шифрування взагалі марне.
Blackpoint виявила суттєву схожість реалізації з ранішим стилером, але не встановила зв’язок між операторами. Російськомовні артефакти та, ймовірно, неактивна перевірка розкладки клавіатури також не доводять атрибуцію й не гарантують безпеки жодній групі користувачів.
Окреме дослідження доменів із прикладів у документації показує ще один шлях до фальшивої перевірки. Довіра до документа не робить зовнішні посилання безпечними; ці різні випадки не доводять спільного шкідника чи оператора.
Якщо ви виконали команду
Від’єднайте постраждалий комп’ютер від мережі; для робочого пристрою залучіть ІТ-команду. Захисний засіб може прибрати видимий файл, тоді як служба, завантажувач або шкідливе виключення залишаться. У цьому випадку дослідники побачили і закріплення, і послаблення захисту. На особистому ПК з Windows скористайтеся Gridinsoft Anti-Malware: оновіть програму, запустіть повне сканування, перегляньте виявлення та застосуйте очищення. Перезавантажте ПК і перевірте його знову, якщо симптоми повертаються. Ручне редагування служб або виключень залиште для цільової перевірки з фахівцем.
Окремо, з чистого пристрою, змініть скомпрометовані паролі, завершіть активні сеанси та перевірте важливі облікові записи. Очищення ПК не повертає вже викрадену інформацію. Головний висновок цього випадку: припинити крадіжку й закрити зловмиснику шлях назад — дві окремі задачі.
Джерела
- Blackpoint Cyber, Adversary Pursuit Group. «RemotePanel and BoundSiphon: A Dual-Payload Toolkit for Persistent Access and Browser Theft». 23 вересня 2026 року. Технічне дослідження.
- Will Harris, Chrome Security Team. «Improving the security of Chrome cookies on Windows». Google Security Blog, 30 липня 2024 року. Принцип роботи App-Bound Encryption.
