

Однакова версія MAX на двох телефонах не гарантує однакової поведінки щодо приватності. В аудиті, оприлюдненому 24 вересня, InterSecLab показала, що сервери VK можуть вмикати перевірки мережі, обмеження через VPN та інші функції для окремих акаунтів — без оновлення застосунку й видимих змін у налаштуваннях. Дослідники також не знайшли наскрізного шифрування, яке захищало б повідомлення від оператора сервісу.
Команда вивчала MAX для Android версії 26.12.0, збірку 6664, протягом березня–травня 2026 року. Найпереконливіша частина звіту — зіставлення реальної роботи застосунку з його кодом. Водночас аудит не доводить, що державний орган використав ці можливості проти конкретної людини.
Важливі налаштування надходять із сервера
Номер версії зазвичай пояснює, яке саме ПЗ перевіряли. У цьому випадку він дає лише частину відповіді. За висновками InterSecLab, серверні параметри для окремих акаунтів керують, зокрема, перевіркою мережі, перетворенням голосових повідомлень на текст і докладнішим журналюванням. Механізми вже є у встановленому застосунку, а сервер визначає, які з них активувати.
Це допомагає зрозуміти, чому результати різних перевірок можуть відрізнятися. Функція, яка не працювала на одному дослідницькому акаунті, може поводитися інакше на іншому. Так само обмежений і цей звіт: він описує перевірену збірку та тестові акаунти, а не кожну сучасну інсталяцію MAX.
Спроба відповісти завершилася вимогою вимкнути VPN
Під час квітневого тесту з двома акаунтами один телефон не зміг відповісти на повідомлення. MAX показав вимогу вимкнути VPN. Перехід до іншого чату або спроба закрити цей екран не відновлювали надсилання.
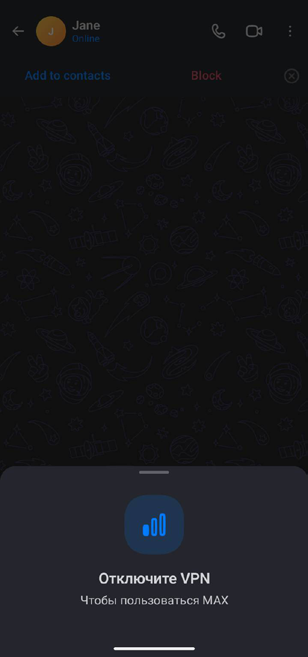
Дослідники перенесли VPN-з’єднання з телефона на роутер — і повідомлення знову надсилалися. Аналіз пов’язав блокування з виявленням VPN-інтерфейсу безпосередньо на Android-пристрої, а не з висновком на основі зовнішньої IP-адреси. Трафік і далі проходив через тунель, але локального VPN-інтерфейсу на телефоні вже не було.
Це дозволило обійти саме спостережену перевірку. Конфіденційнішими повідомлення MAX від цього не стали. Захист з’єднання та правила доступу в застосунку — різні питання: зміна маршруту до сервера не змінює того, що цей сервер може прочитати.
Телефон також перевіряє мережу для сервера
Коли відповідний параметр акаунта був увімкнений, відкриття MAX або його перехід у фоновий режим могли запускати звіт із перевірками зовнішньої IP-адреси, станом VPN, даними мобільного оператора та доступністю інтернет-сервісів. У звіті описано звернення до щонайбільше шести зовнішніх сервісів визначення IP.
Окремий механізм отримував із сервера перелік адрес для перевірки. За 26 днів записаного трафіку команда нарахувала 19 звернень до адресата таких звітів — trace-flow[.]ru. Серед отриманих завдань була перевірка push-сервісу Apple, адреси якого не було в коді застосунку. Це конкретна ознака того, що список надходив ззовні. InterSecLab пов’язала кінцеву точку звітування з мережею VK і сертифікатом, виданим VK LLC.
Шифрування каналу не приховує повідомлення від VK
Команда перехопила читабельний текст повідомлення всередині MAX безпосередньо перед передаванням до бібліотеки транспортного шифрування. Разом з аналізом протоколу та коду це привело авторів до висновку: наскрізного шифрування немає, тому VK може читати вміст повідомлень. Це не означає, що зашифрований трафік доступний для читання будь-якому сторонньому спостерігачеві в мережі.
Та сама межа важлива для контактів. Під час нової реєстрації дослідники побачили в даних, які надсилалися оператору, імена разом зі справжніми номерами телефонів, а не обмін для конфіденційного пошуку контактів. Функція, яку раніше вважали хешуванням, виявилася нормалізацією формату. Йдеться про дані, доступні оператору MAX, а не про твердження, що весь цей трафік передається інтернетом без шифрування.
Чого аудит не підтвердив
InterSecLab знайшла код для отримання переліку встановлених застосунків. Однак у перевіреній збірці цей компонент не ініціалізувався й не мав необхідного задекларованого дозволу. Тож це не доказ збирання повного списку програм із тестових телефонів. Автори також відділяють можливості, знайдені в коді, від дій, які спостерігали під час роботи, і не заявляють про доведене переслідування конкретної людини.
Якщо від MAX неможливо відмовитися, автори пропонують окремий профіль Android або пристрій, щоб обмежити доступне йому оточення. Така ізоляція, як і випробуваний VPN на роутері, не додає наскрізного шифрування. Практична межа — не вести чутливі розмови через сервіс, оператор якого може їх прочитати: сам по собі працездатний VPN цього не змінює.
Джерела
- InterSecLab. Месенджер MAX: аналіз нав’язуваного державою застосунку для обміну повідомленнями. Вересень 2026; оприлюднено 24 вересня. Збірка Android і методика, перевірки мережі, блокування VPN, синхронізація контактів та обмеження дослідження. Переглянуто 25 вересня 2026 року.
