

Домен, який у програмній документації виглядає як умовний приклад, усе одно може комусь належати. Manifold Security виявила, що third-party[.]com показує користувачам Windows підроблену перевірку Cloudflare. Згодом дослідники простежили ще два домени з прикладів до рекламних ланцюжків, які іноді відкривали шахрайські сторінки на Mac. Звіти від 23–24 вересня показують розрив у довірі: документ може не змінитися, а сайт за посиланням — змінитися повністю.
Це важливо до того, як копіювати приклад у браузер або робочий застосунок. Знайома на вигляд адреса не обов’язково зарезервована для документації. А перевірка, що просить запустити команду, насправді просить виконати дію на вашому комп’ютері.
Посилання з документації перетворюється на команду Windows
Розслідування Manifold почалося зі сповіщення про фішинг: домен згадувався в публічній інструкції для ШІ-агента. У тесті з Windows дослідники побачили фальшиву перевірку, яка підкладала команду PowerShell у буфер обміну та пропонувала відкрити вікно «Виконати», вставити й запустити її. Запити з інших операційних систем отримували сторінку-приманку без цього сценарію.
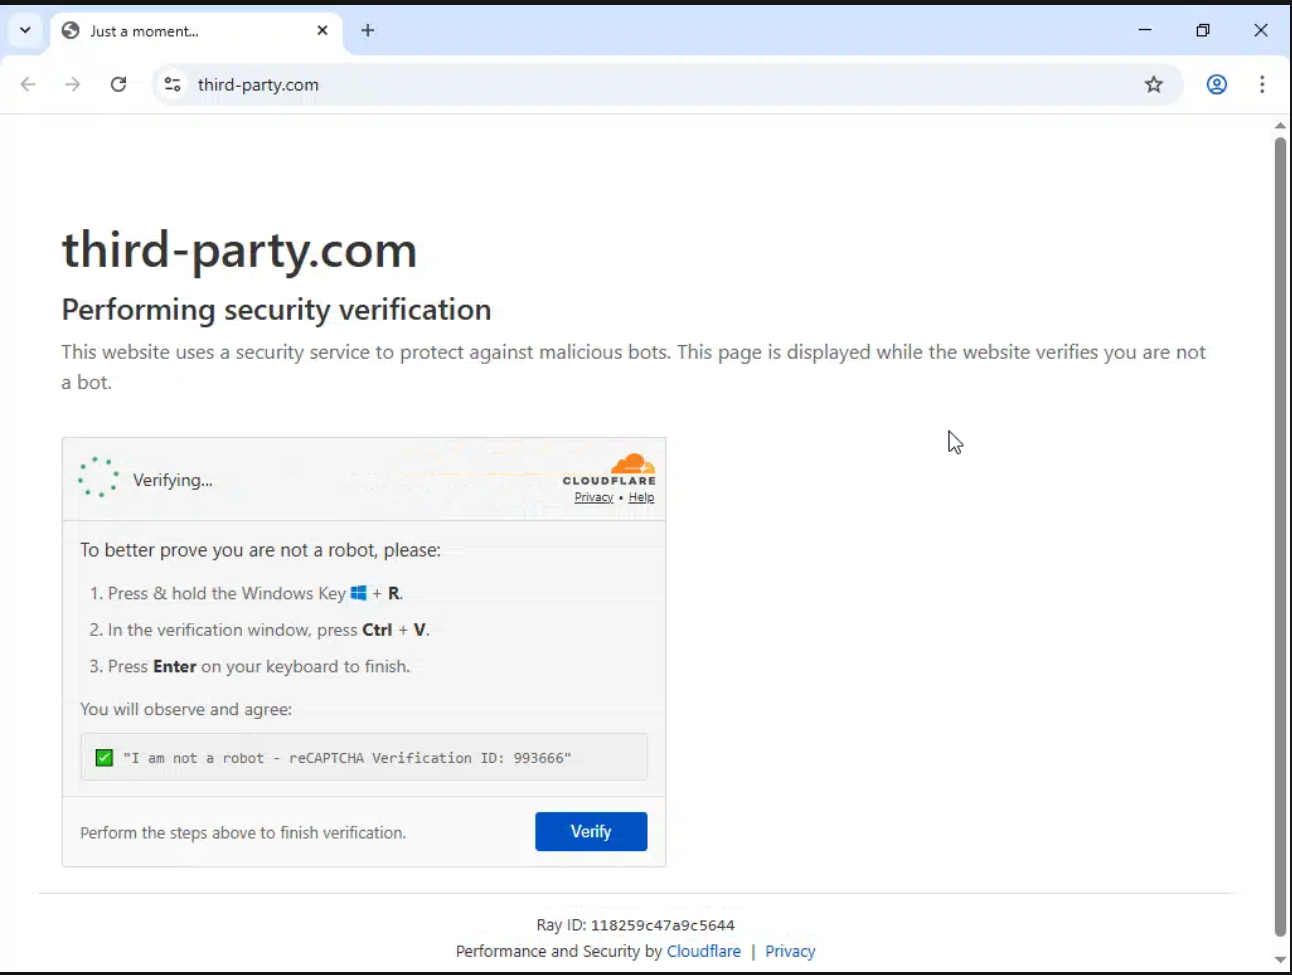
Команда мала завантажити й виконати віддалений скрипт. Під час тесту Manifold сервер наступного етапу був недоступний. Тому звіт не доводить завершеного зараження й не встановлює сімейство доставленого шкідника. Згадка домену також не означає, що репозиторії з цією адресою були зламані.
Саме тут проходить межа в атаках ClickFix: прохання вебсторінки стає дією операційної системи, коли людина виконує вказівки щодо запуску. Згадка в документі, відкриття сайту й виконання вставленої команди — різні події.
За звичайною рекламою знайшли шахрайські сторінки
У продовженні від 24 вересня дослідники перевірили yoursite[.]com і your-domain[.]com. Із 24 відкриттів у браузері два завершилися шахрайськими сторінками, обидва — на macOS: підробленою новиною про інвестиції та фальшивим попередженням про загрози. Решта здебільшого показувала паркувальні сторінки доменів або звичайну рекламу. Це обмежений тест, а не статистика заражень.
Перенаправлення спрацьовувало після виконання JavaScript, тому просте отримання тексту сторінки могло не показати кінцевий сайт. Один вихід із фальшивого антивірусного попередження Manifold простежила через партнерський трекер до справжньої сторінки McAfee. Доказів участі McAfee в обмані дослідники не навели. Справжній сайт наприкінці ланцюжка не робить попередні заяви про віруси правдивими.
Отже, одна безпечна на вигляд перевірка мало говорить про те, що побачить інший відвідувач. Спостереження доводять мінливість рекламних маршрутів, а не шкідливість кожного запиту чи належність усіх доменів до однієї кампанії.
Зарезервовані домени для прикладів мають конкретні межі
IANA підтримує example.com та example.org для документації: їх не можна зареєструвати чи передати іншому власнику. Вебсервіс цих доменів працює без гарантій доступності й не призначений для залежностей виробничих застосунків. Це конкретне резервування, а не загальне правило для будь-якого умовного на вигляд імені.
Тому авторам документації варто перевірити не лише написання адреси, а й її використання. Вона стоїть тільки в поясненні чи скопійований код завантажує скрипт, надсилає API-запит або відкриває браузер? Для ілюстративних адрес використовуйте зарезервовані приклади. Для виконуваних тестів — контрольований тестовий сервіс або імітацію відповіді; для справжньої інтеграції — налаштовану й перевірену адресу потрібного сервісу.
Ці зміни вирішують різні проблеми. Зарезервоване ім’я не передає приклад сторонньому власнику. Контрольований тестовий сервіс додатково не дозволяє мережевій залежності з навчального матеріалу непомітно стати частиною робочої системи.
Якщо ви виконали вказівки перевірки
Якщо ви лише переглянули сторінку, закрийте її та не вставляйте вміст буфера обміну у вікно «Виконати» чи термінал. Сам перегляд цієї приманки не доводить виконання команди. Якщо запустили її на робочому пристрої, зверніться до ІТ-служби або команди безпеки та збережіть час події й адресу сторінки для розслідування.
На особистому ПК з Windows після виконання команди перевірте шкідливі файли та механізми закріплення. Видалення видимого компонента може залишити завантажувач, заплановане завдання чи зміну браузера. Запустіть перевірку Gridinsoft Anti-Malware і з’ясуйте причину активності, якщо вона триває. Чистий результат сканування не доводить, що доступу до даних не було.
Висновок конкретний: документація пояснює адресу, але не обов’язково контролює її. Перевіряйте сайт, перш ніж перетворити приклад на підключення, і не виконуйте локальні команди заради перевірки «ви не робот».
Джерела
- Ax Sharma. Дослідження приманки ClickFix на third-party[.]com. Manifold Security, 23 вересня 2026 року.
- Cody Nash. Розслідування шахрайства через рекламу на доменах із прикладів. Manifold Security, 24 вересня 2026 року.
- IANA. Домени для прикладів. Дата звернення: 25 вересня 2026 року.
