

Bitget призупинила виведення після несанкціонованих переказів із гаманців, виявлених 24 вересня о 18:31 UTC. Початкова оцінка становила 351,6 млн доларів; 25 вересня біржа збільшила її до приблизно 387,5 млн. Згодом компанія оприлюднила графік поетапного відновлення виведення та повідомлення про незалежні розслідування. Запевнення щодо захисного фонду й локалізації інциденту є заявами компанії, а не нашим незалежним підтвердженням відшкодування. [1] [5]
Доповнення: пояснення бекенду та пізніші висновки
25 вересня CEO Грейсі Чен повідомила, що нападник скомпрометував критичну серверну систему інфраструктури гаманців Bitget, підмінив дані транзакцій і спричинив авторизацію вихідних переказів. За її словами, компрометацію приватних ключів виключили, а інцидент локалізували; спосіб початкового проникнення на тому етапі ще розслідували. Це пояснювало, як перекази отримали авторизацію, але ще не встановлювало спосіб входу нападника в систему. [4]
Пізніший облік Bitget збільшив оцінку зачеплених активів до приблизно 387,5 млн доларів, додавши перекази Zcash і TRON, яких не було в початковому підрахунку. Компанія пояснила, що це повніший облік початкового інциденту, а не нові несанкціоновані перекази. У доповненні від 30 вересня Bitget повідомила, що незалежні розслідування Mandiant і SlowMist виявили компрометацію сторонніх продуктів безпеки, яка дозволила несанкціонований доступ до середовища гаманців. Це виклад результатів самою Bitget, а не технічний висновок, який ми відтворили незалежно. [5] [7]
26 вересня Bitget оголосила заплановане відновлення виведення о 08:00 UTC: 28 вересня для BTC, 29 вересня для ETH, 30 вересня для USDT і 2 жовтня для інших токенів, фіатних операцій та P2P. Оголошення зазначає, що доступність відображається на платформі. Опублікований графік не є незалежним доказом, що кожен актив чи клієнт може вивести кошти зараз: перевірте свою мережу у справжньому застосунку або актуальному офіційному повідомленні. Несподіваний контакт від «підтримки» не може замінити таку перевірку. [6]
Баланс на екрані — не можливість вивести кошти
Для клієнта, який намагається вивести активи, важлива різниця між цифрою в обліковому записі та можливістю переказати ці активи в інше місце. Запевнення щодо захисного фонду саме по собі не виконує переказ. Загальне призупинення операції також не доводить, що в окремого клієнта викрали пароль або фразу відновлення.
Початкове повідомлення від 24 вересня не називало часу відновлення; оголошення від 26 вересня вже містило датований графік вище. Перевіряйте поточну доступність через платформу, а не вважайте перше повідомлення чи переслану копію актуальним статусом.
Спершу перевірте, хто пропонує «допомогу»
Через реальний інцидент несподіване повідомлення від «підтримки» може здаватися доречним. Це причина перевірити відправника, а не доказ уже виявленої фішингової кампанії навколо цього злому. Той, хто обіцяє обійти обмеження платформи, фактично просить довірити іншій особі свій акаунт або кошти.
Відкрийте звичний застосунок Bitget або самостійно введіть адресу офіційного сайту. Інструкція біржі пояснює, як перевірити вебсторінку, електронну адресу чи профіль у соцмережі через її сервіс перевірки офіційних каналів і повідомити про невідомий канал. Не переходьте до цього сервісу за посиланням із підозрілого повідомлення. [2]
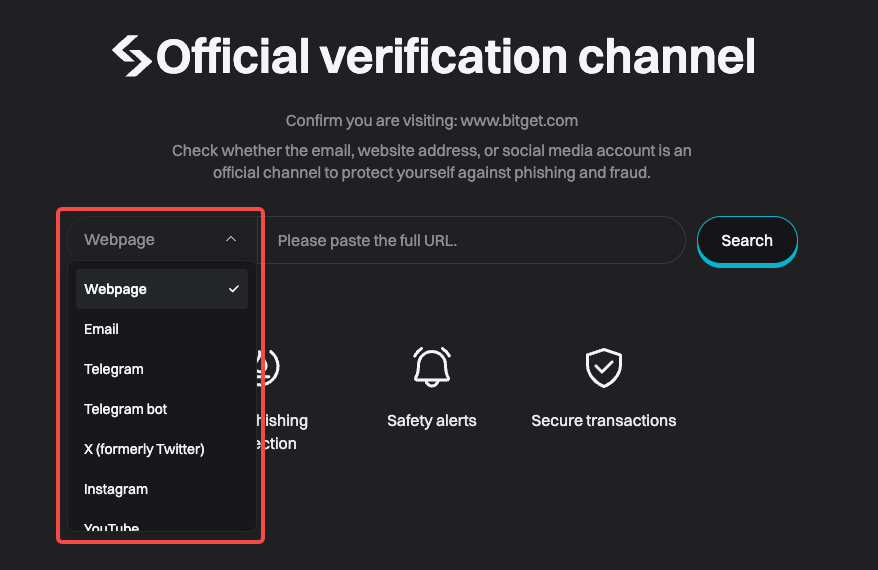
У прикладі Bitget важливе меню типу перевірки: електронна адреса й вебсайт перевіряються окремо. Знайоме ім’я відправника або скопійований логотип не замінюють ці дані. Навіть перевірка каналу не є дозволом розкривати секрети чи підтверджувати незрозумілу транзакцію.
Окрема справа про фальшиву підтримку Coinbase показує наслідок вимоги переказати кошти «для захисту»: потерпілі вважали нові гаманці власними, хоча шахрай теж мав доступ. Це не свідчення кампанії навколо Bitget, а приклад того, чому прохання «підтримки» потребує незалежної перевірки.
Якщо ви вже відповіли на підозріле повідомлення
У рекомендаціях Bitget зазначено, що працівники не запитують паролі, коди двофакторної автентифікації чи приватні ключі. Якщо ви передали дані входу, змініть пароль через справжній сервіс, перевірте керування пристроями, видаліть невідомі сеанси та захистіть пов’язану електронну пошту. Зверніться до підтримки через застосунок або довідковий центр, зберігши знімки листування й ідентифікатори транзакцій. Повернення коштів не гарантоване. [3]
Якщо співрозмовник натомість дав адресу та наказав переказати туди криптовалюту, зупиніться й з’ясуйте, хто її контролює. Приклади шахрайських інвестиційних сайтів показують, чому переконливий вигляд сервісу не доводить надійності одержувача.
Підозрілі дії у власному акаунті перевіряйте через справжній сервіс, а доступність виведення — за актуальними повідомленнями біржі. Незнайомець, який пропонує обхідний шлях, не може підтвердити ані одне, ані інше.
Джерела
- Bitget. Повідомлення про інцидент із гарячими гаманцями. 24 вересня 2026 року; переглянуто 25 вересня 2026 року.
- Bitget. Перевірка офіційних каналів і повідомлення про підозрілі посилання. 29 липня 2025 року; переглянуто 25 вересня 2026 року.
- Bitget. Дії після шахрайства. 17 січня 2025 року; переглянуто 25 вересня 2026 року.
- Грейсі Чен. Грейсі Чен: попередні висновки про серверну систему гаманців. 25 вересня 2026 року; переглянуто 6 жовтня 2026 року.
- Bitget. Оновлення інциденту: уточнений облік і відновлення. 25 вересня 2026 року; переглянуто 6 жовтня 2026 року.
- Bitget. Графік поетапного відновлення виведення. 26 вересня 2026 року; переглянуто 6 жовтня 2026 року.
- Bitget. Доповнення про розслідування SlowMist і Mandiant. 30 вересня 2026 року; переглянуто 6 жовтня 2026 року.
