
Фальшивий Android-застосунок для пошуку пального й дорожнього радара поширює завантажувач ZloyRAT, повідомила F6 у дослідженні від 26 жовтня. Після встановлення шкідливе ПЗ просить доступ до повідомлень, контактів і дзвінків, а користувачеві відкриває легітимний сайт. Звичайна сторінка слугує прикриттям: дозволи отримує встановлена програма.
Описана кампанія спрямована на російськомовні спільноти водіїв. Приманка має назву «ДПС радар. Топливо онлайн». Якщо ви встановили її за посиланням із реклами чи чату, поки що не користуйтеся цим телефоном для роботи з важливими акаунтами — спершу видаліть і перевірте застосунок. Сам перегляд оголошення означає інший рівень ризику.
Дві корисні обіцянки ведуть до одного APK
За даними F6, рекламу поширюють у чатах і каналах автомобілістів, зокрема таксистів, кур’єрів, перевізників і користувачів каршерингу. Програма обіцяє одночасно показувати заправки з пальним, поліцейські патрулі та дорожні камери. Замість простого перегляду карти у браузері людині пропонують APK — інсталяційний пакет Android.
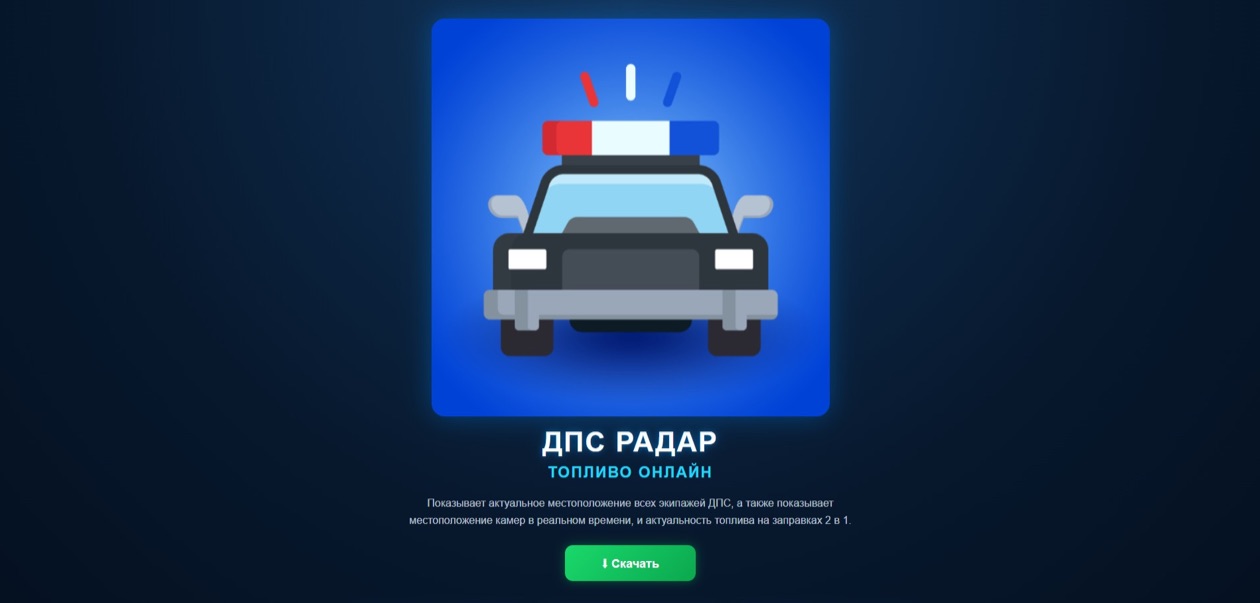
Нова деталь цього звіту — поєднання двох приманок. Шкідливі програми під виглядом дорожніх радарів F6 спостерігала ще восени 2025 року, а фальшиві сервіси пошуку пального — влітку 2026-го. Домен зі спільною пропозицією, за даними дослідників, створили 4 жовтня 2026 року. Це дата появи сайту, а не самого ZloyRAT: сімейство шкідливого ПЗ виявили в першій половині 2026 року.
На тому самому домені в зоні .online пропонували GosuVPN — нібито безкоштовний «державний VPN» — і «Радар БПЛА», який видавали за карту попереджень про безпілотники в реальному часі. F6 встановила, що всі три назви прикривають дроппери ZloyRAT. Завдання дроппера — встановити інший шкідливий компонент; назва корисного сервісу пояснює рекламу, але не можливості інсталятора.
Карта не пояснює доступ до повідомлень
Під час запуску ZloyRAT спочатку запитує дозвіл на обробку SMS, а потім — додаткові права, зокрема читання контактів і керування телефонними викликами. Саме тут варто зупинитися: пошук заправки не пояснює, навіщо невідомому APK читати повідомлення чи керувати дзвінками.
F6 описує можливості збирати контакти, вхідні SMS і push-сповіщення, надсилати SMS та службові USSD-команди, а також телефонувати без відома власника. До переліку цілей входять понад 60 застосунків російських банків і фінансових сервісів, а також маркетплейси, державні сервіси й Telegram. Це перелік застосунків, що цікавлять троян, а не кількість зламаних банків чи людей, які втратили гроші. Загальної кількості постраждалих у звіті немає.
Дозвіл читати сповіщення інших програм також відрізняється від дозволу показувати власні сповіщення. Перевіряйте, який саме доступ ви надали: одного слова «сповіщення» для оцінки повноважень недостатньо.
Звичайний сайт приховує незвичайне встановлення
Показовий прийом спрацьовує, коли користувач відкриває програму. За описом F6, вона показує легітимний сайт; натискання на маскувальне сповіщення теж переводить на цю сторінку. Отже, знайомий вигляд сайту не доводить безпечність встановленого ПЗ. Компонент під ним може зберігати вже наданий чутливий доступ, поки видимий екран не викликає підозр.
Дослідники зазначають, що після зараження телефон може сповільнитися, але сама повільна робота не визначає ZloyRAT. Не слід ототожнювати цей випадок і з окремим попередженням про фальшиві офлайн-карти та Telegram-бота для встановлення: у тій жовтневій історії сімейство шкідливого ПЗ не називали. Подібні обіцянки корисних функцій можуть приховувати різні програми.
Як діяти після завантаження чи встановлення
- Лише відкрили сайт або завантажили APK: закрийте сторінку, видаліть невикористаний інсталятор і відхиліть подальші запити на встановлення чи дозволи. Описана F6 схема спирається на встановлення програми; звіт не свідчить про зараження від самого перегляду реклами.
- Установили застосунок: знайдіть незнайому програму в Налаштуваннях → Додатки, перевірте її дозволи та видаліть. Назви меню залежать від пристрою. Офіційна інструкція Google для Android також радить залишити Play Protect увімкненим та встановити оновлення безпеки.
- Надали доступ до SMS, читання сповіщень чи спеціальних можливостей: з іншого надійного пристрою змініть паролі важливих акаунтів, перевірте активні сеанси й банківські операції. Про несанкціоновані операції одразу повідомте банк. Видалення програми не скасовує дані доступу, які могли вже потрапити до сторонніх осіб.
Щоб перевірити Android на шкідливі застосунки, установіть Gridinsoft Trojan Scanner із Google Play, оновіть базу загроз і запустіть сканування. Перегляньте результати та підтвердьте системні запити Android на видалення виявлених небажаних програм. Якщо видалення заблоковано або підозріла поведінка триває, зверніться до надійної технічної підтримки. Сканування не повертає переказані кошти, не відновлює акаунт і не гарантує відсутності всіх слідів інциденту.
Головна невідповідність помітна ще до будь-якої втрати грошей: сервіс рекламують як карту, а під час встановлення він просить повноваження над рештою телефона. Саме рішення про ці дозволи є межею безпеки, навіть якщо потім на екрані з’являється цілком звичайний сайт.
Джерела
- F6. «Подвійна приманка: Android-троян ZloyRAT у застосунку дорожнього радара й пошуку пального». 26 жовтня 2026 року; дата звернення: 27 жовтня 2026 року. Дослідження й знімки сторінок-приманок.
- Довідка облікового запису Google. «Видалення шкідливого або небезпечного програмного забезпечення — Android». Дата звернення: 27 жовтня 2026 року. Відновлення безпеки Android.
