

Реклама безоплатного навігатора з офлайн-картами може привести до застосунку, якому потрібні зовсім не лише карти. 9 жовтня Кіберполіція попередила про схему, у якій сайт спрямовує користувача до Telegram-бота зі шкідливим файлом. Вирішальний момент настає під час встановлення: обіцяний навігатор просить дозволити інсталяцію з невідомого джерела та надати доступ до функцій смартфона.
Завантаження робить гак через Telegram
Пропозиція поєднує три привабливі обіцянки: карти без інтернету, відсутність реклами й безоплатне користування. За описом поліції, натискання на оголошення відкриває спеціально створений сайт, а той пропонує отримати файл через Telegram-бота. Далі користувачеві пропонують дозволити встановлення з невідомих джерел і надати додатковий доступ.
Цей перехід має значення. Переконливий сайт робить файл схожим на звичайний наступний крок до обіцяної послуги. Проте бот, який надсилає інсталятор, не підтверджує, хто створив застосунок і що всередині. Корисність офлайн-карт і надійність джерела встановлення — окремі речі, які потрібно перевіряти.
- Реклама: обіцяє безоплатні офлайн-карти без оголошень.
- Сайт: переносить завантаження в месенджер.
- Telegram-бот: видає файл для встановлення.
- Налаштування смартфона: дозвіл на інсталяцію та подальші запити доступу стають точкою, де приманка може отримати привілеї на пристрої.
Ця послідовність узагальнює попередження поліції. Це не перехоплене листування й не відтворення інтерфейсу шкідливого застосунку.
Дозвіл прокладати маршрут — не дозвіл спостерігати
Кіберполіція описує можливий доступ до SMS, контактів, сповіщень, зображення на екрані та введених даних, а також ризики віддаленого керування й доступу до банківських рахунків. У повідомленні немає назви сімейства шкідливого ПЗ, ідентифікатора пакета, хешу зразка, адреси бота чи кількості уражених пристроїв. Перелік можливостей не означає підтвердженої втрати грошей на кожному телефоні, власник якого побачив рекламу.
Доступ до місцезнаходження має зрозуміле призначення для навігатора. Читання сповіщень інших застосунків, спостереження за екраном або керування пристроєм ставлять інше запитання: якій саме функції карти потрібні такі повноваження? Дозвіл показувати сповіщення також відрізняється від доступу до читання сповіщень інших застосунків. Перевіряйте конкретний тип доступу, а не лише знайоме слово в запиті.
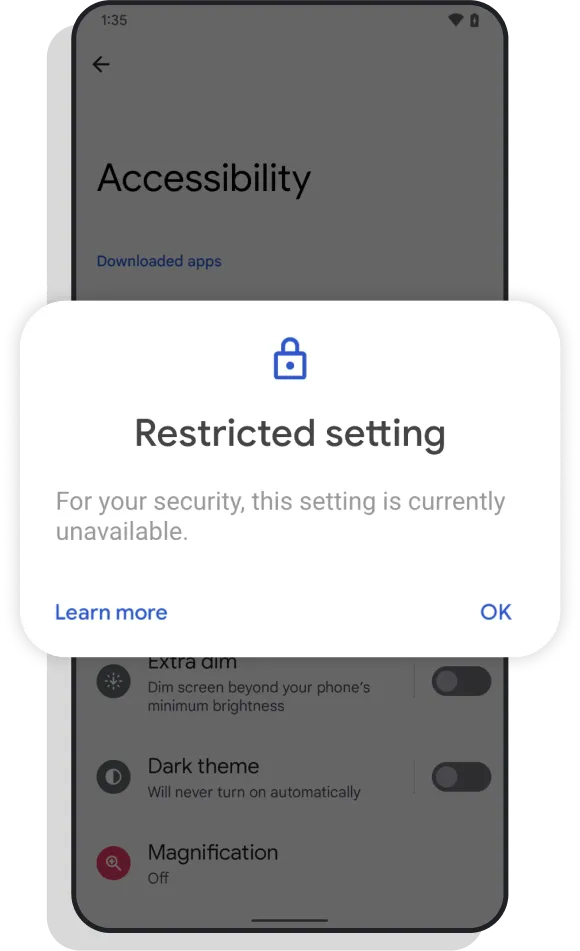
Google пояснює, що зловмисники можуть переконувати людей дозволяти встановлення через браузер або месенджер, а доступ до спеціальних можливостей — використовувати для стеження чи керування телефоном. Якщо Android показує попередження про обмежене налаштування, зупиніться й незалежно перевірте застосунок. Інструкція від бота із завантаженням не є такою перевіркою.
Окремий випадок із приманкою у вигляді телебачення StreamRat показує, чому привабливу послугу варто відокремлювати від повноважень інсталятора. Це порівняння не означає, що шкідливий навігатор належить до StreamRat.
Дії залежать від того, на якому кроці ви зупинилися
Якщо ви лише побачили рекламу або відкрили сайт, закрийте сторінку й знайдіть навігатор від перевіреного розробника в офіційному магазині. Попередження не свідчить про встановлення застосунку від самого перегляду реклами. Якщо файл завантажено, але не встановлено, видаліть інсталятор і відхиліть подальші запити.
Якщо ви встановили застосунок, особливо з чутливими дозволами, поки що не користуйтеся цим телефоном для банкінгу або зміни паролів. Кіберполіція радить видалити підозрілий застосунок, змінити паролі важливих облікових записів, повідомити свої банки та перевірити операції. Для відновлення доступу й зв’язку з банком скористайтеся іншим надійним пристроєм, щоб не вводити нові дані в сеансі, за яким потенційно можуть спостерігати.
Для перевірки Android на шкідливе ПЗ використовуйте офіційну сторінку Gridinsoft Trojan Scanner у Google Play. Перегляньте виявлені загрози й дотримуйтеся інструкцій застосунку. Сканування та видалення самі по собі не повертають банківський переказ і не відновлюють обліковий запис: захист пристрою та фінансові дії потрібно виконувати окремо. Якщо видалення заблоковано або проблеми з керуванням тривають, зверніться до надійної технічної підтримки, а не виконуйте нові команди від бота.
Показова ознака — зміна умов: вам потрібен був маршрут без інтернету, а під час встановлення просять доступ до решти смартфона.
Джерела
- Кіберполіція України. «Безоплатний навігатор може приховувати шкідливе програмне забезпечення». 9 жовтня 2026 року, дата звернення: 10 жовтня 2026 року. Офіційне попередження.
- Google. «How Android helps you stay safe from mobile fraud apps». 16 листопада 2023 року, дата звернення: 10 жовтня 2026 року. Захист під час встановлення та надання доступу.
