
Справжній цифровий підпис допоміг фальшивому інсталятору ШІ виглядати надійним, поки шкоди завдавав сусідній файл. У звіті від 27 жовтня Check Point Research розібрала Yoba — кампанію для Windows, що поєднує шкідливі DLL зі справжніми виконуваними файлами OpenAI та Anthropic, а потім використовує ще одну підписану програму для закріплення після перезавантаження. Наприкінці дослідженого ланцюжка працював майнер XMRig. [1]
Нова подія — публікація докладного дослідження, а не початок кампанії сьогодні. Check Point описує релізи серпня й вересня та ранній варіант із червня. Звіт пояснює, чому перевірка підпису лише Setup.exe не доводить безпечності всього завантаженого ZIP-архіву.
Знайома назва ШІ, незнайомий розповсюджувач
Приманкою стали репозиторії GitHub і сайти GitHub Pages, що видавали себе за десктопні застосунки для GPT-5.6 Sol, GPT-6 Astra та Claude Opus. Кнопки завантаження вели до ZIP-файлів у GitHub releases. Платформа розміщення справжня; обман полягає в удаваному зв’язку проєкту з постачальником ШІ.
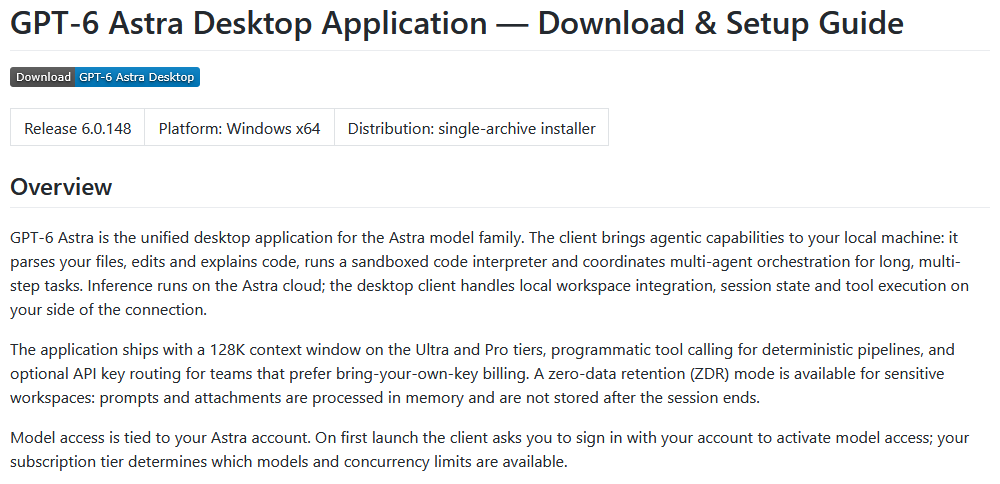
Check Point не виявила штучного накручування зірок чи форків цих репозиторіїв. Натомість дослідники бачили їхні сторінки в результатах Google й оцінили пошукову оптимізацію як імовірний шлях до жертв. Це спостереження авторів про кампанію, а не підтвердження того, що ті самі сторінки доступні або займають ті самі позиції сьогодні.
Більшість файлів архіву допомагає йому скидатися на звичайний застосунок. Вирішальний сусід — winmm.dll. Справжній підписаний Setup.exe завантажує підкладену зловмисником бібліотеку зі своєї папки: це DLL sideloading. Підпис визначає видавця виконуваного файла, але не поширює його схвалення на окрему бібліотеку, яку додав хтось інший. Microsoft описує загальний ризик завантаження DLL із каталогів, на які може впливати атакувальник. [3]
Інсталятор передає роботу компоненту Windows
Перший етап Yoba перевіряє, чи має процес-завантажувач назву Setup.exe. Якщо запустити бібліотеку в іншому контексті, як це може зробити система аналізу, вона переходить у тривалий цикл очікування. Також перевіряються мови клавіатури. У дослідженому новішому варіанті українська явно не входить до регіонального списку виключень; налаштування клавіатури не є надійним способом захисту.
Дроперу потрібні права адміністратора. Без них він просить повторно запустити програму з підвищеними правами й завершує роботу. Це суттєва межа: згода дає доступ для встановлення стійких компонентів, а не просто допомагає запрацювати застосунку ШІ.
Дропер створює %ProgramData%\WMProcess, копіює туди справжній виконуваний файл Windows WMPDMC.exe і кладе поруч шкідливу wmpdui.dll. Завдання планувальника запускає скопійовану програму від Local System через три хвилини після завантаження системи. У полі автора вказано Microsoft Corporation, а опис згадує збирання метаданих пристроїв Windows Media Player. Ці редаговані поля маскують завдання, але не засвідчують його справжності.
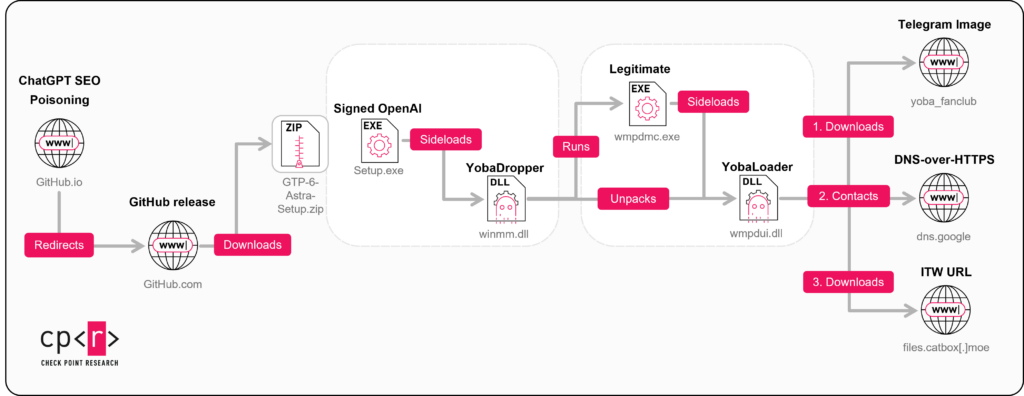
Один прийом використано двічі: підписана програма ШІ завантажує дропер, а скопійована програма Windows — постійний завантажувач. Тому варто з’ясовувати, яку бібліотеку програма фактично завантажила й з якої папки, а не покладатися на знайому назву.
Аватар Telegram стає змінним довідником адрес
Наступний етап не починається з незмінної адреси сервера. YobaLoader отримує зображення профілю Telegram-каналу та використовує його останні 50 байтів для обчислення доменного імені. Заміна аватара змінює отриманий домен. Зображення тут є вхідними даними для пошуку адреси, а не заражає людину від самого перегляду.
Далі завантажувач запитує TXT-запис домену через сервіс DNS-over-HTTPS Google. Він перевіряє й розшифровує інструкції, після чого отримує зашифроване навантаження з файлового хостингу. Telegram, шифрований DNS і звичайний хостинг переносять різні частини ланцюжка; звіт не доводить зламу самих цих сервісів.
Check Point спостерігала XMRig, який працював через цей механізм, використовував Tor для з’єднання з майнінговою інфраструктурою та призупиняв роботу залежно від активності користувача. Тому тиша чи звичний вигляд робочого столу не вирішують питання наявності завантажувача. Водночас майнер не обмежує його можливості: YobaLoader може отримувати інші виконувані файли або PowerShell-навантаження. Загальної кількості жертв кампанії звіт не наводить.
Це інша операція, ніж збирання сесій ШІ та ключів розробників стилером Aokigahara. Інтерес до інструментів ШІ об’єднує аудиторію, але звіти описують різне ПЗ й механізми; спостереження майнера Yoba не доводить викрадення даних за схемою Aokigahara.
Що показав попередній випадок і що перевіряти зараз
Simvay описала пов’язаний інцидент із фальшивим інсталятором Astra ще 13 жовтня. У тому випадку пакет установили 8 жовтня, а завдання активувалося після перезавантаження наступного дня. Команда реагування повідомила про зупинення подальшої активності та відсутність доказів витоку з цього комп’ютера. Такий результат стосується одного дослідженого пристрою, а не кожного встановлення Yoba. [2]
Якщо ви лише завантажили підозрілий архів, не відкривайте його й видаліть; саме завантаження не доводить запуску описаного ланцюжка. Якщо запускали інсталятор, особливо з правами адміністратора, від’єднайте комп’ютер від мережі та організуйте перевірку. Установлення справжнього застосунку ШІ пізніше не видаляє окремий завантажувач.
Захисна програма може ізолювати видимий інсталятор, тоді як скопійована програма, DLL чи завдання планувальника залишаться. На домашньому ПК із Windows скористайтеся Gridinsoft Anti-Malware: установіть програму, оновіть базу, запустіть Full Scan, перегляньте виявлені загрози й застосуйте очищення, потім перезавантажте систему та повторіть перевірку, якщо симптоми повертаються. Якщо інсталятор або сканер не запускається, використайте безпечний режим як запасний шлях відновлення та поверніться до сканування після відновлення доступу. Перевірка не доводить відсутності попереднього компрометування.
Для адміністраторів поєднання папки WMProcess, скопійованої програми із сусідньою DLL та завдання від SYSTEM із запуском після завантаження корисніше за будь-яку окрему назву файла. Звіт Check Point містить хеші та правила виявлення. Не видаляйте справжні бібліотеки Windows в інших каталогах лише через збіг назви. Ручний огляд файлів і завдань — додаткова перевірка або частина корпоративного розслідування, а не обов’язкова умова перед скануванням.
Yoba перетворює дві звички довіри на ланцюжок зараження: знайомий хостинг і справжній підпис одного файла. Перевіряйте розповсюджувача всього пакета та досліджуйте, що завантажує підписана програма, якщо походження пакета сумнівне.
Джерела
- Check Point Research. «Tricks from the Past deployed via signed ChatGPT and Claude binaries». 27 жовтня 2026 року. Аналіз кампанії та індикатори.
- Раян Патрік. «How a fake GPT-6 Astra setup abused signed binaries to reach SYSTEM». Simvay, 13 жовтня 2026 року. Попереднє дослідження пристрою.
- Microsoft. «Dynamic-Link Library Security». Microsoft Learn, переглянуто 27 жовтня 2026 року. Безпека завантаження DLL.
