

Викрадач даних для Windows має окремий список цілей серед застосунків для роботи зі штучним інтелектом. В аналізі Aokigahara від 23 жовтня Check Point Research описала модуль aisessions, який збирає локальні файли автентифікації, дані сесій і налаштування Claude, ChatGPT Desktop, Codex, Cursor та інших інструментів. Інший модуль шукає на тому самому комп’ютері облікові дані Git, SSH і хмарних сервісів.
Важлива межа тут — сам пристрій: дослідники описують збір файлів шкідливою програмою, яка вже працює на скомпрометованому комп’ютері. Це не доказ зламу постачальників ШІ. Викрадений чинний токен може дозволити скористатися обліковим записом без введення пароля, але наявність файла у списку цілей ще не означає, що він містить придатний для входу секрет.
Знайомий стилер з окремим модулем для ШІ
Aokigahara збирає і звичні для інфостілерів дані: паролі та cookie браузерів, файли гаманців, знімки екрана, вміст буфера обміну й дані месенджерів. Доступ до ШІ доповнює ці цілі, а не замінює їх.
Йдеться про новий технічний розбір, а не першу публічну згадку програми. Команда Threat Hunter Team із Symantec і Carbon Black розповіла про Aoki, також відомий як Aokigahara, 15 жовтня. Порівняння зразків показало збір даних ШІ в новіших версіях, якого не було в старіших. Звіт Check Point від 23 жовтня докладніше розкриває окремі модулі, локальні цілі та протокол зашифрованого передавання.
Ця різниця важлива для розуміння новини: нові докази описують можливості збору. Check Point не підтвердила, як оператори заробляють на викраденому доступі до ШІ. Використання чужого платного сервісу, перепродаж доступу чи розкриття приватних розмов — можливі наслідки, якщо доступ залишається придатним. Це не встановлений результат для кожного зараженого пристрою.
Файли показують, що саме цікавить нападника
Модуль aisessions переглядає відомі розташування даних застосунків. У звіті названо файли Codex auth.json, config.toml і .env у його локальному каталозі конфігурації, файли облікових даних та налаштувань Claude, а також бази локального стану Cursor і Windsurf. Серед інших цілей — GitHub Copilot, Gemini CLI, JetBrains AI Assistant, Amazon Q і дані входу AWS.
- Файли автентифікації та сесій. Можуть містити токени або облікові дані. Придатність викраденого для входу залежить від вмісту, строку дії та перевірок сервісу.
- Налаштування й бази локального стану. Можуть зберігати конфігурацію та відомості про сесії. Збір таких файлів не доводить, що кожен містить пароль.
- Файли Git, SSH і хмарних сервісів. Окремий модуль
ideшукає облікові дані репозиторіїв, пов’язані із SSH файли, які можуть містити приватні ключі, та конфігурації AWS, Azure і Google Cloud.
Не варто перетворювати два модулі на вигаданий ланцюжок атаки. Дослідження показує, що один стилер збирає секрети ШІ та середовища розробки. Воно не доводить, що через викрадену сесію чатбота вже зламали хмарний обліковий запис. Практичний зв’язок інший: на одному скомпрометованому комп’ютері можуть зберігатися кілька незалежних наборів доступу.
Дані залишають пристрій у зашифрованих архівах
Check Point описує початковий обмін ключами із сервером керування, після якого програма надсилає ZIP-архіви, зашифровані за допомогою AES-GCM. Заголовки запитів розрізняють категорії збору, зокрема aisessions. Це промовиста деталь: дані сесій ШІ мають окреме місце в процесі передавання поряд із даними браузерів та системи.
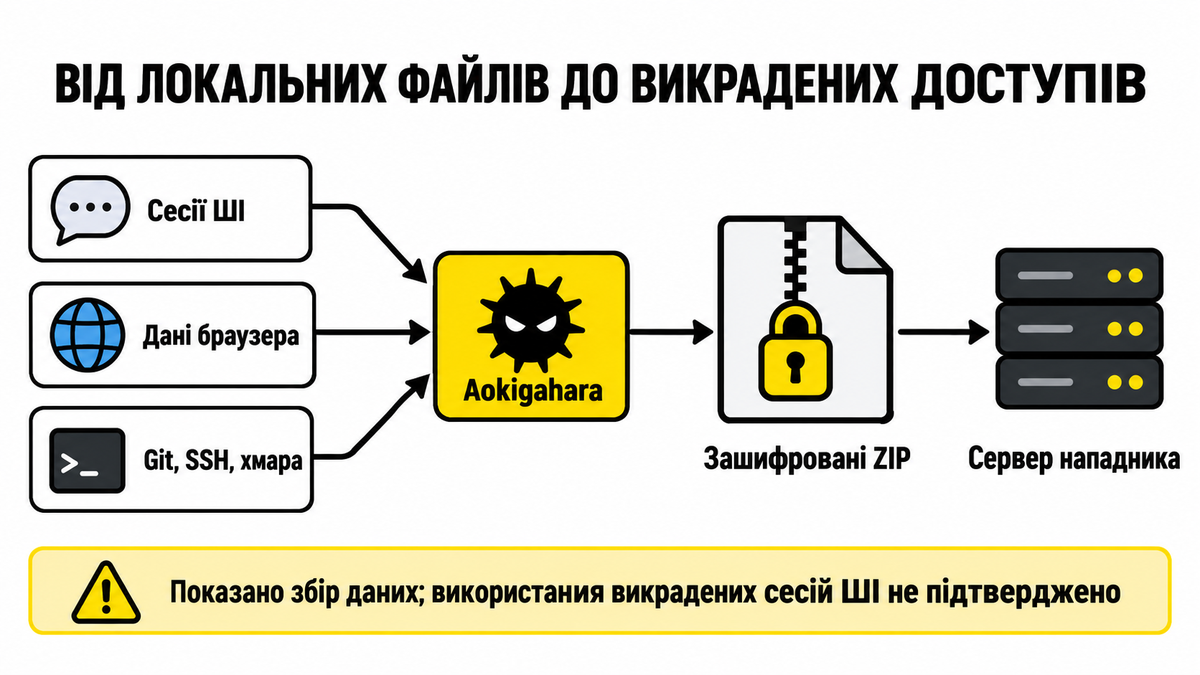
Завершальне повідомлення позначає кінець етапу передавання. Як зауважують дослідники, саме собою воно не доводить успішного надсилання кожного архіву. Так само перелік підтримуваних модулів не є списком усього викраденого в конкретної жертви: конфігурація визначає, які функції збору виконуються.
Звіт також описує необов’язкові перевірки мови та середовища аналізу. Мовні винятки в коді не є надійним способом захисту: ця перевірка залежить від конфігурації. Зміна розкладки клавіатури не замінює розслідування підозри на зараження.
Очищення пристрою й повернення контролю над доступами
Якщо виявлення стилера чи інші докази вказують на компрометацію Windows, припиніть чутливі входи з цього комп’ютера та збережіть сповіщення, назву виявлення й відповідні часові позначки. З іншого надійного пристрою перевірте облікові записи ШІ, хмарних сервісів та інструментів розробки, якими тут користувалися. Відкличте скомпрометовані сесії або токени через засоби відповідного постачальника, замініть зачеплені API-ключі й перегляньте журнали використання, оплати та доступу. Не припускайте, що зміна пароля автоматично скасовує всі ключі й активні сесії.
Очищення комп’ютера — окреме завдання. Захисна програма може ізолювати видимий файл, тоді як інший завантажувач, заплановане завдання, служба чи додатковий компонент залишиться. Це особливо важливо, якщо сповіщення повертаються після перезапуску. Для очищення Windows завантажте й установіть Gridinsoft Anti-Malware, оновіть базу, запустіть повне сканування Full Scan, перегляньте й видаліть виявлені загрози, а потім перезапустіть комп’ютер. Якщо симптоми повернуться, перевірте його повторно.
Сканування не відкликає вже скопійовані секрети й не повертає приватні дані. Окрему проблему відновлення доступу пояснює наш попередній матеріал про викрадені сесії Claude, через які витрачався платний ліміт. Це інший інцидент, а не доказ причетності Aokigahara до тих збитків.
Знахідки від 23 жовтня розширюють перелік доступів, які варто перевіряти після зараження. Поряд із браузерними обліковими записами й гаманцями згадайте локальні інструменти ШІ, репозиторії та хмарні сервіси. Коли вони зосереджені на одному пристрої, це зручно для роботи — і цінно для викрадача даних.
Джерела
- Check Point Research. Інфостілер на хвилі ШІ — Infostealer riding the AI Train. 23 жовтня 2026 року; перевірено 24 жовтня 2026 року.
- Threat Hunter Team, Symantec і Carbon Black. Aoki: викрадення облікових даних асистентів програмування з ШІ. SECURITY.COM, 15 жовтня 2026 року; перевірено 24 жовтня 2026 року.
