

Після перезапуску Windows-комп’ютери виробничої компанії показали вимоги викупу, проте слідчі не знайшли зашифрованих файлів на цих робочих станціях. У звіті від 21 вересня команда реагування Kaspersky GERT пояснила, як зловмисники PAYLOAD перетворили групові політики самої компанії на засіб вимагання. Інцидент стався у квітні в неназваній організації на Близькому Сході. [1]
Команда надійшла зсередини домену
За даними дослідників, початковий доступ забезпечив скомпрометований обліковий запис для FortiGate SSL VPN. Як саме викрали його дані та підвищили привілеї після входу, встановити не вдалося. До 13 квітня зловмисник уже міг створювати політики й прив’язувати їх до кореня домену. [1]
Групові політики дають адміністраторам змогу поширювати налаштування на керовані Windows-комп’ютери та облікові записи користувачів. Об’єкт групової політики, або GPO, містить ці вказівки; прив’язки й фільтри визначають, де вони діятимуть. Саме тому важливо, де внесли несанкціоновану зміну: централізоване налаштування може вплинути на багато машин без завантаження незнайомої програми користувачем. [2]
У цьому випадку GPO з назвою PAYLOAD поширював README-payload.txt, змінював шпалери та екран блокування, додавав вимогу викупу під час входу й вимикав локальний обліковий запис Administrator. Окрема політика win Firewall Off вимикала профілі брандмауера Windows. [1]
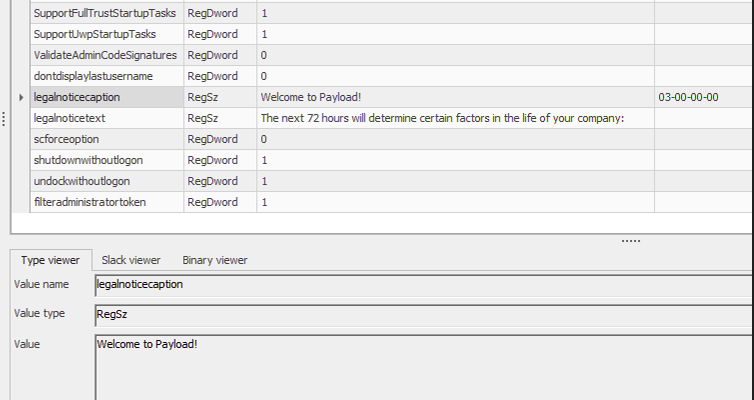
Звіт про політику на зображенні показує налаштоване повідомлення під час входу. Підозріла вказівка надходила через той самий адміністративний механізм, який зазвичай застосовує корпоративні налаштування. Видалення записки з одного робочого столу прибрало б видимий наслідок, але залишило б доступним його джерело.
Чому вимога викупу з’явилася наступного дня
Дослідники датували підготовку й кешування політики 13 квітня, а видимі наслідки — 14 квітня, коли комп’ютери почали перезапускати. Перевірка робочих станцій не виявила наявних шкідливих виконуваних файлів або звичних механізмів закріплення на кінцевих пристроях. [1]
Цю затримку не варто узагальнювати. Групові політики не завжди чекають перезавантаження: Microsoft описує обробку під час запуску, входу користувача й у фоновому режимі, залежно від розширення політики. Одноденний проміжок — обставина цього інциденту, а не гарантований запас часу для кожної Windows-мережі. [2]
Для команди реагування це дві окремі часові точки: коли записали несанкціоновану політику й коли користувач уперше побачив її дію. Якщо почати відлік лише з появи вимоги викупу, можна пропустити попередню зміну, яка пояснює подію.
Незашифровані файли не означали безпечної мережі
Kaspersky також повідомляє про викрадення даних і зразок PAYLOAD для Linux/ESXi в іншій частині цього інциденту. Тому висновок щодо незашифрованих Windows-станцій не можна перетворювати на твердження, що в усьому середовищі не було шкідливого ПЗ. [1]
В описі випадку компанія наголошує на порушенні роботи й захопленні централізованих правил мережі. Файл, який досі відкривається, не дає відповіді, чи скопіювали його вміст і чи може стороння особа змінювати налаштування комп’ютера. [3] Окреме розслідування резервних копій The Gentlemen показує ще одну причину перевіряти дані автентифікації разом із можливістю відновити файли.
Працівникові, який бачить несподівану вимогу викупу на шпалерах або під час входу на керованому ПК, варто звернутися до команди реагування своєї організації через відомий канал. Це не просто проблема оформлення робочого столу. Адміністраторам потрібно разом перевіряти джерело доменних політик, привілейований доступ і уражені системи: сканування чи перевстановлення однієї станції не підтвердить надійності централізованої конфігурації.
Цей випадок уточнює головне запитання відновлення: хто досі може віддавати команди комп’ютерам? Повернення контролю важливе навіть тоді, коли Windows-файли не потребують розшифрування.
Джерела
- Ahmad Zaidi Said та Elsayed Elrefaei. PAYLOAD: зловживання груповими політиками Active Directory. Securelist, 21 вересня 2026 року.
- Microsoft. Обробка групових політик у Windows. Microsoft Learn, переглянуто 21 вересня 2026 року.
- Kaspersky. Інцидент PAYLOAD: захоплення корпоративних пристроїв без шифрування файлів. 21 вересня 2026 року.
