

Справжній сайт теж може показати фальшиву перевірку безпеки. Дослідник SANS Бред Данкан описав свіжу активність кампанії ClickFix для macOS, яку назвав Macfinger: сторонній код на сторінках підштовхує відвідувачів запустити команду нібито для перевірки. Спостереження від 22 вересня розрізняють перегляд пастки та виконання шкідливого коду. [1]
Сторінка відстежує увагу ще до запуску команди
В одному зафіксованому сеансі відвідувач натиснув на приманку, але не виконав інструкцію; сторінка все одно надсилала запити відстеження. Окремий запис зараження показав завантаження сценарію оболонки, виконувані файли для Apple Silicon та Intel, а далі — звернення, зокрема до /api/credentials.
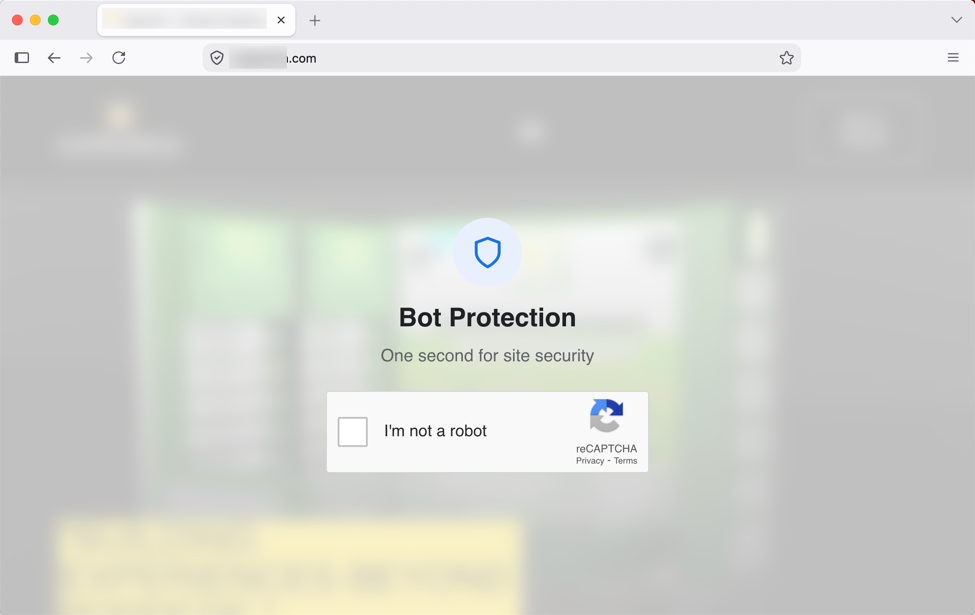
Це різні рівні доказів. Запит браузера може підтверджувати контакт із приманкою, але не запуск її команди. Якщо ж недовірена команда виконалася, закриття вкладки вже не завершує реагування: перевіряти потрібно сам комп’ютер.
Знімок пояснює прийом переконання. Знайомий прапорець пропонує просту, звичну дію. Небезпечна зміна відбувається далі: сайт просить перенести його інструкцію в Terminal, де вона діятиме з правами користувача. Вигляд перевірки браузера допомагає отримати зовсім інші повноваження.
Маскування під аналітику підтримує кампанію
Данкан пов’язує цю активність із розслідуванням Ransom-ISAC від 17 вересня. Команда нарахувала понад 1 650 заражених сайтів і 154 імені інфраструктурних вузлів за період спостереження, що почався 28 липня. Звіт описує завантажувач під виглядом Google Analytics: він відсіює ботів і показує приманку. Кінцеву програму дослідники визначають як варіант AMOS. [2]
Кількість сайтів не означає кількість заражених Mac. А назва, схожа на аналітику, не робить Google організатором атаки. Власникові сайту важливо з’ясувати, чи повинен цей сценарій бути на сторінці та звідки він підвантажує код. Відвідувачеві — не сприймати знайому адресу як дозвіл виконувати будь-які отримані там інструкції.
Зміна доменів ускладнює захист. Збіг з опублікованим індикатором корисний для розслідування, проте відсутність збігу не підтверджує безпеки. Варто зіставляти час відвідування, запити браузера й подальшу активність Terminal або інших процесів. Оголошувати кожен аналітичний запит шкідливим теж неправильно: хибні тривоги приховають потрібну послідовність.
Межа, яку не слід перетинати: із браузера до виконання коду
Загальне дослідження ClickFix від Microsoft пояснює механізм: зловмисник спонукає людину самостійно запустити команду замість звичайного завантаження шкідливої програми. Наведені приклади охоплюють Windows і macOS, але це не означає, що всі кампанії ClickFix поширюють однаковий шкідник. [3]
Якщо ви лише побачили перевірку, закрийте її та не виконуйте підказок. Якщо команда вже запущена, не входьте з цього Mac у важливі акаунти, від’єднайте його від мережі на час перевірки. Передайте робочій ІТ-команді адресу сторінки, приблизний час та історію команд. Потенційно розкриті акаунти захищайте з іншого надійного пристрою й завершіть сторонні сеанси, де це можливо: видалення файлу не анулює скопійованої сесії.
Окремий випадок із фальшивим набором інструментів macOS пояснює ризик звичних запитів дозволів Terminal, а матеріал про викрадені сесії Claude — наслідки для акаунтів. Урок Macfinger конкретний: довіра до сторінки не повинна перетворюватися на дозвіл виконувати її команди.
Джерела
- Бред Данкан. «Macfinger ClickFix campaign». SANS Internet Storm Center, 22 вересня 2026 року; оновлено 23 вересня за UTC. Розслідування та індикатори.
- Ransom-ISAC. Дослідження кампанії macOS ClickFix/AMOS, 17 вересня 2026 року. Звіт про інфраструктуру.
- Microsoft Threat Intelligence і Microsoft Defender Experts. «Think before you Click(Fix): Analyzing the ClickFix social engineering technique». Microsoft Security Blog, 21 серпня 2025 року; переглянуто 23 вересня 2026 року. Механізм і рекомендації щодо захисту.
