

Сторінка зі «швидким встановленням macOS toolkit» запустила AMOS — шкідливу програму для викрадення даних, коли дослідники Unit 42 виконали її інструкції. Найпоказовіше відбулося після вставлення команди в Terminal: Mac попросив пароль, а потім — дозволи на доступ до файлів і керування іншими програмами. Історія про корисний набір інструментів робила ці запити схожими на звичайні кроки встановлення.
Unit 42 опублікувала аналіз 16 вересня 2026 року за результатами лабораторного зараження, проведеного 5 серпня. Це задокументований приклад роботи загрози, а не свідчення того, що наведена інфраструктура досі активна або сьогодні почалася нова масова атака. [1]
Інструкція зі встановлення стала способом доставки
Сайт getmacouscloud[.]com пропонував скопіювати текст у Terminal. Цей текст завантажував сценарій командної оболонки Zsh, який розпаковував другий, закодований і стиснений сценарій. Наступний етап отримував виконуваний файл для Mac і зберігав його як /tmp/helper. Замість очікуваного набору інструментів користувач запускав послідовність програм, обрану власником сторінки.
Автор звіту відрізняє цей випадок від ClickFix у вузькому значенні: тут не було фальшивої CAPTCHA з командою нібито для перевірки людини. Приводом було встановлення. Проте рішення про довіру залишалося схожим: перетворити підказку сайту на команду з доступом до комп’ютера. Справжнє вікно Terminal не робить справжньою програму, яку через нього запускають.
Terminal попросив доступ до особистих файлів
У досліді зараження продовжилося після введення пароля користувача з адміністративними правами. Далі Terminal запитав керування Finder, доступ до папок Робочий стіл і Документи та керування Нотатками. Саме там можуть зберігатися робочі файли й особиста інформація.
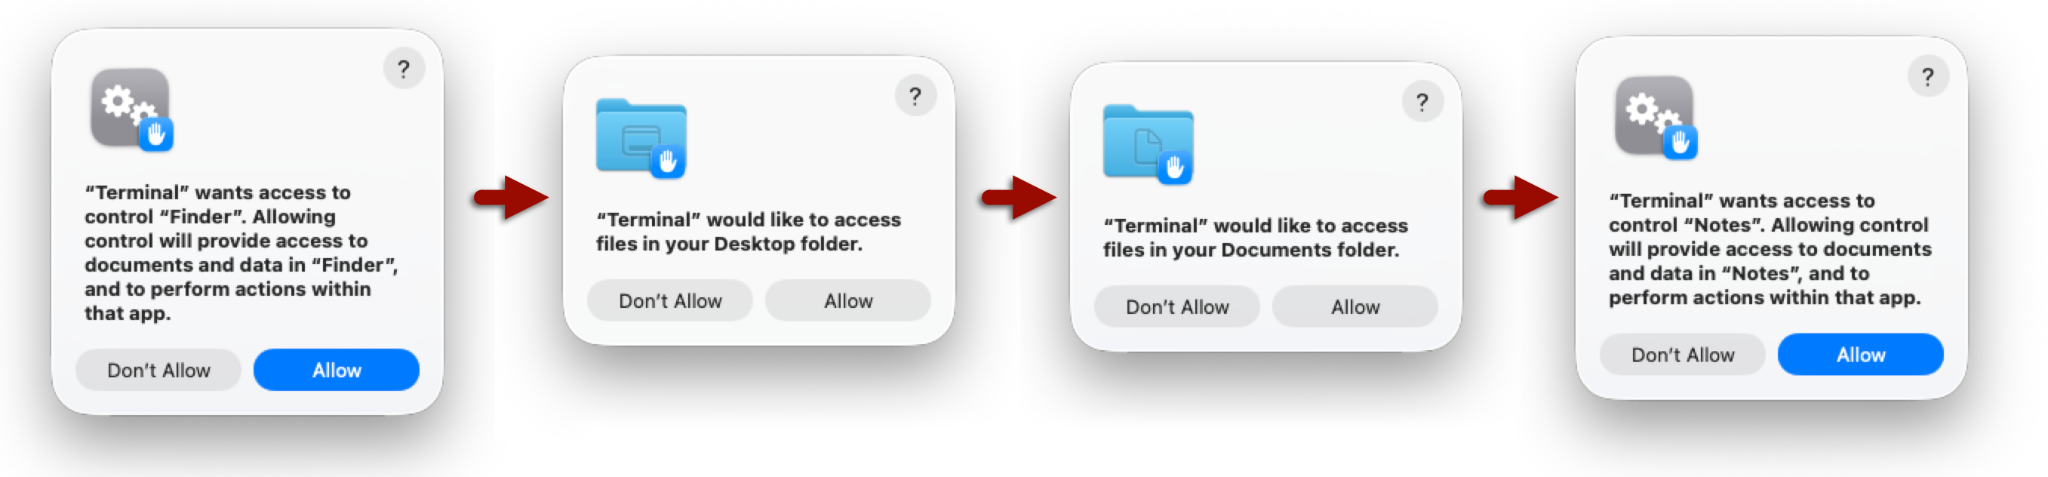
Зверніть увагу на назву програми в цих вікнах: Terminal. Діалог не представляє програму «AMOS» і не питає, чи можна їй щось викрасти. Він просить дозволи для програми, яка вже виконує інструкцію зі встановлення. Тому перед натисканням «Дозволити» важливо розуміти призначення команди, а не лише впізнавати назву на запиті.
Apple описує керування таким доступом у Системних параметрах → Приватність і безпека → Файли й папки; розділ автоматизації визначає доступ до керування іншими програмами. [2] [3] Перегляд дозволів допоможе знайти непотрібний доступ. Але вимкнення дозволу не видаляє вже запущений шкідливий компонент і не повертає скопійованих даних.
Наступні компоненти мали назви, схожі на системні
Unit 42 знайшла виконувані компоненти у каталогах усередині користувацької Library/Application Support, зокрема .com.apple.accountsd і .com.apple.metadata.mds. Назви AccountsHelper та mdworker_shared нагадували службові компоненти системи. Важливі точний шлях і пов’язана активність: знайома назва сама по собі не є підставою ні довіряти файлу, ні видаляти його.
Зібрану інформацію програма складала в архів out.zip. Структура його каталогів містила згадки про гаманці, дані Telegram, конфігурацію хмарних інструментів та історію команд оболонки. Mac у лабораторії мав чисту систему без додаткових програм. Тому ця структура показує, що шукав стілер, але не доводить отримання реальних облікових даних із кожної згаданої програми.
Дослідники також спостерігали вихідні POST-запити з етапами, що відповідали обліковим даним, браузерам, гаманцям і локальним файлам. Порівняння з липневим дослідом показало швидку зміну інфраструктури. Unit 42 прямо застерігає: опубліковані індикатори — історичний зріз. Відсутність однієї наведеної адреси чи назви файлу недостатня, щоб вважати Mac незараженим.
Корисний сигнал з’являється до останнього дозволу
Якщо набір інструментів раптом потребує особистих папок або керування Нотатками, варто зупинитися. Перевірте інструкцію на власному сайті розробника, перш ніж виконувати її. Якщо недовірена команда вже запущена, припиніть виконувати підказки сторінки, від’єднайте Mac від мережі на час з’ясування обставин і захистіть потенційно розкриті облікові записи з іншого надійного пристрою. На робочому Mac збережіть команду й час події для команди безпеки, а не видаляйте файли лише за назвами.
Наслідки можуть виходити за межі комп’ютера: як пояснює матеріал про викрадені сесії Claude, видалення стилера саме по собі не анулює скопійовану сесію. Найкорисніша ознака цього випадку — невідповідність між обіцяним набором інструментів і доступом до особистих даних, який він просить.
Джерела
- Bradley Duncan. «Atomic macOS (AMOS) Stealer Activity». Unit 42, 16 вересня 2026 року. Дослідницький звіт.
- Apple. «Control access to files and folders on Mac». Apple Support, переглянуто 16 вересня 2026 року. Доступ до файлів і папок.
- Apple. «Change Privacy & Security settings on Mac». Apple Support, переглянуто 16 вересня 2026 року. Автоматизація та приватність.
