

Cisco Talos виявила конструкцію шкідливої програми для Windows, яка обирає наступний крок голосуванням. CLOSEDQUORUM звертається до чотирьох постачальників ШІ, а відповідь із найбільшою кількістю голосів передає вбудованому модулю. Звіт від 22 вересня описує незвичний спосіб автоматизувати викрадення облікових даних, але не доводить наявності активної епідемії.
Talos не підтвердила застосування CLOSEDQUORUM у реальних атаках. Доступний дослідникам публічний зразок містить фіктивні API-ключі та адресу Discord, тому спостерігати повний цикл роботи не вдалося. Йдеться про архітектуру, встановлену з коду та допоміжних збірок розробника, а не про підрахунок заражених комп’ютерів.
Комітет усередині виконуваного файлу
64-бітна програма мовою Go має послідовно опитувати DeepSeek, Qwen, Mistral і Gemini. Вона передає відомості про комп’ютер та запитує структуроване рішення. Перемагає дія з найбільшою кількістю голосів; за рівного результату перевагу має перший постачальник, який відповів, у зазначеному порядку.
Ця деталь важливіша за слово «автономний». Програма не віддає чатботу необмежений контроль над Windows. Вона перетворює відповідь певного формату на виклик функцій, які вже написав розробник. Це інший спосіб використання ШІ, ніж допомога зі створенням шкідливого коду: тут модель має обирати наступну дію під час роботи програми.
У бюлетені — обмежений набір дій
Реалізовані варіанти охоплюють збирання облікових даних, впровадження коду в процеси та закріплення в системі. Четвертий варіант, move, є в переліку, але у публічній збірці не має обробника. Якщо всі постачальники не повернуть придатної відповіді, резервний результат також не запускає жодної дії: цикл чекає і повторює спробу.
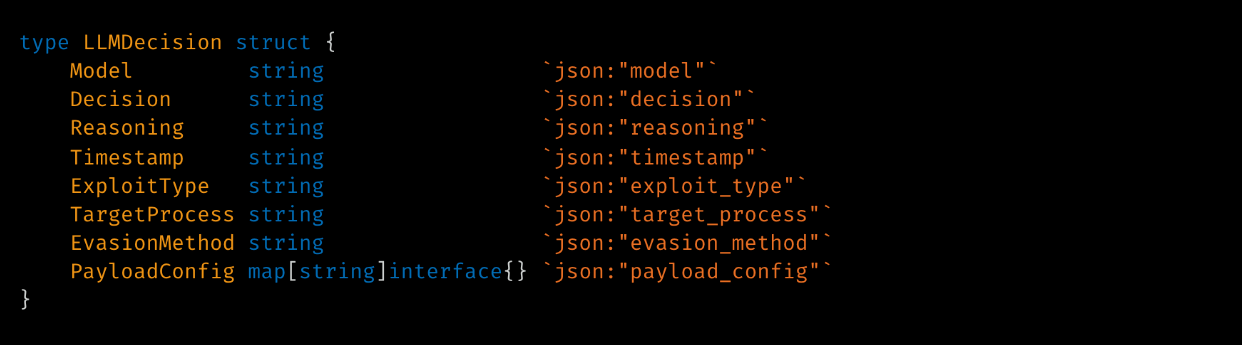
Найпоказовішою є межа між моделлю та виконуваним файлом. Модель надає рішення й параметри; програма визначає, що з цього вона здатна виконати. Переконлива відповідь не створить відсутньої функції. Відмови моделей, недоступність API та неправильний формат результату залишаються перешкодами.
Кілька постачальників дають запасні варіанти, а не гарантію згоди чи успіху. «Голосування» не означає, що моделі радяться між собою, перевіряють безпечність чужих відповідей або мають дійти одностайності. Код лише підраховує їхні незалежні рішення.
Звична крадіжка за незвичним механізмом керування
Talos знайшла код, націлений на облікові дані Windows, сховища паролів браузерів та дані криптогаманців. Discord мав слугувати каналом звітів і передавання зібраного. Артефакти розробки вказують, що автор міг готувати окремі збірки з ключами оператора. Така модель поширення залишається оцінкою дослідників, а не доказом роботи злочинного сервісу.
Практична проблема в тому, що назва довіреного сервісу може з’являтися в мережевій активності недовіреної програми. З’єднання з постачальником ШІ або Discord саме по собі не визначає шкідливе ПЗ. Водночас легітимний домен не пояснює, чому незнайомий виконуваний файл звертається до сховищ облікових даних.
Що перевіряти і чого звіт не доводить
Для захисників Talos виділяє поєднання ознак: неочікувані звернення до API моделей разом із доступом до облікових даних, впровадженням коду або закріпленням у системі, а також зв’язок із Discord. Важливо встановити, який процес виконав ці дії та в якій послідовності. Суцільне блокування ШІ-доменів зітре цю відмінність і завадить легітимним інструментам.
Для користувача Windows звіт не є свідченням, що відкриття сайту зі ШІ заражає комп’ютер. Він не називає підтвердженої кампанії доставки та не дає універсальної перевірки зараження. Якщо є підозрілий виконуваний файл, перевірка його репутації може додати відомостей; чистий або невідомий результат не доводить безпечності комп’ютера чи облікових записів.
CLOSEDQUORUM показує конкретну зміну: програма може передати вибір між готовими шкідливими діями API моделей. Нереалізовані варіанти та непрацездатна публічна збірка — не менш важлива частина знахідки.
Джерела
- Раян Феттерман. CLOSEDQUORUM: аналіз імпланта з автономним керуванням через ШІ. Cisco Talos, 22 вересня 2026 року.
