

Зловмисники, які автоматизували злами сайтів за допомогою Cairn, залишили власні панелі керування відкритими в інтернеті. У розслідуванні від 19 жовтня NorForge описала понад 20 доступних панелей, які вважає ймовірно зловмисними, та перевірила частину заявлених успіхів — зокрема вебшел для завантаження файлів на сайті продавця обладнання. Ті самі панелі розкривали облікові дані й відомості про цілі, створюючи додатковий витік навіть там, де атака не досягла мети.[1]
Найцікавіше тут — перебіг роботи: агенти обмінювалися знахідками, змінювали напрямок після невдалих спроб і часом знаходили дрібну відмінність у налаштуваннях, яка перетворювала звичайне завантаження файла на доступ до сервера. Оператори автоматизували атаки, але не захистили власну диспетчерську.
Список магазинів перетворювався на спільне дослідження
Cairn організовує роботу як проєкти з початковою точкою та метою. Агенти записують знахідки на спільну дошку й визначають наступні дії; людина також може додавати підказки. Наступні виконавці користуються вже здобутими відомостями, а не починають усе заново. Граф проєкту зберігає розгалуження, включно з невдалими шляхами.
Найбільший кластер NorForge, позначений AIA0001, мав понад 1100 проєктів на 14 пов’язаних панелях. Завдання відбирали магазини за відвідуваністю та зазначали, що браузерна автоматизація вже перевірила можливість оформити замовлення. Метою був тривалий доступ до інфраструктури електронної торгівлі або платежів. Кількість проєктів означає кількість завдань, а не незалежно підтверджених зламів компаній.
Пов’язати інфраструктуру допомогла невелика помилка: у назвах сайтів на різних панелях бракувало початкової літери «w». NorForge пояснює повторюваний дефект помилковим очищенням адрес у спільному механізмі підготовки цілей. Автоматизація залишала впізнаваний слід ще до початку роботи агентів.
Вебшел перевірили, а пояснення походило від агента
Один завершений проєкт повідомляв про встановлення завантажувача на сайті великого продавця комп’ютерних комплектувальних. NorForge відкрила вказану адресу й побачила форму завантаження. Це була конкретна перевірка, що виходила за межі довіри до позначки успіху в записі, створеному ШІ.
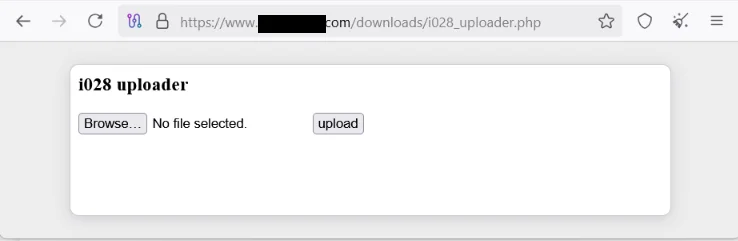
Такий вебшел дає змогу розміщувати додаткові файли на сервері. Проста форма не показує, що ще зробив зловмисник і які привілеї отримав. Агент описував ланцюжок із несанкціонованим записом у сховище сесій memcached, небезпечною десеріалізацією PHP та старими компонентами Zend Framework. Це пояснення містилося у звіті агента; безпосередня перевірка NorForge підтвердила, що сервер віддає завантажувач. Рівень доказовості цих тверджень різний.
Для захисту ця різниця суттєва. Патч може закрити початковий шлях проникнення, а встановлений раніше вебшел залишиться доступним. У матеріалі про StyleSmuggler пояснено цю межу між виправленням вразливості та видаленням бекдора в іншому випадку атак на магазини. Неочікуваний файл потребує перевірки доступу й закріплення, а не лише оновлення одного компонента.
Один сервер виконував завантажений файл як код
Інший приклад показує, чому той самий застосунок може поводитися безпечно в одному запиті й небезпечно в іншому. NorForge повідомляє, що перевірила ланцюжок на сайті дуже великого американського продавця: форма без автентифікації прийняла файл, що поєднував сигнатуру зображення та PHP-код, і зберегла його в доступному через веб каталозі.
Вирішальною деталлю стала маршрутизація. Cookie визначала, який сервер оброблятиме запит, і лише один із них виконував завантажений файл як PHP. Інші повертали його вміст. Агент знайшов налаштування, яке спрямовувало запит на вразливий сервер, і перетворив різницю конфігурацій на виконання команд з правами облікового запису вебсервера.
Це практичний висновок, а не твердження, що кожна форма завантаження вразлива. Перевірка одного вузла за балансувальником може не виявити іншу політику виконання коду на сусідньому. Під час розслідування варто зіставляти завантажені файли, журнали запитів і конфігурації серверів, зберігаючи докази до очищення. Виконання команд від імені вебсервера також не означає автоматичного отримання root-доступу.
Навіть невдалий проєкт міг розкрити чинні ключі
Панелі містили не лише результати атак. У них були знахідки, відомості про цілі та інструкції людей з обліковими даними, здобутими раніше деінде. NorForge повідомила про сотні секретів у зібраних записах; інструмент перевірки визнав 11% чинними. Це частка перевірених секретів, а не всіх жертв, і не доказ використання кожного ключа.
Дослідники також натрапили на відкриті панелі, які, схоже, належали легітимним командам тестування. Успішний експлойт не є обов’язковою умовою інциденту: нотатки тестувальника можуть розкрити чинний пароль або ключ. Окремий експеримент із пам’яттю AgentCore показує, чому робочий контекст агента сам стає чутливими даними.
Командам, які замовляють або проводять перевірки з ШІ, слід з’ясувати, хто читає записи проєктів і де зберігаються секрети. Обмежте доступ до панелі, перевірте доступні копії та відкличте розкриті облікові дані. Закриття панелі перекриває цей шлях доступу, але не скасовує ключа, який уже хтось скопіював.
Що насправді означають показники успіху
За оцінкою NorForge, мети досягало приблизно одне з десяти спостережуваних завдань, а успішні проєкти найбільшого кластера тривали в середньому трохи менше ніж 23 години. Різні оператори ставили різні цілі, тому ці числа не є універсальним показником успішності атак ШІ. Вони також не перетворюють усі завершені проєкти на окремо перевірені злами.
Найпереконливіша знахідка — поєднання реального доступу, здобутого автономними агентами, та витоку їхніх записів і секретів. Власникам магазинів потрібно досліджувати серверні сліди, а постачальникам перевірок — захищати дані, які створюють агенти. Панель керування теж є частиною поверхні атаки.
Джерела
- Фагерланд, С. Inside Cairn: відкриті панелі та масштабні кібероперації з ШІ. NorForge, 19 жовтня 2026 року. Дата доступу: 20 жовтня 2026 року.
