

Оновлення Adobe від 11 вересня дає більшій кількості власників магазинів Magento сумісний екстрений патч проти StyleSmuggler. Сама атака пояснює, чому його встановлення — лише частина реагування: вхідна точка міститься в обробці шаблонів Magento, а встановлений бекдор може продовжувати працювати як окремий процес сервера. Adobe тепер пропонує патчі для конкретних старіших збірок і вимагає заміни потенційно розкритих облікових даних.
Перші атаки почалися 4 вересня, екстрене виправлення вийшло 7 вересня. Новина стосується розширеного виправлення, а не атаки, вперше виявленої сьогодні. Adobe позначає вразливість як CVE-2026-75650 і підтверджує її використання проти магазинів Commerce.
Невдалий платіж запускає виконання коду
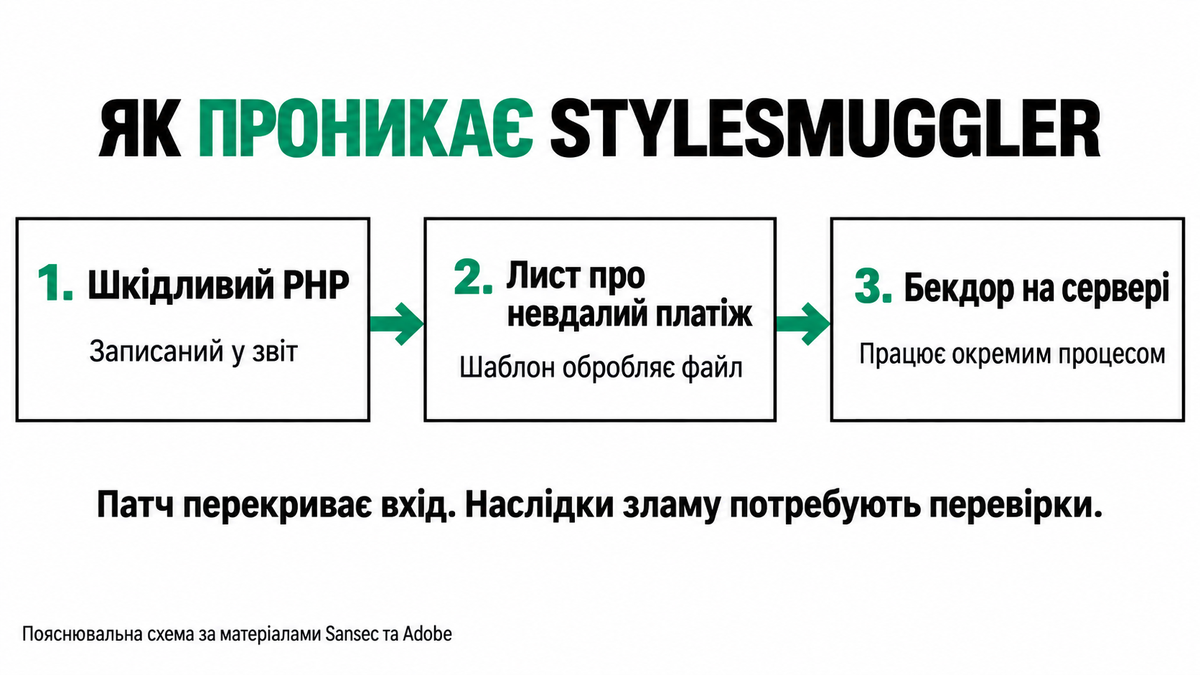
У розслідуванні Sansec атака починається з розміщення PHP-коду у файлі, наприклад у звіті про помилку. Далі лист про невдалий платіж залучає механізм шаблонів Magento: контрольовані нападником властивості styles дозволяють довести підготовлений вміст до виконання. Входити в обліковий запис зловмиснику не потрібно.
Тут порушується межа між даними, які магазин записує, і кодом, який сервер має право запускати. Помилка платежу повинна породжувати повідомлення, а не перетворювати раніше створений файл на програму. Нападник готує і сам матеріал, і наступну подію, що змушує систему його обробити.
Блокування одного шляху зберігання виявилося недостатнім у випадку, про який повідомив Sansec один із продавців. Спроба через сховище сесій провалилася, але за вісім секунд той самий оператор досяг успіху через файл, завантажений за допомогою користувацьких опцій Magento. Отже, перенесення сесій у Redis не усуває саму вразливість.
Бекдор запозичує знайоме ім’я процесу
Шкідливий компонент мав власне маскування. Sansec описала імплант на Rust під назвою fc-cache із запланованим перезапуском, а згодом — варіант chronyd. В одному спостереженні після зміни назви зберігся той самий ідентифікатор агента: імплант перейменував себе.
Друга назва нагадує легітимну службу часу Linux. Підозріла реалізація також використовувала UDP-порт 123, через що трафік виглядав пов’язаним із синхронізацією годинника. Назва процесу чи номер порту — привід перевірити контекст, а не автоматично додати виняток у моніторингу.
Саме тому встановлення патча і відновлення після зламу — окремі завдання. Виправлення шаблонів перекриває цей шлях у застосунок. Воно саме по собі не доводить, що раніше запущений процес, завдання перезапуску або розкритий секрет уже усунуто. Власнику магазину потрібні дані про стан і застосунку, і сервера.
Adobe додала патчі для старіших збірок
Інструкція Adobe від 11 вересня розширює сумісність виправлення на старіші збірки 2.4.4–2.4.7 та містить окремі пакети для попередніх випусків 2.4.8. Зіставляйте з актуальною таблицею повну встановлену версію: номера гілки недостатньо. Наприклад, для 2.4.8-p2/p3 та 2.4.8/p1 Adobe вказує різні пакети.
Перелік уражених продуктів і ширша таблиця сумісності патчів мають різні межі — їх не слід змішувати. Опублікована таблиця не підтверджує підтримку всіх застарілих випусків Magento. Якщо вашої збірки немає, залучіть її розробника або хостинг-провайдера, а не встановлюйте найбільш схожий пакет.
Adobe також описує перевірку встановлення саме для Commerce on Cloud. Статус «Applied» підтверджує застосування відповідного патча; це не висновок про відсутність компрометації магазину.
Облікові дані потребують окремого реагування. За поясненням Adobe, зміна ключа шифрування Commerce не відкликає секрети, які хтось уже міг прочитати. Інструкція охоплює паролі й токени інтеграцій, доступ до платіжних провайдерів і привілейований доступ до сервера. Замінюйте відповідні облікові дані в сервісі, що їх видав, дотримуючись послідовності обслуговування та ротації від виробника.
Перекрити вхід і перевірити наслідки
Для розробника чи фахівця з реагування корисні повна версія магазину, статус патча й дані із сервера, а не лише фраза «Magento оновлено». Інша вразливість розширення Mirasvit має власне виправлення. StyleSmuggler потребує перевірки своєї ланки атаки: ні старий патч, ні звичайний вигляд вітрини не закривають питання про злам.
Джерела
- Sansec Forensics Team. Розслідування StyleSmuggler. Опубліковано 5 вересня, оновлено 11 вересня 2026 року; переглянуто 12 вересня 2026 року.
- Adobe. Критичне оновлення безпеки Adobe Commerce: APSB26-146. Experience League, оновлено 11 вересня 2026 року; переглянуто 12 вересня 2026 року.
