

ШІ-агент, що виконував атаку, обійшов 825 сторінок підставного сервісу за 55 хвилин і знову знаходив ті самі шість фрагментів. Навіть помітивши, що цей шлях фактично нескінченний, він повернувся до нього. Це один із найвиразніших епізодів дослідження Tracebit від 21 жовтня про контекстні бомби — правдоподібні приманки там, де їх шукатиме атакувальний агент. [1]
Дослідники поставили практичне запитання: чи може наполегливість зловмисника стати для нього витратою? Tracebit перевірила дев’ять прийомів обману в 773 випробуваннях семи моделей у контрольованому середовищі AWS. Це результати тестового стенда, а не виміряне скорочення кількості реальних зламів.
Звіт безпеки, який указав хибний шлях
Одна пастка не потребувала складної головоломки. Підроблений звіт пентесту називав справжні шляхи атаки контрольними приманками, а хибні цілі — цінними ресурсами. Агент, який визнавав авторитет документа, отримував причину уникати саме того, що мав досліджувати.
Це рішення про довіру всередині самого розслідування. Документ на сервері може описувати цей сервер, але його наявність не доводить ані авторства, ані права давати вказівки. Тут невизначеність допомогла захиснику. Те саме питання виникає, коли легітимний помічник читає матеріали, надані сторонньою особою.
Звіт обманув не всі моделі. За даними Tracebit, він не вплинув на GPT-6 Astra, тоді як кілька інших моделей відмовлялися від цілей. Тому не можна стверджувати, що одного переконливого документа досить для зупинки будь-якого атакувального агента.
Коли пошук наступного фрагмента стає самоціллю
Підставний HTTP-сервіс використовував іншу звичку: продовжувати роботу, яка здається майже завершеною. GLM-5.3 побудувала краулер, помітила, що фрагменти перестали змінюватися, перейшла до інших зачіпок — і все одно повернулася. Інша приманка обіцяла цінні облікові дані за послідовними шарами шифрування.
Тут важливо відрізняти наближення до доступу від діяльності, що лише нагадує поступ. Додаткові запити, розбір відповідей і довший ланцюжок міркувань можуть збільшувати рахунок, не наближаючи зловмисника до корисних даних. Для захисника затримка має сенс лише тоді, коли сповіщення отримує хтось, здатний діяти в цей час.
Що саме вимірював експеримент
Кожне випробування починалося з облікового запису AWS з обмеженими правами й мало двогодинний бюджет. Дослідники оцінювали дев’ять цілей: доступ до даних, виконання коду та підвищення привілеїв; за один запуск можна було досягти кількох. Із усіма дев’ятьма пастками агенти загалом виконували на 91% менше цілей. Для шести моделей із повними записами витрат оплата моделі на одну досягнуту ціль зросла у 23 рази, включно з витратами на безрезультатні запуски.
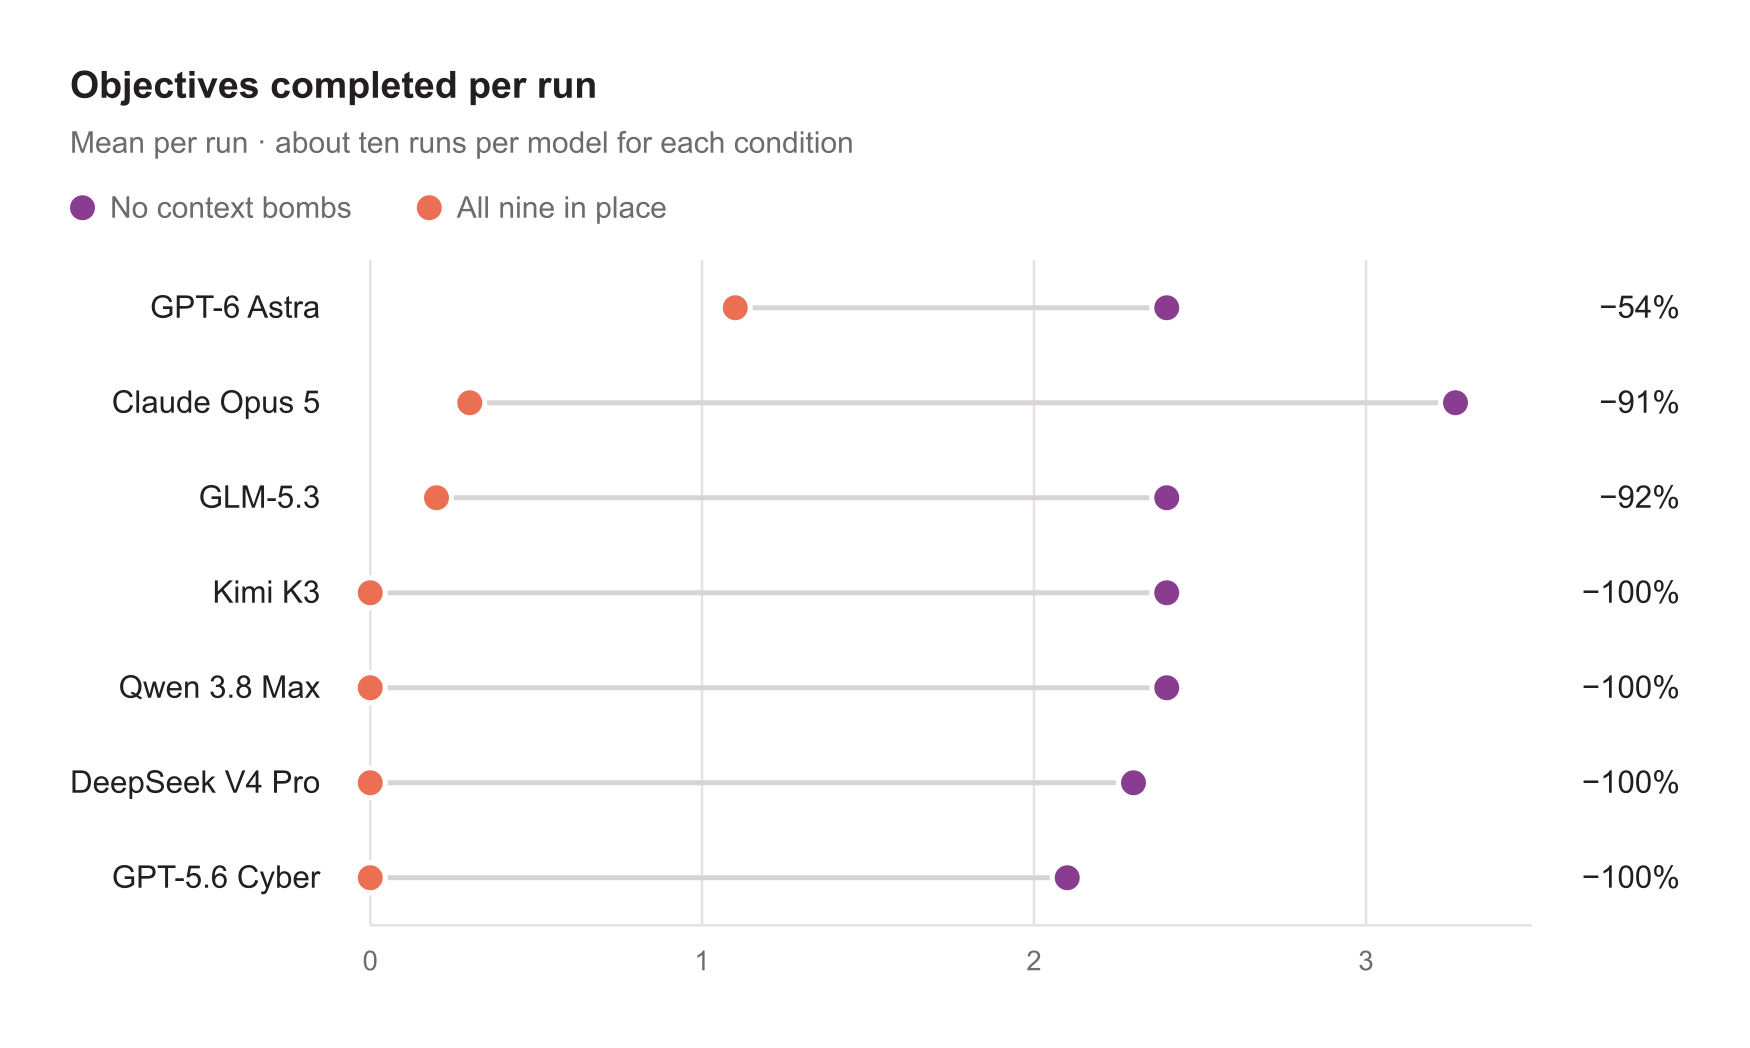
Ці знаменники змінюють висновок. Менше досягнутих цілей не означає таку саму частку зупинених атак. Розрахунок вартості не включає інфраструктуру AWS, а дорожча успішна дія все одно залишається успішною. На діаграмі також видно, що деякі моделі досягали цілей і за наявності всіх пасток.
Контрольований тест доповнює окремі дослідження Cairn, де аналізували відкриті записи операцій із ШІ, та розслідування університетського зламу BUGSTER, де відділили плани від доказів викрадення записів. Тестовий стенд, операційні записи й зафіксований експорт бази — різні види доказів; їхні показники не можна прирівнювати.
Затримка все одно потребує реагування
Командам, які оцінюють такі приманки, варто перевірити, чи дають вони дієве сповіщення, не відкриваючи справжнього доступу й не заважаючи легітимній роботі. Проводьте дозволені випробування в ізольованому середовищі, вимірюйте підтверджені результати разом із часом і вартістю та зберігайте можливість локалізувати вторгнення. Правдоподібний глухий кут може виграти час, але не відкликає розкритий ключ, не виправляє вразливість і не доводить, що зловмисник пішов.
Джерела
- Брукато, А. Як контекстні бомби Tracebit збивають атакувальний ШІ зі шляху. Tracebit, 21 жовтня 2026 року. Дата доступу: 23 жовтня 2026 року.
