

Фішингові листи перетворюють збій Microsoft 365 від 12 листопада на привід натиснути фальшиву кнопку відновлення пошти. За даними Microsoft Threat Intelligence, кампанія імітує службові сповіщення та посилається на справжній номер інциденту Exchange Online — EX1550543. Частина листів, виявлених 13 листопада, погрожує видаленням затриманих повідомлень протягом доби, якщо одержувач не виконає вказівку.
Номер інциденту справжній. Вимога рятувати пошту через кнопку в листі — приманка. Microsoft спостерігала схожі повідомлення в організаціях кількох галузей США, але не підтвердила збирання паролів або доставку шкідливого ПЗ в цій кампанії.
Знайомий збій додає попередженню правдоподібності
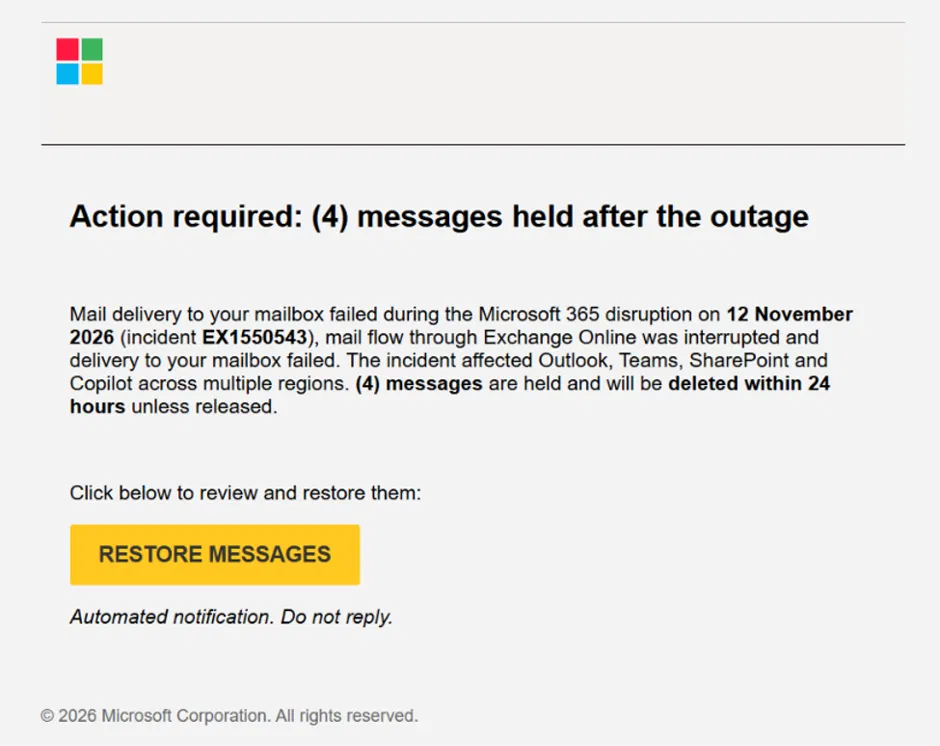
Лист починається з проблеми, яку одержувач уже міг помітити: під час збою перестала надходити пошта. Далі він підмінює пояснення затримки — нібито повідомлення має розблокувати сам користувач — і додає крайній термін. Замість очікування відновлення сервісу людині пропонують терміново виконати інструкцію відправника.
В оприлюдненому Microsoft зразку йдеться про чотири затримані повідомлення та пропонується жовта кнопка RESTORE MESSAGES. Перелік продуктів і справжній номер інциденту створюють враження обізнаності. Проте вони не підтверджують особу відправника.
Назва відправника та посилання ведуть у різні боки
Microsoft описує теми листів, що починаються з Outage -, після чого йде шестисимвольний код. Відображувані імена поєднують назву організації з позначеннями Service Health або Outage Notification. Для надсилання використовували домени moments-notice[.]com, planetmaison[.]com та newbooker[.]com.
Посилання мають додатковий проміжний крок: персоналізовані трекінгові URL SendGrid перенаправляють на reallifeaccounting[.]com, зокрема за зафіксованим шляхом /themelist0.html. Знайомий сервіс відстеження переходів не гарантує безпечності кінцевої сторінки. Це оприлюднені індикатори кампанії, а не адреси для відвідування.
Приклад
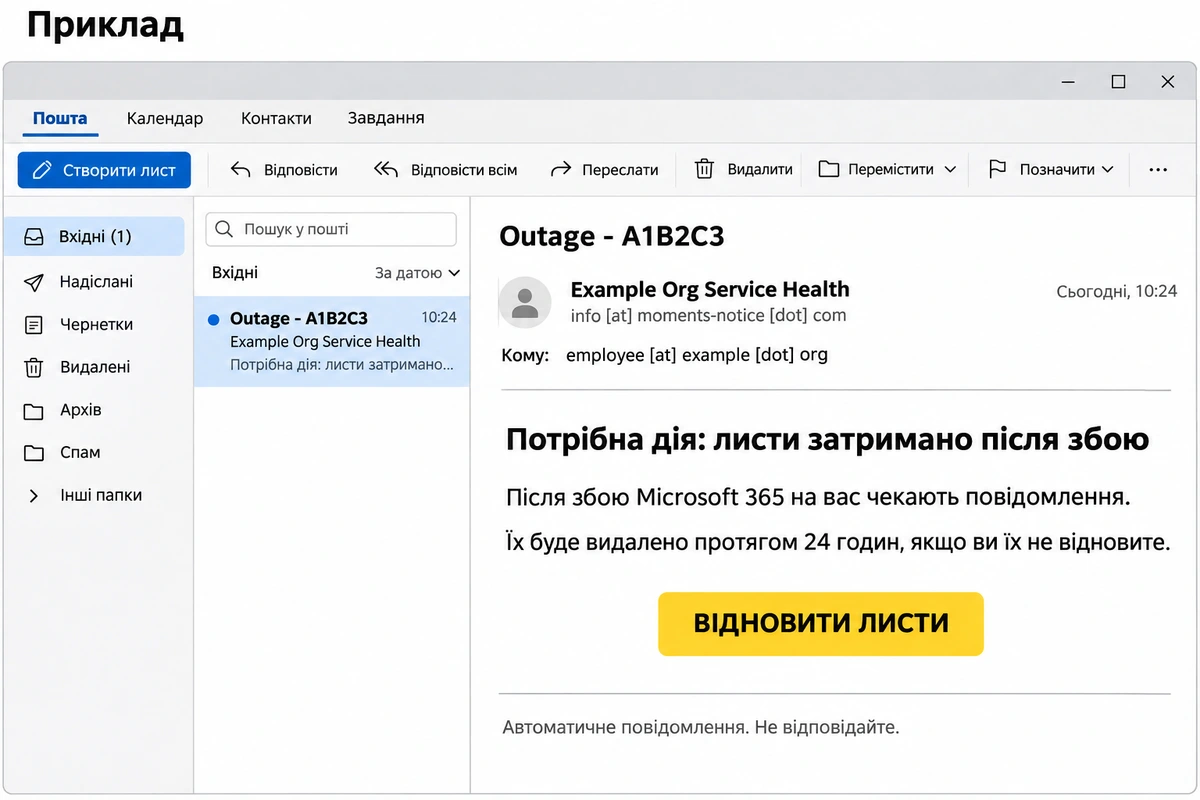
Тема: Outage – A1B2C3
Відображуване ім’я: Example Org Service Health
Відправник: info [at] moments-notice [dot] com
Повідомлення, затримані через збій Microsoft 365, очікують на вас. Відновіть їх протягом доби, щоб уникнути видалення.
Кнопка: RESTORE MESSAGES — «Відновити листи».
Варто впізнавати саме поєднання: згадка про збій, короткий термін до видалення та кнопка відновлення. У прикладі використано вигадані назву організації й код; спостережувані ознаки та оригінальний зразок описані вище.
Перевірте інцидент окремо від підозрілого листа
Працівникам, які чекають на пошту, слід скористатися звичним каналом ІТ-підтримки або відкрити поштову скриньку напряму. Адміністратори можуть самостійно перейти до центру адміністрування Microsoft 365 і перевірити стан сервісів. Для перевірки справжнього збою не потрібно довіряти посиланню з несподіваного попередження.
Командам безпеки Microsoft рекомендує Threat Explorer і таблиці Defender XDR EmailEvents, EmailUrlInfo та UrlClickEvents: вони допомагають зіставити повідомлення, URL та переходи користувачів. Перевіряйте кінцеву адресу разом з іменем відправника. Належно налаштований Safe Links перевіряє посилання під час переходу; Microsoft також повідомляє про блокування доменів кампанії та карантин фішингових листів. Це не робить кожне службове сповіщення справжнім. Окремо варто перевірити винятки в поштових політиках, які можуть пропускати навіть розпізнаний фішинг.
Якщо ви перейшли за посиланням і ввели облікові дані, повідомте команді безпеки, що саме ввели та коли. Перевірте входи й активні сеанси через звичну процедуру відновлення облікового запису. Сам перехід ще не доводить, що ця кампанія викрала пароль.
Головне — розрізняти підтвердження самого збою та підтвердження справжності конкретної інструкції. Шахраї використовують перше, щоб одержувач автоматично повірив другому.
Джерела
- Microsoft Threat Intelligence. Попередження про фішинг із використанням збою Microsoft 365 від 12 листопада. Microsoft, 14 листопада 2026 року; переглянуто 16 листопада 2026 року.
- Microsoft Threat Intelligence. Оновлення щодо блокування доменів кампанії та фішингових листів. Microsoft, 14 листопада 2026 року; переглянуто 16 листопада 2026 року.
