

Maileva підтвердила викрадення імен та поштових адрес 22 мільйонів людей під час кібератаки на сервіс ділової кореспонденції. Нова подія — письмова відповідь компанії, яку отримала редакція Cyberattaque.org і опублікувала 13 листопада, а не нова атака цими вихідними. Окреме повідомлення лікарні Hôpital Foch пояснює, чому наслідки можуть виходити за межі адресного запису: деякі нагадування про оплату могли розкрити справжні реквізити рахунків.
Одержувачу не потрібен був акаунт Maileva
Maileva належить до Docaposte — цифрового напряму групи La Poste. Офіційний опис сервісу пояснює роль посередника: організації передають кореспонденцію, а платформа забезпечує друк і відправлення. Тому інформація про людину, яка отримала лист від лікарні або орендодавця, може оброблятися в Maileva, навіть якщо вона не обирала цього постачальника й не реєструвалася в ньому.
У відповіді Cyberattaque.org компанія підтвердила викрадення імен, прізвищ і поштових адрес 22 мільйонів людей; інцидент стосується кількох тисяч організацій-клієнтів. Йдеться про людей, чиї ідентифікаційні дані викрали. Це не означає захоплення 22 мільйонів акаунтів або завантаження повного вмісту всієї їхньої кореспонденції.
Ця відмінність важлива під час читання сповіщення. Загальна кількість людей у викрадених адресних записах та опис конкретних документів від окремої організації відповідають на різні запитання. Саме повідомлення відправника допомагає з’ясувати, що містив лист, якого торкнувся інцидент.
Лікарняне нагадування містило додатковий контекст
Власне повідомлення Hôpital Foch описує два рівні підряду: лікарня доручає нагадування про оплату компанії Kiwee, а та передає Maileva їх друк і відправлення. За даними лікарні, зловмисник проник у системи Maileva у вересні. Про можливий перегляд вмісту нагадувань лікарня дізналася 28 жовтня.
Для нагадувань, отриманих із 9 до 23 вересня, перелік охоплює імена, адреси, номери рахунків, дати надання медичної допомоги та суми до сплати. За повідомленням Foch, документи не розкривали характер лікування й не містили банківських даних пацієнтів. Однак вони могли показати, що людина зверталася до цієї лікарні. Це конкретна група листів Foch, а не встановлений склад даних усіх 22 мільйонів одержувачів.
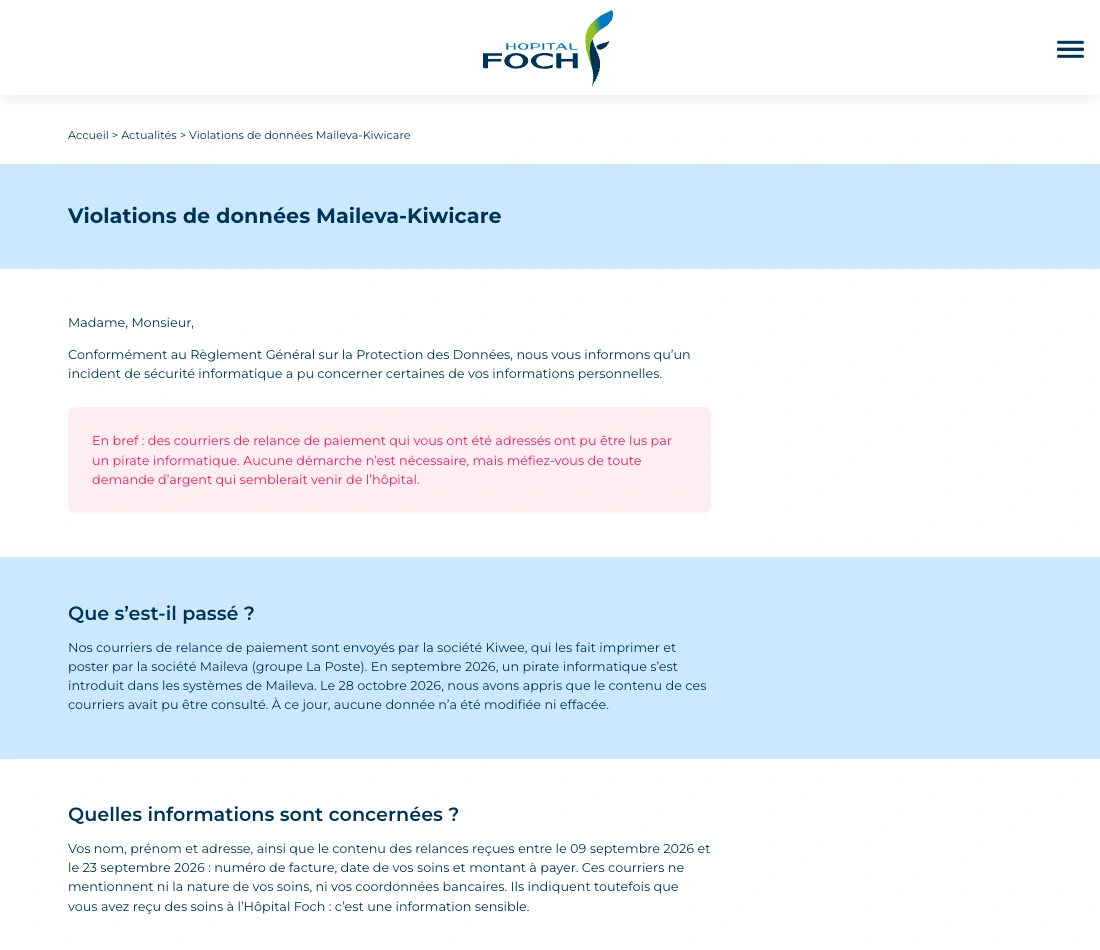
Таке повідомлення перетворює абстрактний витік адрес на зрозумілу проблему довіри. Вимога оплати може повторювати справжній номер рахунку та суму, але скеровувати гроші на інший рахунок. Збіг деталей робить повідомлення переконливим, проте не підтверджує відправника чи одержувача платежу. Лікарня попереджає про можливе шахрайство електронною поштою, SMS, звичайним листом або телефоном. Вона не повідомляє про вже успішну шахрайську операцію з використанням цих записів.
Перевіряйте маршрут оплати, а не лише суму
Foch скеровує пацієнтів до своїх установлених каналів оплати й наголошує: ані лікарня, ані Kiwee не запитуватимуть паролі, коди чи банківські дані електронною поштою, SMS або телефоном. Якщо несподіване нагадування змінює спосіб оплати чи рахунок одержувача, відкрийте відомий сайт лікарні або зверніться до її відділу розрахунків за незалежно знайденими контактами. Так само перевіряйте звернення від іншої організації, чиї листи зачепив інцидент: знайомий логотип і правильна адреса не дають відповіді самі по собі.
Щоб з’ясувати, чи йдеться про вашу кореспонденцію, знайдіть офіційне повідомлення її відправника та зверніться до цієї організації. Вересневий період листів Foch не можна автоматично поширювати на всіх клієнтів Maileva. Для порівняння з іншим інцидентом і вужчим переліком даних дивіться що BrickLink підтвердила про доступ до даних учасників.
Після такого підтвердження важливо запитувати не лише про наявність пароля у викраденому записі. Варто з’ясувати, які реальні стосунки цей запис допоможе імітувати та як перевірити наступний запит через канал, який його автор не контролює.
Джерела
- Cyberattaque.org. Письмове підтвердження Maileva про викрадення ідентифікаційних даних. Власне розслідування та відповідь компанії, 13 листопада 2026 року; перевірено 15 листопада 2026 року.
- Hôpital Foch. Повідомлення про інцидент Maileva–Kiwee. 6 листопада 2026 року; перевірено 15 листопада 2026 року.
- Docaposte. Сервіс ділової кореспонденції Maileva. Опис послуги; перевірено 15 листопада 2026 року.
