

Старий USB-хробак доставляє новіше шкідливе ПЗ для Windows, звертаючись до адрес серверів, які зловмисники повернули в обіг. У дослідженні від 16 листопада Kaspersky описала поширення CoffeeLoader через Retadup — через роки після ліквідації його ботнету французькими правоохоронцями. У задокументованому сценарії зараження з USB важливий запуск шкідливого ярлика, а не саме під’єднання флешки.
Цей випадок показує різницю між ліквідацією ботнету та безпечністю конкретного накопичувача. Перехоплення керування може зупинити команди, але не підтверджує зникнення всіх копій хробака з кожного комп’ютера й зовнішнього диска.
Адреси серверів повернулися раніше за новий завантажувач
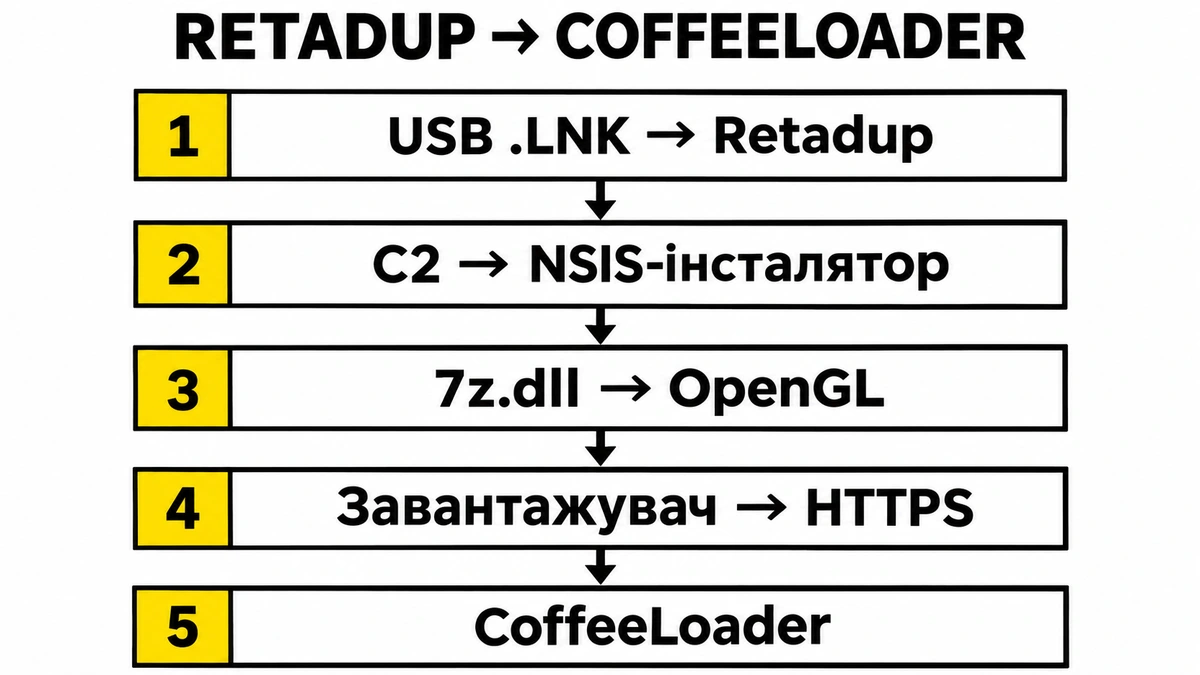
Retadup поширювався через приховані файли та ярлики Windows на знімних носіях. У 2019 році правоохоронці використали його інфраструктуру керування, щоб видалити хробака з понад 850 тисяч комп’ютерів. За новими даними Kaspersky, у 2024 році хтось почав повторно реєструвати колишні домени цих серверів. Спочатку вони доставляли SmokeLoader, а на початку 2025 року — CoffeeLoader. Дослідники не знають, чи стоїть за цим початковий автор хробака.
Показова знахідка — обмін командами між варіантом Retadup 2017 року та сервером у серпні 2026-го. Старий клієнт досі розумів відновлену інфраструктуру. Йдеться не про новий спосіб автоматично запускати все на флешці: наявне зараження та давній канал керування отримали інше застосування.
Знайома назва бібліотеки приховує наступне завантаження
Виявлений у серпні варіант CoffeeLoader надходив у NSIS-інсталяторі, який записував змінену 7z.dll у тимчасову папку та запускав її через rundll32.exe. Це була модифікована копія бібліотеки 7-Zip усередині шкідливого пакета. Така знахідка не доводить компрометацію офіційного дистрибутива архіватора й не означає, що будь-який файл із цією назвою небезпечний.
Пакувальник Armoury у бібліотеці тепер застосовує OpenGL замість попереднього OpenCL для розшифрування коду за допомогою графічного процесора. Після цього відкривається проміжний завантажувач, а не лише основний модуль CoffeeLoader. Додатковий компонент закріплюється в автозапуску та отримує основний модуль через HTTPS.
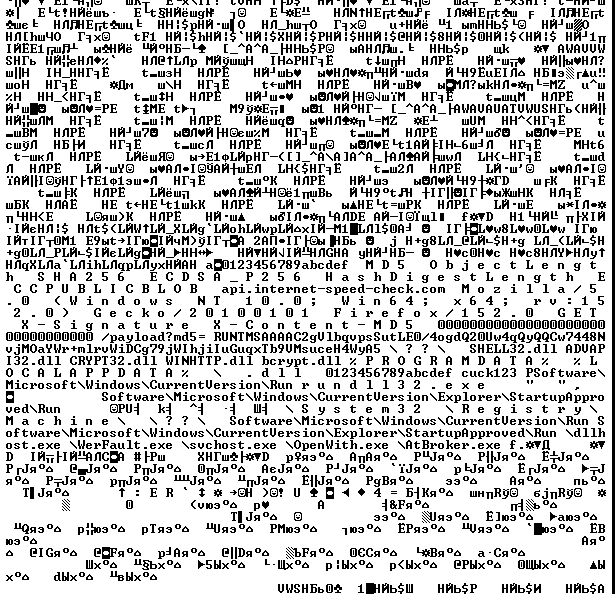
Перевірка підпису та контрольної суми тут має особливий сенс: вона допомагає завантажувачу перевіряти дані власного оператора. Коректний підпис усередині шкідливого протоколу не підтверджує безпечність файла. Так само знайома назва процесу Windows не гарантує, що виконуваний у ньому код легітимний.
Що насправді означають числа виявлень
За даними Kaspersky, за перші три квартали 2026 року її продукти заблокували спроби зараження Retadup приблизно на 15 тисячах систем, передусім у Перу, Анголі, Росії та Болівії. Це група систем із заблокованими спробами, яку бачить конкретний виробник. Це не 15 тисяч підтверджених успішних заражень і не повна світова кількість постраждалих. Пряме порівняння з числом очищених комп’ютерів 2019 року також некоректне.
CoffeeLoader призначений для запуску додаткового коду від сервера керування. Тому після видалення видимого USB-ярлика залишається інше запитання: що ще встигло виконатися на комп’ютері? Дослідження не встановлює, що кожен такий ПК зазнав крадіжки паролів або шифрування файлів.
Як діяти, якщо на старій флешці з’явився ярлик
Не запускайте незнайомий ярлик, щоб перевірити, куди він веде. Спочатку проскануйте носій і не переносіть його між комп’ютерами, доки не з’ясуєте причину. Відновлення видимості прихованої папки та очищення зараженого ПК — різні завдання. Поширення через знімні носії також описане в окремому випадку USB-хробака LitterDrifter; це інша кампанія, а не встановлений оператор Retadup.
Якщо ви вже запустили підозрілий файл, захисна програма може прибрати видимий інсталятор, тоді як запис автозапуску чи інший завантажений компонент залишиться. Практичний варіант перевірки — встановити або оновити Gridinsoft Anti-Malware, запустити повне сканування, переглянути виявлення, застосувати очищення, перезапустити Windows і перевірити, чи повертається початковий симптом. На цей час не під’єднуйте підозрілу флешку до інших ПК.
Завантажити Gridinsoft Anti-Malware для перевірки Windows.
Якщо на потенційно зараженому комп’ютері використовувалися облікові записи, окремо подбайте про їх відновлення з чистого пристрою. Сканування не відкликає викрадені сеанси й не доводить, що дані не залишили систему.
Висновок конкретний: ні вік накопичувача, ні давня успішна ліквідація ботнету не показують, що виконуваний ярлик може завантажити сьогодні.
Джерела
- Олег Купрєєв. «A USB worm’s second life: Retadup spreading CoffeeLoader». Kaspersky Securelist, 16 листопада 2026 року. Дослідження Retadup і CoffeeLoader.
