

Сеанс віддаленої допомоги може стати пасткою для того, хто її надає. Microsoft оприлюднила розбір SCKit — шкідливого набору, який через скомпрометовані середовища ScreenConnect встановлює сторонні клієнти віддаленого доступу та готує атаку на спеціаліста підтримки. Нова хвиля, про яку Huntress повідомила 13 листопада, показує: недостатньо видалити одну небажану програму. Окремої перевірки потребують клієнтські пристрої, комп’ютери техніків і сесії керування. [1] [2]
Водночас задум шкідливого коду не слід плутати з доведеним результатом. Huntress підтвердила встановлення сторонніх клієнтів, але спроба захопити консоль завершилася невдачею в усіх відновлених журналах, які компанія перевірила. Це підстава розслідувати ризик, а не оголошувати зараженим кожного техніка, що під’єднався.
Одна платформа, два різні шляхи атаки
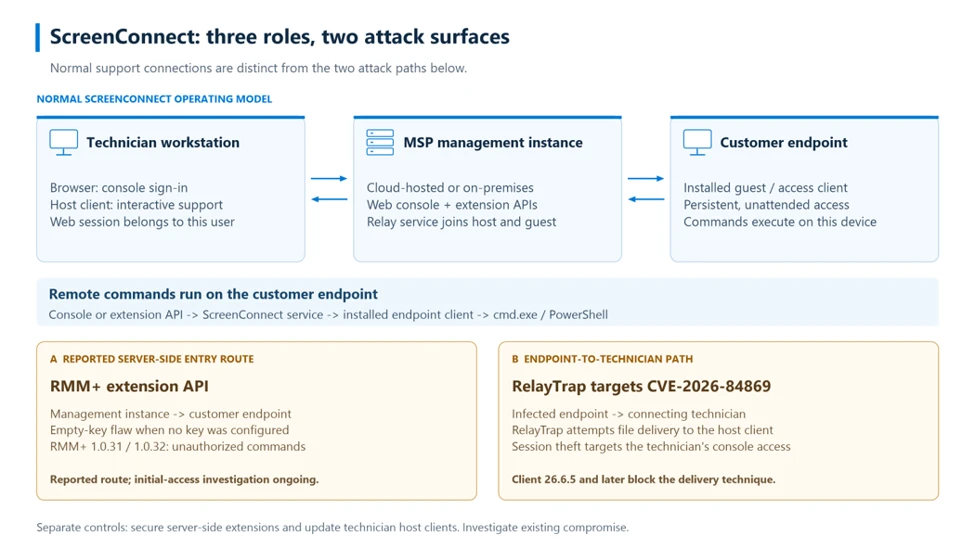
У ScreenConnect є три ролі: сервер керування провайдера, робоча станція спеціаліста та комп’ютер клієнта з програмою доступу. Сервер може передавати команди безпосередньо клієнтському пристрою. Комп’ютер техніка для їх виконання не потрібен.
Звідси два окремі запитання. Як стороння особа отримала можливість надсилати команди через сервер? І чи може вже заражений клієнтський комп’ютер атакувати програму техніка, який відкриє сеанс підтримки?
Huntress пов’язала перше питання з RMM+ — стороннім серверним розширенням. За її аналізом, версії 1.0.31 і 1.0.32 приймали порожній ключ, якщо адміністратор не налаштував його. Розширення перевіряло власний спільний секрет, тому звичайний вхід техніка та його MFA не були тією перепоною, яку намагався пройти зловмисник. У повідомленні ConnectWise ризик описано як збереження стандартного API-секрету; постачальник радить вимкнути RMM+ до подальших вказівок і не оголосив виправленої версії розширення. Це окрема проблема, не вразливість клієнта ScreenConnect. [2] [3]
Другий клієнт залишає незалежний канал доступу
Microsoft простежила команди, передані через ScreenConnect: вони завантажували MSI та непомітно встановлювали ще один клієнт ScreenConnect. Він під’єднувався до інфраструктури зловмисників. Отже, повернення контролю над дозволеною консоллю не закриває нове з’єднання. [1]
Далі SCKit розміщує сценарії та RelayTrap — підміну клієнта на зараженому пристрої. Серед зачіпок для розслідування — C:\ProgramData\RelayTrap, значення автозапуску RelayTrapLiteAlert і підозрілі заплановані завдання. Їх потрібно зіставляти з адресами підключення клієнтів та історією команд. Це не привід видаляти всі легітимні інсталяції ScreenConnect.
Незвичайний поворот відбувається під час допомоги: клієнтський пристрій стає приманкою для техніка. RelayTrap має використати його параметри з’єднання та передати запускний файл спеціалісту з уразливим клієнтом. Вересневе виправлення ScreenConnect 26.6.5 закриває цей шлях передачі й виконання файлів. Оновлення хмарної консолі саме по собі не підтверджує версію програми на кожному комп’ютері підтримки. Цю різницю пояснює попередній матеріал про оновлення клієнтів ScreenConnect. [4]
Нова хвиля не доводить успіх усіх етапів
Початкові спостереження Huntress за 11 листопада охоплювали щонайменше 288 пристроїв у 48 організаціях. В оновленні за 13 листопада компанія описала додаткову хвилю, що почалася о 16:12 UTC та зачепила 205 комп’ютерів у 41 організації. Це межі її власної видимості, а не загальна кількість жертв у світі.
У пізнішій хвилі Huntress бачила сторонні клієнти та спроби запустити декодер, але не подальше виконання після цих спроб. В одному зі спостережуваних середовищ працювала власна інсталяція RMM+. Служба, замаскована під «Windows Update Agent», показує, чому варто перевіряти її виконуваний файл і адресу підключення, а не довіряти назві. [2]
Оновлені 13 листопада вказівки ConnectWise також вимагають від операторів власних серверів вимкнути зазначені сторонні розширення та перевірити версії програм техніків. Зміна в хмарній інфраструктурі провайдера не вимикає розширення на чужому локальному сервері.
Відновлення має охопити пристрої та сесії
Ще один шлях у розборі Microsoft спрямований на вже авторизовані сесії браузера. SCKit шукає cookies автентифікації ScreenConnect, а компонент поширення через консоль має використати цей доступ для інших керованих пристроїв. Межі визначають права облікового запису. Тому перевірка комп’ютера та відкликання сесій керування розв’язують різні частини проблеми. [1]
Підозрілі пристрої слід досліджувати довіреними засобами реагування поза ScreenConnect. Збережіть журнали консолі, Run Command і Toolbox, ізолюйте уражені комп’ютери, перевірте сторонні клієнти та механізми закріплення. З чистого пристрою відкличте розкриті сесії ScreenConnect і провайдера ідентифікації. Виконайте вказівки щодо вимкнення розширень та оновіть клієнт на кожній робочій станції техніка. Жодна з цих двох дій не очищує вже заражений комп’ютер.
Якщо сторонній клієнт або шкідливий файл уже працював у Windows, після видалення видимої програми можуть залишитися завдання, служба, виключення чи інший модуль. Після локалізації інциденту та збереження доказів повне сканування Gridinsoft Anti-Malware допоможе перевірити залишки шкідливого ПЗ: оновіть базу, запустіть Full Scan, перегляньте й видаліть виявлене, перезавантажте ПК та перевірте, чи повертається активність. Узгодьте це з командою реагування провайдера: сканування не відкликає сесії та не доводить відсутності попереднього зламу.
Не запускайте сценарій «очищення», знайдений усередині SCKit. Microsoft виявила, що цей режим може знову розгорнути набір, якщо повторний запуск явно не вимкнений. Критерієм відновлення має бути незалежна перевірка дозволених клієнтів, механізмів автозапуску та відкликаних сесій, а не зникнення одного інсталятора.
Джерела
- Microsoft Security Research, Sagar Patil і Jeremiah Jasmin. «SCKit abuses ScreenConnect to deploy remote access and target technician sessions». Microsoft, 13 листопада 2026 року. Технічне дослідження.
- Huntress. «SCKit Worm Installs Rogue ScreenConnect Clients and Session Cookie Relays Across Hundreds of Endpoints». 11 листопада, оновлено 13 листопада 2026 року; перевірено 14 листопада 2026 року. Спостереження за інцидентом та оновлення.
- ConnectWise Advisories. «CVE-2026-127063». 12 листопада 2026 року; перевірено 14 листопада 2026 року. Повідомлення про розширення RMM+.
- ConnectWise Advisories. «CVE-2026-84869». 8 вересня 2026 року; перевірено 14 листопада 2026 року. Повідомлення про клієнт ScreenConnect.
