

Сеанс віддаленої підтримки може стати шляхом зараження комп’ютера самого техніка. 11 вересня CISA додала вразливість ScreenConnect CVE-2026-84869 до каталогу вразливостей, які вже використовують в атаках. Перевірити потрібно і серверну інсталяцію, і клієнти: виправлення ConnectWise має версію 26.6.5, а виробник окремо рекомендує перевстановити клієнти техніків та оновити агенти доступу. [1] [2]
Скрипти передавалися через сеанс підтримки
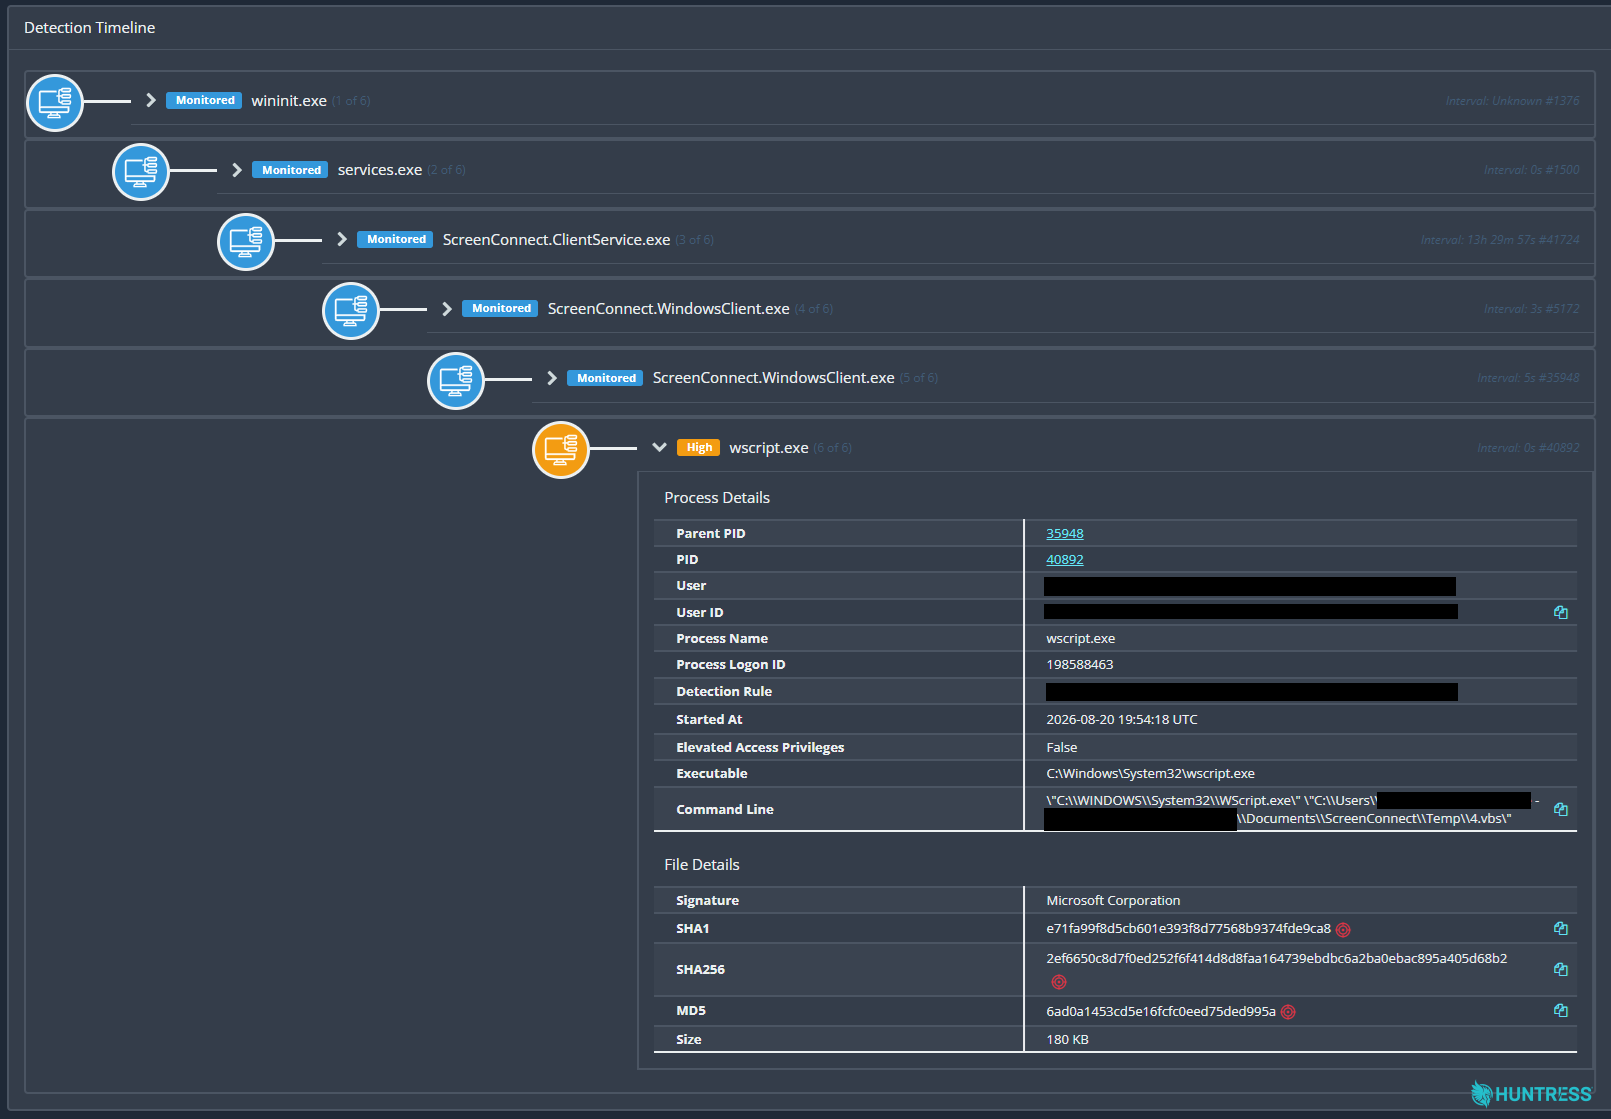
Передумовою стало розслідування Huntress щодо окремих серпневих інцидентів зі схожою незвичною ознакою. Соціальна інженерія приводила до встановлення сторонніх клієнтів ScreenConnect, які багаторазово запускали wscript.exe для виконання чотирьох файлів: від 1.vbs до 4.vbs. Дослідники знайшли модифіковані клієнти, здатні передавати цей ланцюжок скриптів іншому пристрою після встановлення з’єднання ScreenConnect. Саме тому поведінку порівняли з поширенням хробака; це не означає зараження кожного доступного комп’ютера. [3]
Ключова межа проходить усередині активного сеансу підтримки. За даними ConnectWise, помилка клієнта за певних умов дозволяла передавати й виконувати файли без належного дозволу або підтвердження з боку Host. У бюлетені прямо зазначено: ця вразливість не зачіпає сервери ScreenConnect. Версія серверної інсталяції важлива для розгортання виправленого ПЗ, але її перевірка не замінює перевірку клієнтів на кінцевих пристроях.
Наведене дерево процесів Huntress пояснює, чому дослідники не обмежилися назвою встановленої програми: клієнт віддаленої підтримки запускав Windows Script Host. У звіті також описано запис автозапуску WindowsServiceHost, що вказував на скрипт у каталозі AppData користувача. Це спостереження з того розслідування, а не повідомлення про нову вересневу хвилю заражень.
Що має охоплювати оновлення
ConnectWise вказує, що вразливими є версії до 26.6.5. Хмарні інсталяції оновили автоматично; адміністратори локальних розгортань мають установити виправлений реліз за підтримуваною процедурою. Після оновлення виробник рекомендує перевстановити клієнти Host і оновити агенти доступу. [2]
Для служби підтримки це три окремі перевірки: версія інсталяції, клієнт техніка та агенти на керованих пристроях. Запис лише про першу не відповідає на питання, яке ПЗ фактично працює на комп’ютерах. Перш ніж закривати завдання, звірте версії клієнтів в інвентаризації та виконайте процедури оновлення виробника.
Якщо вікно обслуговування не дозволяє негайно встановити патч, ConnectWise описує тимчасове обмеження ризику. Відкрийте Administration → Security → Roles, перевірте групи сеансів із призначеними дозволами та вимкніть TransferFiles для кожної ролі. У старіших версіях дозвіл може називатися TransferFilesInSession. Це проміжний захід, а не заміна оновлення. [2]
Невідомий клієнт потребує іншої реакції
Легітимний керований клієнт, який потребує патча, і клієнт, установлений зловмисником, — різні ситуації. Попросіть службу підтримки підтвердити власника керованої інсталяції; не видаляйте робочий інструмент лише через згадку назви в новині. Якщо програма з’явилася після випадкового дзвінка або фальшивого документа, встановіть, хто отримав доступ і що відбувалося під час сеансу.
Для розслідування Huntress виділяє події журналу RunFiles або RanFiles із підозрілими скриптами та позначкою Process: Guest. Зіставляйте їх з активністю пристрою: однієї назви файла недостатньо для висновку. Через складність зафіксованого ланцюжка Huntress рекомендувала відновлювати уражені системи з перевіреного чистого носія. [3]
Якщо сторонній інсталятор уже запускався, видалення видимого клієнта може залишити службу, скрипт чи запис автозапуску. Повне сканування Gridinsoft Anti-Malware допоможе виявити залишки шкідливого ПЗ під час локалізації інциденту. Воно не замінює необхідного перевстановлення системи й не повертає розкриті облікові дані. В окремому випадку з фальшивими завантаженнями ми пояснюємо інший шлях появи віддаленого доступу на ПК.
Включення до KEV перетворює оновлення на завдання реагування на експлуатацію. Завершенням має бути перевірене розгортання клієнтів і розслідування підозрілих сеансів, а не лише новий номер версії сервера.
Джерела
- CISA. Каталог експлуатованих вразливостей: CVE-2026-84869. Додано 11 вересня 2026 року; доступ 13 вересня 2026 року.
- ConnectWise. CVE-2026-84869: опис і виправлення. 8 вересня 2026 року; доступ 13 вересня 2026 року.
- Huntress. Сторонні інсталяції ScreenConnect і поширення через нові з’єднання. Оновлено 8 вересня 2026 року; доступ 13 вересня 2026 року.
