

Поліція перервала частину мережі доставки Gootloader: очистила зламані сайти й перебрала контроль над злочинними доменами. Повідомлення від 12 листопада описують удар по шляху від начебто корисного результату пошуку до доступу для вимагачів — а не дистанційне очищення всіх раніше заражених комп’ютерів.
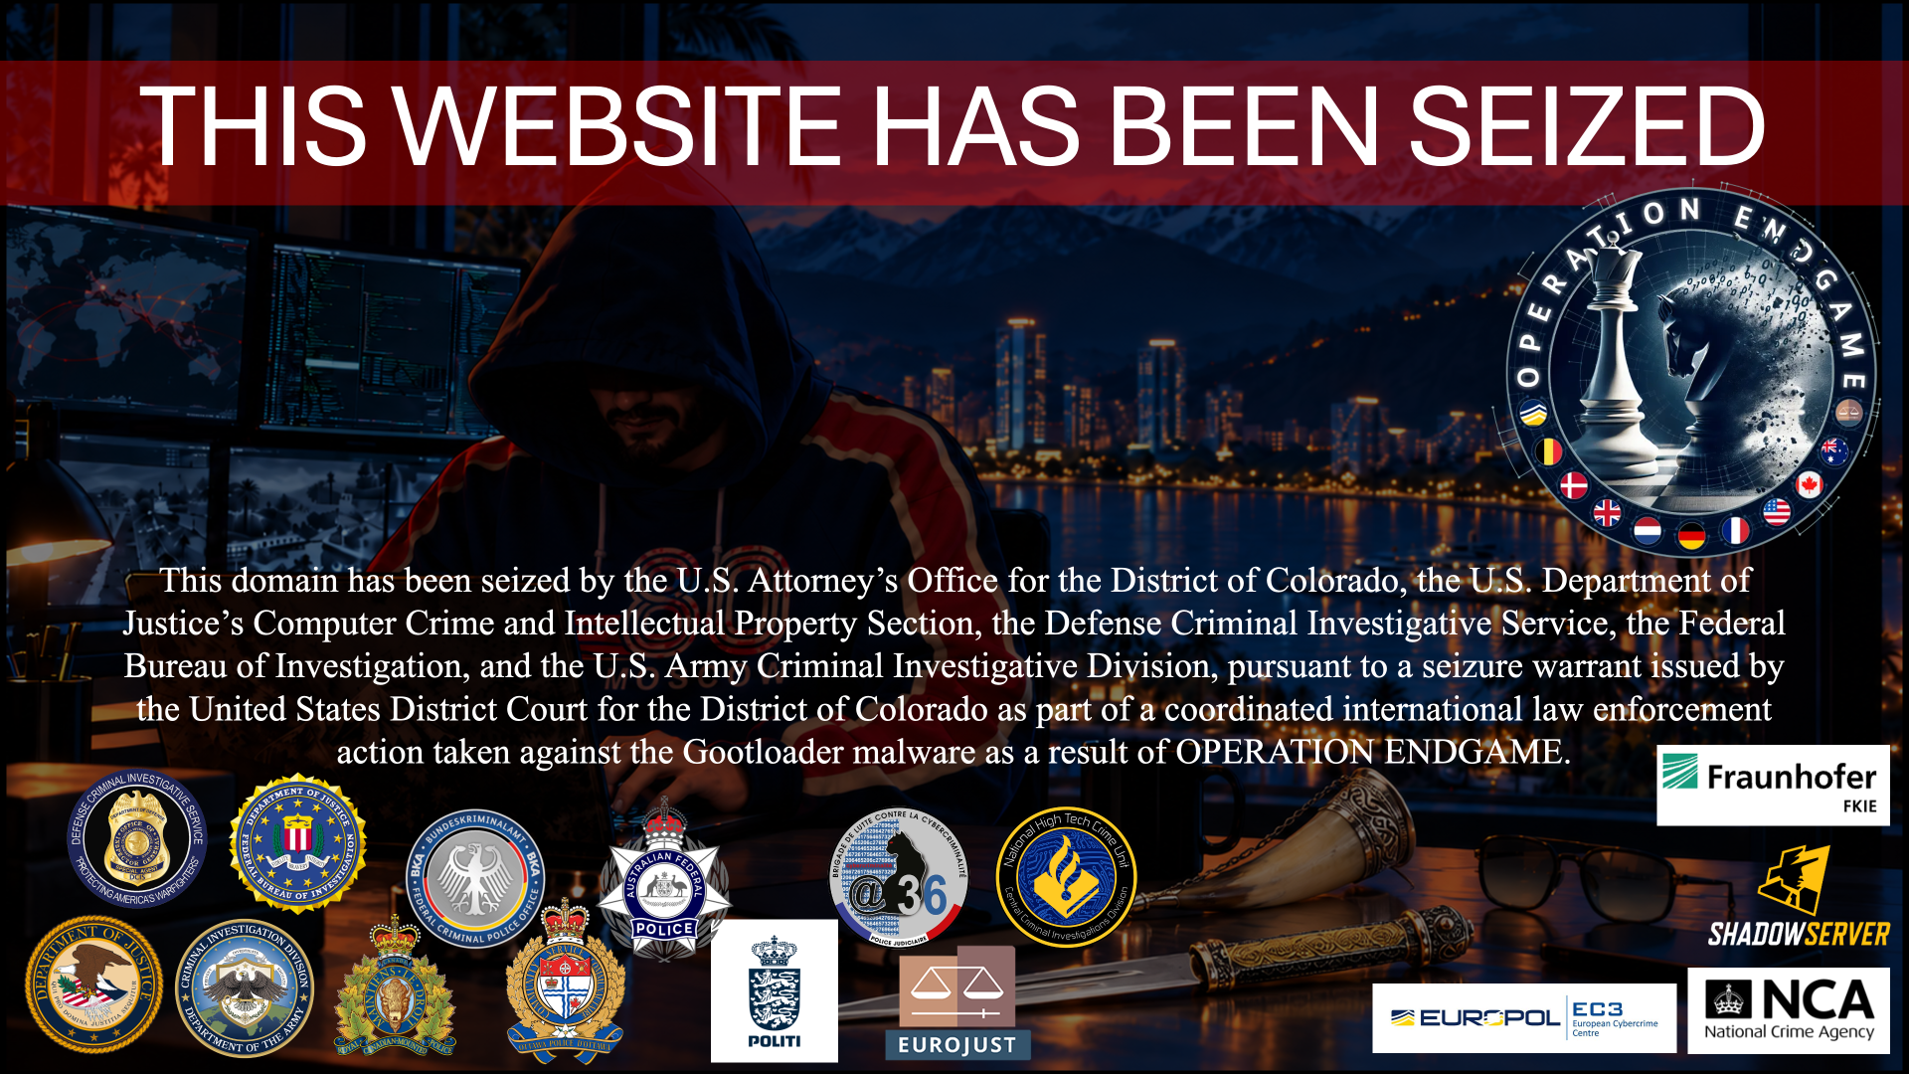
Мін’юст США повідомляє про видалення шкідливого коду з понад 100 серверів. Поліція Нідерландів окремо називає 681 очищений сайт, 218 конфіскованих доменів і 14 відключених серверів у межах дій проти Gootloader. Це різні показники ураженої інфраструктури; складати їх у загальну кількість жертв не можна.
Справжній сайт міг стати точкою доставки
Нідерландські слідчі описують злам сайтів WordPress і маніпулювання пошуковою видимістю, щоб привести відвідувачів на шкідливі сторінки. Саме тут прихована пастка: знайома пошукова система може привести на сайт, власник якого теж є постраждалим. Висока позиція результату не підтверджує безпечність запропонованого файлу.
Виклад оприлюднених судових ордерів Мін’юстом США пояснює наступний етап. Заражені комп’ютери потрапляли до ботнету. Його оператори використовували доступ для зараження інших машин, а потім продавали доступ угрупованням вимагачів. Початкова доставка й подальше вимагання могли бути різними етапами за участю різних операторів.
Очищення зламаного сайту прибирає точку доставки. Перехоплення домену може перервати шлях поширення або керування шкідливою програмою. Жодна з цих дій сама по собі не встановлює, що вже виконалося на комп’ютері відвідувача або що встиг зробити покупець доступу.
Чому цифрам потрібні дата й межі
Мін’юст США пов’язує Gootloader зі щонайменше 25 000 заражених комп’ютерів у світі від 2018 року та атаками вимагачів на щонайменше 44 жертви у США зі збитками близько 28,8 млн доларів. Це історичні показники шкоди, а не кількість комп’ютерів, очищених під час нинішньої операції.
Ширша операція Endgame також була спрямована проти CastleRAT і StealC. Показники їхньої інфраструктури стосуються інших шкідливих мереж. Дії проти Gootloader важливі саме для ланцюжка доставки, який може передувати подальшому вторгненню.
Вилучений домен не є довідкою про безпечність ПК
Офіційне повідомлення про вилучення показує, що правоохоронці перебрали контроль над певним доменом. Це не результат діагностики пристрою, на якому його відкрили. Власникам сайтів також варто перевіряти повідомлення про очищення через самостійно знайдений контакт поліції, хостинг-провайдера або команди реагування, перш ніж виконувати вказівки з несподіваного листа.
Якщо ви лише побачили результат пошуку, ця новина не доводить зараження. Якщо завантажили й запустили неочікуваний файл, припиніть входити з цього пристрою до важливих облікових записів і перевірте виконаний файл. Засіб захисту може прибрати видимий компонент, тоді як завантажувач або заплановане завдання залишиться. У Windows завантажте Gridinsoft Anti-Malware, оновіть базу, запустіть повне сканування, перегляньте й видаліть виявлені загрози та перезавантажте ПК. Якщо сповіщення повертаються, перевірте механізми закріплення. Сканування не повертає викрадені дані й не доводить відсутність попереднього доступу.
Операція прибирає частину злочинного бізнесу з доставки шкідливих програм. Для постраждалої людини чи організації залишається питання: що сталося до того, як цей шлях перервали.
Джерела
- Міністерство юстиції США. «Gootloader Malware Disrupted in International Cyber Operation». 12 листопада 2026 року. Офіційне повідомлення.
- Поліція Нідерландів. «International action disables cybercriminal network». 12 листопада 2026 року; переглянуто 13 листопада 2026 року. Операція та механізм доставки.
