

Notion не лише попередила клієнтів про витік розмов із ШІ: компанія відкликала ключі API Notion, знайдені в зачеплених повідомленнях, і повідомила іншим постачальникам про їхні ключі. За останнім оновленням повідомлення про інцидент Fireworks AI, сторонніх постачальників сповістили 12 листопада. Зачепленим командам усе ще потрібно перевірити, що саме потрапило до чатів, і замінити розкриті облікові дані: повідомлення постачальнику не підтверджує, що кожен ключ уже вимкнено.
За даними компанії, інцидент зачепив менш ніж 1% робочих просторів Notion. Це частка просторів, а не користувачів. Notion повідомила постраждалих клієнтів: якщо команда не отримувала такого повідомлення, її простір не визначено як зачеплений і наразі жодних дій не потрібно.
Перший набір здавався тестовими даними
Уявлення про масштаб інциденту змінилося вже після розриву з’єднання. 2 листопада Fireworks повідомила Notion, що зловмисники отримали доступ до невеликого набору даних. Початкова перевірка Notion виявила синтетичні тестові дані, а не розмови клієнтів. Попри це, до ранку 3 листопада компанія, за її словами, від’єднала свої системи від Fireworks, видалила дані в системах постачальника та припинила обмін між сервісами.
Це не закрило питання про попередній доступ. 6 листопада Fireworks попередила про можливе розкриття клієнтських даних. Почалося друге розслідування, а 8 листопада постачальник підтвердив зачеплений набір. 9 листопада Notion звернулася до постраждалих клієнтів.
Набір містив записи чатів Notion AI, які використовували для Insights — функції аналізу використання ШІ. Fireworks виконувала завдання класифікації для Insights і забезпечувала роботу моделей із відкритими вагами. Notion вимкнула Insights і припинила обслуговувати ці моделі через Fireworks. За повідомленням компанії, інші функції Notion не постраждали.
Відсутність імені не знешкоджує ключ
Для переважної більшості зачеплених просторів Notion називає записи неатрибутованими: вони не мали позначок автора чи робочого простору й не містили результатів викликів інструментів. Це обмежує відомості в супровідних записах, але не прибирає того, що людина сама ввела в розмові.
Ключ API — це облікові дані, які програма може пред’явити сервісу. Якщо чинний ключ є в повідомленні, видалення імені автора не скасовує його дозволів. Саме тут історія набуває іншого значення: розмова може містити не лише приватний текст, а й право доступу. Окремий експеримент із пам’яттю AgentCore показав інший шлях виходу робочого токена із системи ШІ; це був лабораторний тест, відмінний від нинішнього інциденту постачальника.
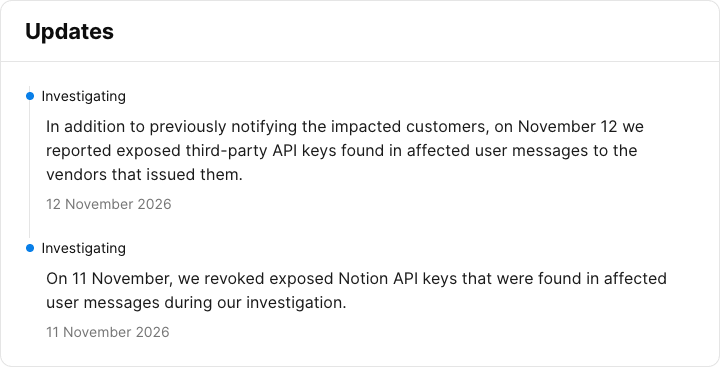
11 листопада Notion відкликала розкриті ключі API Notion, які знайшла в зачеплених повідомленнях. Останнє оновлення повідомляє про передавання 12 листопада відомостей щодо ключів сторонніх сервісів їхнім постачальникам. Це різні заходи. Повідомлення не встановлює, що всі сторонні облікові дані вже відкликано, не називає загальної кількості ключів і не доводить їх використання зловмисниками.
Перевірте розмову й замініть розкритий секрет
Notion пояснює, що постраждалі клієнти можуть безпечно отримати й переглянути зачеплені дані всередині робочого простору за надісланими інструкціями. Це конкретна відправна точка для адміністраторів: перевірити самі розмови на паролі, ключі API та інші облікові дані, а не вважати розкритими всі секрети простору.
Облікові дані, знайдені в зачепленому наборі, слід замінити або ротувати в сервісі, який їх видав, оновити залежні програми та переконатися, що старе значення більше не діє. Notion рекомендує ротувати облікові дані, вставлені в Notion AI в період інциденту. Якщо сервіс надає журнали доступу, перевірте активність, пов’язану з розкритим ключем. Запис розмови без позначки власника все одно вартий перевірки.
Ширший висновок стосується збережених робочих матеріалів. У розслідуванні відкритих панелей Cairn записи проєктів розкривали секрети навіть після невдалих завдань. Тут місцем зберігання був набір розмов у постачальника. Від’єднання сервісу зупиняє майбутній обмін, а заміна скопійованого ключа усуває доступ, який він іще може надавати.
Джерела
- Notion. Інцидент Fireworks AI. Перше повідомлення — 9 листопада 2026 року; оновлення — 11 і 13 листопада 2026 року. Дата доступу: 13 листопада 2026 року.
