

Фальшивий переглядач PDF відкрив зловмиснику щоденну роботу установи юстиції. В одному з випадків, описаних Unit 42 11 листопада, скомпрометований браузер виходив на зв’язок кожні три-чотири хвилини понад три тижні. Коли користувач відкрив документ про погодження звільнення ув’язнених, оператор зробив знімок усієї сторінки.
Дослідники називають цей інструментарій Falcon C2, також відомий як XG або Xiàng Gē. Новий звіт описує злами державних установ в одній країні Близького Сходу та чотирьох країнах Південно-Східної Азії. Спостереження охоплюють кампанії березня–травня 2026 року. Це свіже дослідження давніших вторгнень, а не свідчення, що атаки почалися цього тижня. [1]
Скрипт на сторінці та розширення давали різний доступ
Один зі способів роботи Falcon — JavaScript на вже зламаному сайті. У квітні дослідники знайшли вставлений скрипт у заголовку порталу пошти Roundcube міністерства закордонних справ близькосхідної країни. Він завантажував замаскований код, який дозволяв перехоплювати дані входу та стежити за поштовими сеансами. Unit 42 виявила 39 уражених інсталяцій Roundcube у цій країні й не знайшла свідчень таких інсталяцій за її межами.
Проте доступ коду всередині вебсторінки відрізняється від доступу встановленого розширення з широкими дозволами. Falcon має розширення для Chrome і Firefox, що виходять за межі початкової вкладки. Версія для Chrome маскується під PDF Viewer. Дослідники не встановили, як оператори загалом домагаються встановлення цих розширень. Соціальна інженерія та окрема утиліта встановлення залишаються можливими поясненнями, а не доказом автоматичного зараження чи вразливості нульового дня у браузері.
У випадку установи юстиції шкідливе розширення Chrome встановили через режим розробника. Його ідентифікатор — mbidcmlcbgbphpoacojjbmfpohcimjji. Самої знайомої назви недостатньо: легітимні PDF-інструменти та вбудований переглядач Chrome не тотожні описаному розширенню.
Браузер виконував запити з сеансом жертви
Розширення давало оператору більше, ніж перелік паролів. Воно могло передавати запити через браузер жертви з його збереженими даними сеансу, а потім повертати відповідь каналом керування. Для сервісу призначення такий запит міг містити вже автентифікований сеанс користувача.
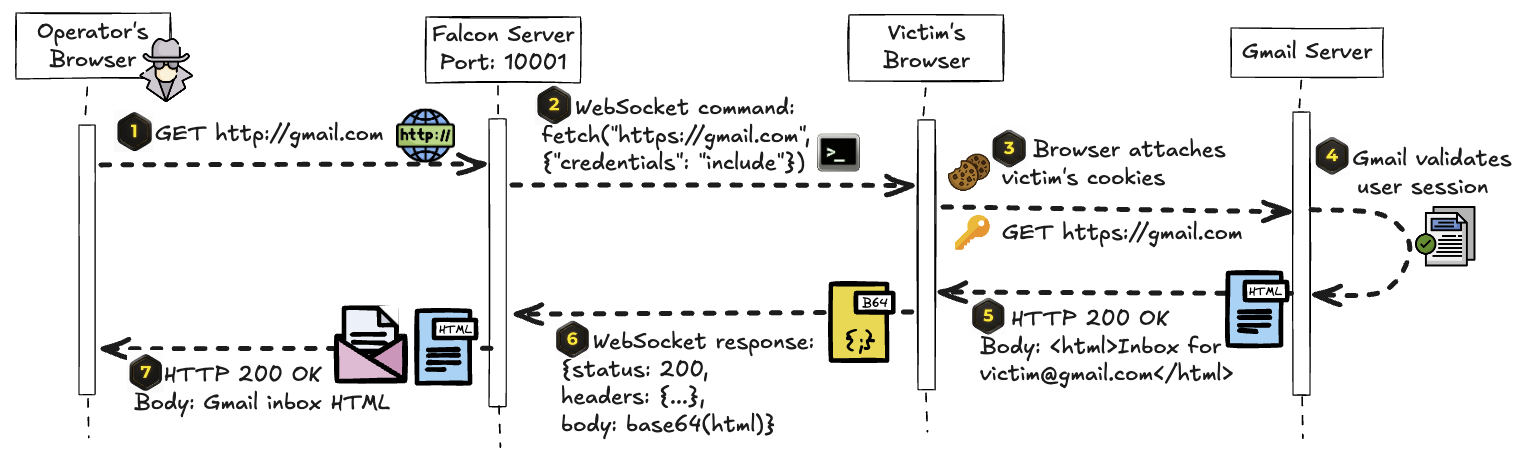
Саме тому браузер був цінним як проксі. Оператору не потрібно щоразу відтворювати вхід на іншому комп’ютері: потрібний ресурс запитував браузер, у якому користувач уже ввійшов. У звіті також описано модуль збирання Gmail, здатний отримувати листи й вкладення через активний сеанс. Ця можливість не доводить наявності вразливості в самому Gmail.
У справі установи юстиції є свідчення конкретних дій, а не лише перелік можливостей. Unit 42 зафіксувала відкриті облікові дані внутрішньої системи документів, понад 20 додаткових переглядів маршрутних листків наприкінці квітня — у середині травня та цілеспрямовано зроблений знімок документа. Це поєднує тривале збирання даних із вибором конкретного матеріалу оператором.
Назва завантаження могла зберегтися після підміни
Розширення Falcon також уміє підмінювати завантаження за правилами оператора. Дослідники наводять приклад правила для виконуваних файлів із доменів Google. Розширення скасовує початкове завантаження, прибирає його з історії та запускає заміну. Файл і далі може мати назву ChromeSetup.exe, хоча джерелом буде інший сервер.
Варто розрізняти можливість інструментарію та доставку, зафіксовану в окремій кампанії. В іншому випадку, пов’язаному з поліційною установою, оператор збирав імена користувачів із внутрішнього вебзастосунку, а потім показував фальшиве оновлення Adobe Flash лише обраним людям. Ця приманка доставляла Windows-імплант Antino. Це інший шлях, ніж випадок із PDF-розширенням: звіт не встановлює, що кожен відвідувач сторінки з Falcon отримав Windows-програму.
За шляхами доставки, обміном даними та способами відстеження Unit 42 з високою впевненістю вважає Falcon і раніше описаний PeckBirdy варіантами спільного інструментарію. Технічна спорідненість не перетворює кожне давніше звернення до казино-домену на підтверджений злам у цих державних кампаніях.
Перевіряти потрібно той доступ, який справді був
Для потенційно ураженої організації відправна точка — профіль браузера та відповідний вебзастосунок. Збережіть ідентифікатори й дані встановлення розширень, незвичні зміни скриптів, активність сеансів і потрібні мережеві журнали. Скрипт на сторінці, встановлене розширення та запущений виконуваний файл потребують різних заходів стримування. Не відкривайте шкідливу інфраструктуру зі звіту для перевірки спрацювання.
Якщо знайдено несанкціоноване розширення, ізолюйте пристрій і дослідіть його, перш ніж вводити дані відновлення у тому самому профілі. Із чистого пристрою відкличте зачеплені сеанси та змініть відповідні паролі. Якщо на Windows також запускали підозрілий інсталятор, видалення видимого компонента може залишити завантажувач, завдання чи зміну браузера. Очищення пристрою та відновлення облікового запису вирішують різні частини інциденту.
Найпоказовіша деталь — маршрутний листок: браузер і далі обслуговував звичайну роботу установи й водночас був точкою спостереження оператора. Закриття однієї зараженої вкладки не завершує усунення загрози, якщо окремо встановлене розширення залишається.
Джерела
- Unit 42. The XG Files: Falcon C2 Flying Under The (Browser) Radar — дослідження Falcon у браузерах. Palo Alto Networks, 11 листопада 2026 року; переглянуто 12 листопада 2026 року. Свідчення кампаній, аналіз розширення та схема проксі.
