

Оператори Citrus проникали в корпоративні мережі з викраденими обліковими даними підрядників, а розгортання шифрувальника маскували під встановлення захисного ПЗ. У дослідженні Kaspersky від 11 листопада показано, як віддалений вхід з обмеженими правами міг перерости в атаку на весь домен — і чому деякі найважливіші сервери навмисно не шифрували.
Новий аналіз стосується інцидентів у російських організаціях. Він описує дії нападників, а не нову вразливість продуктів Kaspersky чи злам її інсталятора. Зловмисники використали назву виробника захисного ПЗ у власних файлах і політиках.[1]
Перші двері відкрив обліковий запис підрядника
Початковий доступ забезпечували облікові записи підрядників: через корпоративний VPN або доступний з інтернету сервер віддаленого робочого стола. У досліджених випадках ці доменні записи мали обмежені права. Успішний вхід і повноваження змінювати всю мережу були різними етапами.
Далі дослідники описують спроби підвищення привілеїв, збирання облікових даних і переходи між системами. Тому перевірки, чи належить запис реальному працівнику підрядника, недостатньо. Дозволений запис також можуть використати з чужого пристрою або поза межами його робочого призначення.
Для зв’язку Citrus застосовувала зворотні тунелі VLESS через Xray, маскуючи з’єднання серед трафіку порту 443. Сам порт або легітимний інструмент тунелювання не доводять вторгнення. Значно важливіший зв’язок між віддаленим входом, появою нових утиліт і подальшими адміністративними змінами.
Політика встановлення стала каналом доставки
Отримавши достатній контроль, нападники пакували шифрувальник Sn00py в саморозпакувальні архіви з назвами на кшталт KasperskyAgent.exe. Шкідливий об’єкт групової політики Kaspersky GPO поширював пакет і забезпечував запуск через заплановане завдання. Пов’язані зміни вимикали захист і службу тіньового копіювання томів.
Групова політика дозволяє адміністраторам централізовано застосовувати налаштування до комп’ютерів домену Windows. Тут нападники перетворили цю довіру до адміністративного каналу на засіб розповсюдження. Переконлива назва файла й централізоване встановлення могли бути частиною самої атаки.
Показова деталь — винятки в конфігурації шифрувальника: вузли DC01–DC04 він мав пропускати. За висновком Kaspersky, це контролери домену, які поширювали шкідливу політику. Якби нападники одразу зашифрували всі доступні машини, вони могли б зламати власний механізм доставки.
Помилка команди не означає провалу атаки
На опублікованому знімку консолі шифрувальник намагається запустити bcedit — імовірно, це помилка в назві системної утиліти bcdedit. Ці команди завершилися невдало. Водночас той самий знімок повідомляє про видалення каталогу резервних копій, а дослідження окремо описує шифрування файлів.
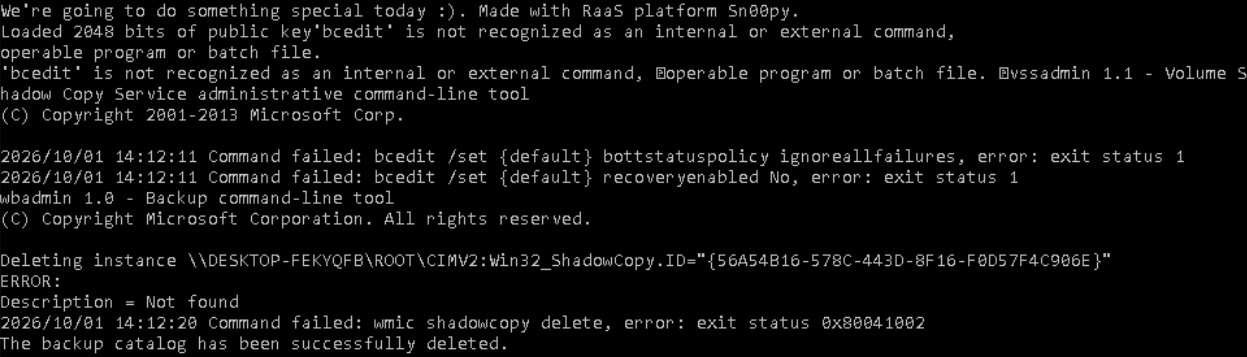
Одна видима помилка не доводить, що вся операція зупинилася. Результат кожної дії слід перевіряти окремо. Невдале втручання в конфігурацію завантаження саме по собі нічого не говорить про збереження файлів, даних відновлення чи інших машин.
Що це змінює під час реагування
Дослідження також виявило архіви, які вказують на збирання даних сеансів Telegram перед шифруванням. Отже, відновлення має враховувати і викрадений доступ, і пошкоджені файли. Повернення робочої станції з резервної копії не встановлює, чи залишилися захищеними облікові записи та сеанси месенджера.
У постраждалій організації зіставте записи доступу підрядників зі змінами політик, завданнями планувальника й винятками захисту. Збережіть відповідні журнали та підозрілі файли, ізолюйте скомпрометовані системи й поверніть контроль над поширенням політик до підключення відновлених машин. Інший приклад зловживання цим механізмом описано в розслідуванні PAYLOAD; відмінності між кампаніями не дозволяють автоматично пов’язувати їх.
Підозрілий інсталятор можна перевірити через сервіс перевірки файлів Gridinsoft, якщо правила організації дозволяють передавання таких файлів. Результат перевірки не скасовує викрадений доступ, не розшифровує дані й не засвідчує чистоту всього домену.
Kaspersky припускає допомогу мовних моделей за коментарями та структурою скриптів. Це висновок про можливе створення допоміжного коду, а не доказ автономної атаки ШІ. Основна проблема простежується без цього припущення: запис підрядника відкрив шлях до адміністративних прав, а нібито встановлення захисту стало доставкою шифрувальника.
Джерела
- Ларинський, С.; Власов, В.; Трефілов, Б. Citrus Ransomware: тунелі VLESS, шифрування Sn00py та допомога мовних моделей. Securelist, 11 листопада 2026 року. Дата звернення: 11 листопада 2026 року.
