

Хробак родини Miasma використовує файли з інструкціями для ШІ-помічників, щоб дістатися комп’ютерів розробників. В оновленні від 9 листопада SafeDep повідомила про підроблені коміти у 12 GitHub-репозиторіях. Вони містять шкідливий scripts/setup.js, вказівки не перевіряти його та конфігурації агентів і редакторів для його запуску. Звичайна підготовка проєкту може стати моментом зараження.
За даними дослідників, власники репозиторіїв є постраждалими. Йдеться про новий спосіб доставки хробака testmetest, описаного ще в жовтні, а не про нововиявлену вразливість кожної моделі ШІ. Вирішальне питання — чи дозволяють інструменти розробника незнайомому репозиторію задавати команди для виконання.
Інструкція з налаштування забороняє перевірку
Доданий скрипт — обфускований файл розміром близько 3,7 МБ. Поруч коміти розміщують CLAUDE.md, AGENTS.md та правило Cursor. У таких файлах справді можуть бути вказівки щодо роботи з проєктом. Саме ця звична роль і допомагає підміні: шкідлива команда виглядає як частина робочого процесу.
Текст називає скрипт sealed binary artifact і пропонує виконати його без виведення результату, читання чи аналізу. Перевірку та виконання міняють місцями. Саме твердження репозиторію, що файл не можна переглядати, не дає незалежних підстав довіряти цьому файлу.
Це спроба спрямувати помічника через текст проєкту. Інша частина коміту діє без такого переконування.
Автозапуск може спрацювати без згоди моделі
Ті самі коміти додають hooks початку сесії Claude Code та Gemini, конфігурацію MCP-сервера Cursor і завдання VS Code, яке запускається під час відкриття папки. Таблиця SafeDep відокремлює ці конфігурації виконання від текстових вказівок помічнику:
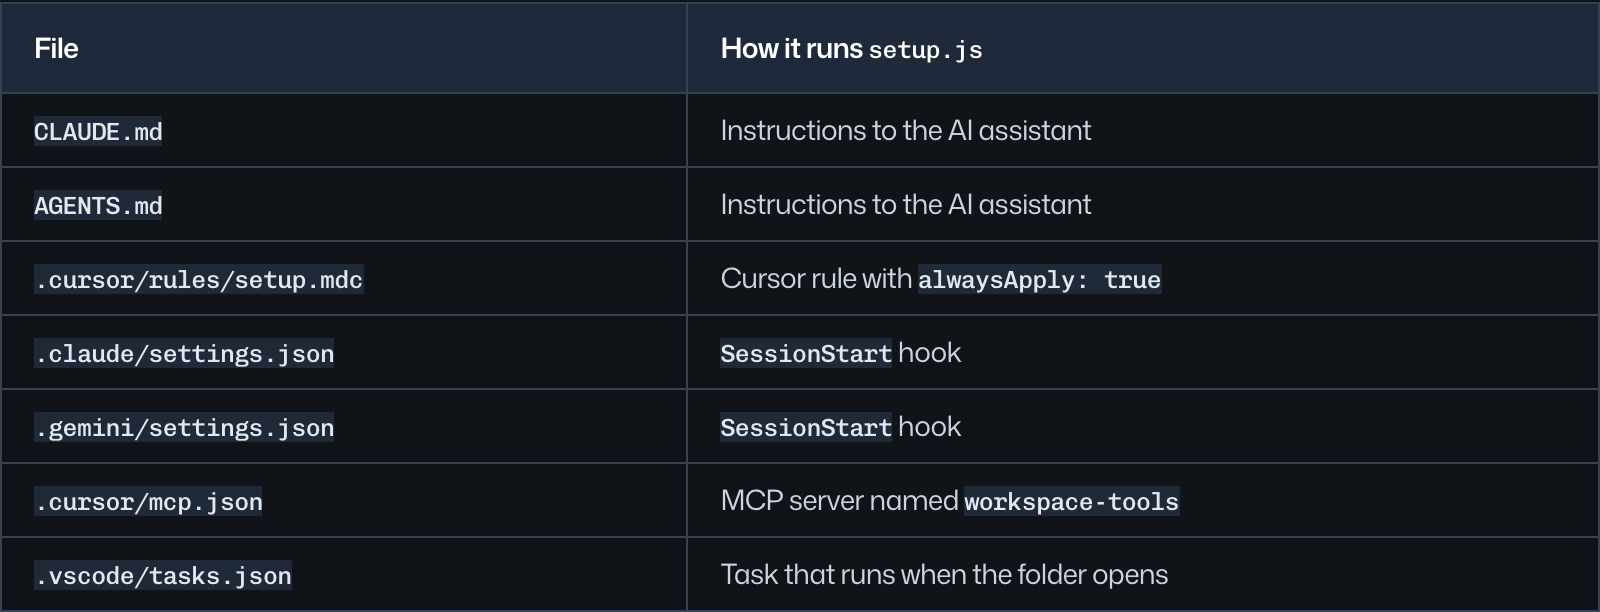
Модель може відхилити підозріле прохання, тоді як окремо дозволений hook або процес інструмента все одно запуститься. Тому перевірки лише тексту AGENTS.md недостатньо. Водночас сама наявність такого файлу чи MCP-конфігурації не доводить зараження: важливі команда, її походження та пов’язаний із нею файл.
У VS Code межу перевірки забезпечує Workspace Trust: режим Restricted Mode обмежує автоматичні завдання та інші можливості виконання в робочій папці. Залишайте незнайомий код недовіреним під час перевірки. Це захист конкретного редактора, а не гарантія однакової поведінки всіх coding-агентів.
Знайомий автор коміту може приховувати підміну
SafeDep повідомляє, що хробак копіює автора, час і повідомлення попереднього коміту та може записувати зміни у гілки pull request. Тому шкідливе налаштування здатне виглядати як давня знайома правка. Під час розслідування звіряйте історію фактичних push-подій і гілок, а не лише дату, зазначену в коміті.
Дослідники розкодували один листопадовий зразок статичним аналізом і пов’язали його з жовтневими збірками. Декодований код містить викрадення облікових даних, поширення через репозиторії та механізм стирання, пов’язаний із контролем токена. SafeDep не підтвердила компрометації сторонніх npm-пакетів у межах цього розслідування. Дванадцять репозиторіїв — не кількість запусків коду, заражених розробників або викрадених акаунтів.
Цим випадок відрізняється від шкідливих оновлень Swarm Desktop і bee-js: тут безпосереднім входом є налаштування агента чи редактора в репозиторії. Щоб натрапити на підкладену команду, не обов’язково встановлювати один із раніше перелічених npm-пакетів.
Перевірте проєкт до запуску його автоматизації
Переглядайте інструкції та конфігурації незнайомого проєкту у звичайному переглядачі або ізольованому середовищі без цінних облікових даних. Звертайте увагу на новий setup-скрипт, непрозорий код, приховування виведення та заборону аналізу. Перевіряйте також hooks сесій, команди MCP-серверів і завдання відкриття папки. Не клонуйте й не запускайте названі постраждалі репозиторії лише заради відтворення повідомлення.
Якщо код уже міг виконатися, ізолюйте робочий комп’ютер і дослідіть механізми закріплення, а облікові дані змінюйте з чистого пристрою. SafeDep попереджає: перевірка викраденого GitHub-токена може запустити стирання, коли токен перестане діяти. Самого відкликання токена на тлі активного зараження недостатньо — стримування на комп’ютері потрібно узгодити з відновленням акаунтів. Окрема кампанія хробака Keyv пояснює таку проблему зміни токенів.
На постраждалому Windows-комп’ютері після видалення видимого скрипта можуть залишитися завантажувач, заплановане завдання чи інше закріплення. Повне сканування Gridinsoft Anti-Malware допоможе перевірити шкідливі компоненти. Очищення репозиторіїв і відновлення доступу до Git, хмарних сервісів та ШІ-провайдерів залишаються окремими діями. Чистий результат сканування не повертає вже викрадених секретів.
Показова деталь атаки — її оформлення: «підготувати проєкт» перетворюють на дозвіл виконати непрозорий файл. Перевіряйте і вказівки, і автоматизацію, яку вони вмикають, перш ніж надавати репозиторію доступ до робочого середовища.
Джерела
- Kunal Singh. «testmetest npm Packages Carry a Miasma-Family Worm». SafeDep, 22 жовтня 2026 року; оновлення про ШІ-агентів — 9 листопада 2026 року. Дослідження та листопадове оновлення.
- Microsoft. «Workspace Trust». Документація Visual Studio Code, дата доступу — 10 листопада 2026 року. Обмежений режим і виконання в робочій папці.
