

9 листопада через офіційний процес випуску Swarm поширилися дві шкідливі версії: npm-пакет @ethersphere/bee-js 13.3.0 і Swarm Desktop 0.56.2. Десктопна збірка могла потрапити на комп’ютери з Windows x64 і Mac на Apple Silicon через вбудоване оновлення. Під виглядом термінового виправлення вона могла передати зловмиснику файл гаманця вузла Bee разом із паролем, який його відкриває.[1]
Один процес випуску, два способи запустити шкідливий код
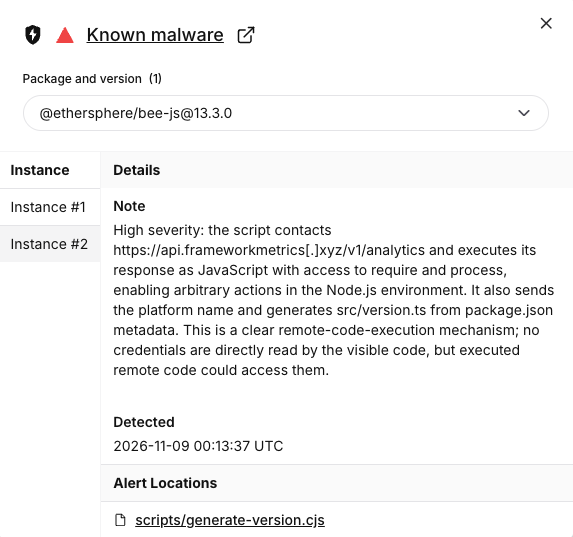
Пакет з’явився в npm о 00:09 UTC. До нього додали сценарій postinstall, який під час встановлення завантажував JavaScript зі стороннього сервера й запускав його. Імпортувати бібліотеку для цього не потрібно. Під загрозою опинилися і робочі станції, і середовища збірки, де залежності підтягнули 13.3.0, навіть якщо розробники не вказували bee-js безпосередньо в маніфесті проєкту.
Приблизно за 26 хвилин на GitHub вийшла версія Swarm Desktop 0.56.2. У ній завантажувач спрацьовував під час запуску програми. Дослідники Socket з’ясували, що змінена збірка для macOS мала чинний підпис і пройшла нотаризацію Apple. npm-пакет також мав дійсне підтвердження походження з процесу випуску Swarm. Ці перевірки показали, звідки походили збірки. Саме цим процесом випуску й скористалися зловмисники.[1]
Як під загрозою опинився зашифрований гаманець
Шкідливий код шукав у даних вузла Bee два файли: зашифрований ключ гаманця в каталозі data-dir/keys/ і конфігурацію config.yaml, де пароль зберігався відкритим текстом. Якщо викрасти обидва, саме шифрування файла вже не захищає гаманець. Дослідники також знайшли бекдор, який міг залишитися після оновлення. У Windows код намагався встановити клієнт віддаленого доступу ScreenConnect, а в macOS і Linux використовував LaunchAgent або службу користувача. Аналіз показує можливості шкідливого коду. Скільки гаманців справді втратили кошти, з нього невідомо.[1]
Як перевірити, яка версія запускалася
- Swarm Desktop: Перевірте журнал
bee-desktop.log, зокрема старі записи, якщо програму вже оновлено. За даними Socket, перед виконанням завантажувача програма записувалаBee Desktop version: 0.56.2 (production). Розробники випустили 0.56.3 на заміну скомпрометованій збірці. Видалення 0.56.2 з GitHub не повернуло попередню версію на комп’ютерах, які вже її отримали.[3] - npm і CI: Шукайте
@ethersphere/bee-js13.3.0 у lock-файлах, установлених залежностях, старих журналах і кешах збірок. Перевірте, чи виконувалися сценарії встановлення на цих комп’ютерах або раннерах. Перегляньте попередні збірки, навіть якщо зараз у lock-файлі вказано 13.2.0. Як звіряти фактично встановлені версії перед заміною секретів, ми також розбирали на прикладі інциденту з Keyv у npm.
Якщо скомпрометована збірка запускалася, ізолюйте систему. З чистого пристрою замініть ключ гаманця Bee, убезпечте прив’язані до нього кошти та замініть облікові дані, до яких мав доступ уражений процес, зокрема токени CI. Відновіть уражений комп’ютер або раннер із перевіреного образу. Сканер може видалити завантажувач, а служба віддаленого доступу залишиться. Встановлення 0.56.3 не захистить ключ, якщо його вже скопіювали. GitHub радить вважати скомпрометованими системи, на яких шкідливий npm-пакет було встановлено або запущено.[2]
Джерела
- Дослідницька група Socket. Технічний аналіз компрометації bee-js і Swarm Desktop. 9 листопада 2026 року.
- База рекомендацій GitHub. Шкідливий код у @ethersphere/bee-js (GHSA-hh7j-5m3j-23pf). 9 листопада 2026 року.
- Ethersphere. Примітки до випуску Swarm Desktop 0.56.3. 9 листопада 2026 року.
