

Через злам поштового сервісу ARARA витекли 2 196 044 електронні адреси, які SEGA та SEGA Fave використовували для 11 розсилок. У повідомленні від 9 листопада SEGA назвала конкретні листи, надіслані з 2 липня до 28 жовтня: серед них анонси лотереї Lucky Kuji та виставки Tokyo Game Show. Адреси в профілях SEGA Account обслуговувала інша система, тому ці записи витік не зачепив.
Як SEGA встановила, які розсилки зачепив витік
29 жовтня SEGA запитала в підрядника, чи стався витік. Тоді ARARA відповіла, що витоку не підтвердила. Після публічного повідомлення ARARA про сторонній доступ SEGA звернулася повторно. 3 листопада підрядник повідомив, що адреси з розсилок SEGA викрали. З 5 до 8 листопада компанії звіряли дані, після чого ARARA передала офіційний звіт.
Джерелом витоку виявився сервіс ARARA Message, через який надсилали ці листи. У 92 273 записах разом з адресою були відомості, пов’язані з розсилкою. SEGA ще з’ясовує, що саме містилося в цих полях. За даними компанії, серед викраденого не було імен, дат народження, відомостей про стать, поштових адрес, номерів телефонів, даних карток чи паролів. Оприлюднене число стосується електронних адрес; кількість окремих людей SEGA не назвала.
Які листи шукати у своїй скриньці
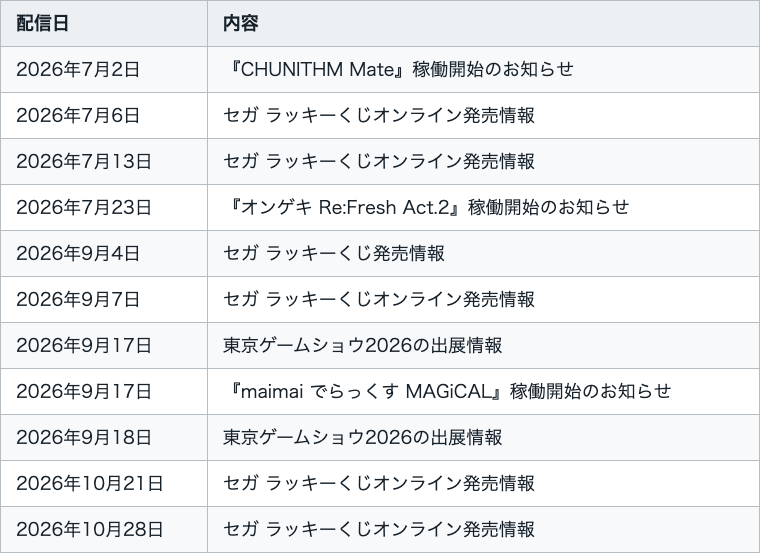
Звірте назву й дату старого листа з переліком SEGA. Компанія вказала конкретні розсилки й дати, а не всі листи від цих сервісів.
| Розсилка | Дати надсилання |
|---|---|
| SEGA Lucky Kuji та Lucky Kuji Online | 6 і 13 липня, 4 і 7 вересня, 21 і 28 жовтня |
| Tokyo Game Show 2026 | 17 і 18 вересня |
| CHUNITHM Mate, Ongeki Re:Fresh Act.2 та maimai DX MAGiCAL | 2 липня, 23 липня та 17 вересня відповідно |
Одна й та сама адреса може бути і в списку розсилки, і в профілі SEGA Account. Якщо ви отримали один із перелічених листів, адреса могла витекти зі списку розсилки, хоча дані профілю зберігала інша система. За поясненням SEGA, технічні роботи в Lucky Kuji Online пов’язані з окремим зламом аркадної мережі SEGA Fave. Самі по собі вони не свідчать про витік даних облікових записів через ARARA.
Як перевірити лист про виграш або витік
Станом на 9 листопада SEGA не підтвердила зловживань викраденими даними. Однак у підробленому листі про виграш чи «підтвердження даних після витоку» шахраї можуть використати знайому вам назву акції. Відкрийте сайт сервісу або підтримки SEGA самостійно. SEGA та SEGA Fave не просять надіслати пароль чи дані картки електронною поштою. Як це працює на практиці, показує приклад фішингового листа з підробленим рахунком.
Якщо ваша адреса є в зачепленій розсилці, саме повідомлення про витік не свідчить, що хтось отримав ваш пароль. Якщо ви ввели його за посиланням із підозрілого листа, змініть пароль на справжньому сайті та всюди, де використовували той самий. Якщо ввели дані картки, зв’яжіться з банком через офіційний застосунок або за номером на картці. SEGA планує повідомити зачеплених клієнтів окремо, коли уточнить дані.
Джерела
- SEGA Corporation. Повідомлення про витік персональних даних після зламу підрядника. 9 листопада 2026 року.
- ARARA. Повідомлення про зупинення ARARA Message та витік даних. Перевірено 10 листопада 2026 року.
