

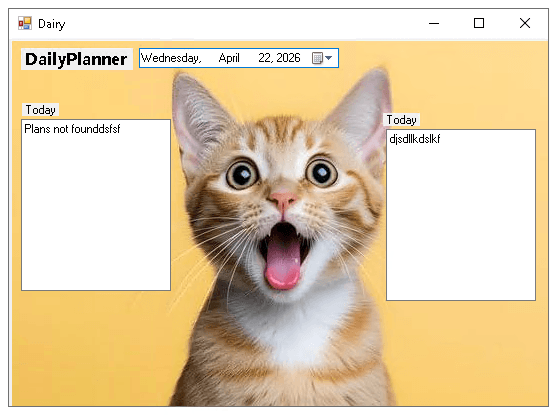
Щоденник із фотографією кота став одним із прикриттів MATCHBOIL — шкідливого завантажувача для Windows, який ESET виявляла в українських організаціях. При ручному відкритті одна з версій показувала два поля «Today» та вікно з помилковою назвою «Dairy». Запуск із потрібним зловмисникам аргументом вмикав інший сценарій: перевірку комп’ютера й отримання наступної шкідливої програми.
У дослідженні від 8 жовтня ESET простежила майже два роки розвитку MATCHBOIL. Разове завантаження змінилося регулярними запитами по нове навантаження, а невинний на вигляд інтерфейс став переконливішим. Ця історія пояснює, чому звичайне вікно програми — або відсутність помітної активності — не підтверджує безпечність отриманого поштою файла.
Поштовхом стали два завантажені зразки
Дослідник Фернандо Тавелла почав вивчати сімейство в лютому 2026 року після появи двох зразків на VirusTotal. Вони зверталися до домену, раніше пов’язаного з UAC-0099. Цей зв’язок допоміг ESET знайти споріднені зразки у власній телеметрії, а потім — файли з часовими мітками компіляції за квітень 2024 року.
ESET фіксувала MATCHBOIL у транспортних компаніях України в липні та серпні 2025 року, на виробничому підприємстві в грудні 2025-го й у компанії енергетичного сектору в червні 2026-го. Це дати спостережень; 8 жовтня вийшло саме дослідження. Звіт не встановлює зупинки транспорту, виробництва чи електропостачання через ці зараження.
ESET із середнім рівнем упевненості пов’язує UAC-0099 з російськими інтересами. Група також використовує Lonepage, про який ішлося в попередній кампанії, та може надавати початковий доступ Sandworm. Це не означає, що за кожним зараженням MATCHBOIL обов’язково стояла подальша операція Sandworm.
Три запити перетворюють скрипт на стійкий доступ
Описаний ESET ланцюжок починається з посилання в цільовому фішинговому листі, архіву та файла VBScript. Одержувача мають переконати запустити скрипт: саме читання листа не є цим кроком. Скрипт завантажує та запускає MATCHBOIL і може налаштувати закріплення завантажувача або компонента, який його запускає.
MATCHBOIL збирає ідентифікаційні відомості про пристрій, зокрема ідентифікатор процесора та серійний номер BIOS. Подальший обмін із командним сервером складається з трьох частин:
- Перший запит отримує число, яке потім передається в заголовку наступного запиту. Точне призначення ESET вважає невизначеним: число може допомагати вибирати навантаження або перевіряти запит.
- Друга відповідь містить HTML із навантаженням, закодованим шістнадцятковим текстом. MATCHBOIL знаходить цей текст, декодує його та записує отриману програму на диск.
- Третя відповідь передає рядок, який зберігається окремо й може слугувати конфігурацією встановленої програми.
У більшості проаналізованих ESET випадків наступною програмою був MATCHWOK — бекдор, написаний на C#. MATCHBOIL також налаштовує повторний запуск цього навантаження через Планувальник завдань або запис автозапуску в реєстрі Windows. Отже, видалення лише початкового скрипта не охоплює програм, які він уже міг установити.
Людині — щоденник, оператору — таймер
У версіях кінця 2025 року з’явився щоденник із котом. Недолугий інтерфейс привертав увагу, але важливішим був поділ видимої та шкідливої поведінки: без очікуваного аргументу -auto програма показувала щоденник, а з ним переходила до перевірок і зв’язку з командним сервером.
Одна з перевірок шукала в журналах Windows щонайменше три записи про безперервну роботу системи протягом двох годин або довше. Програма також перевіряла наявність налагоджувача. Так вона намагалася відрізнити звичайний робочий комп’ютер від середовища аналізу, а не з’ясувати, чи справді користувачеві потрібен щоденник.
Після проходження цих перевірок завантажувач повторював запити до сервера за двохвилинним таймером. Невдала перша спроба вже не позбавляла його можливості отримати навантаження. Окремо завдання Планувальника в цьому поколінні повторно запускало встановлену програму кожні сім хвилин. Інтервали стосуються різних механізмів: отримання програми та підтримання її роботи.
Прикриття стало переконливішим, назви змінилися
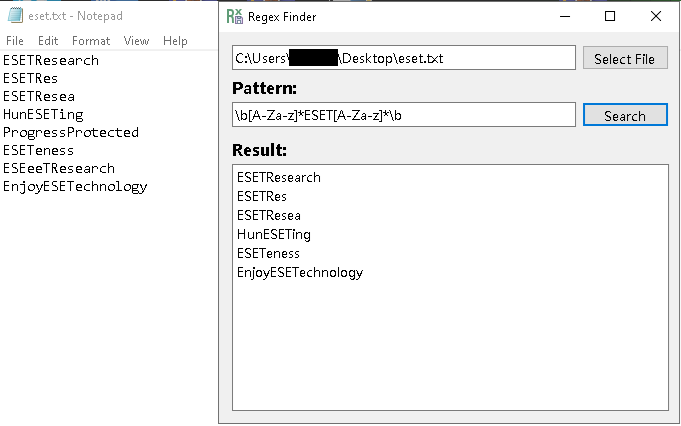
У лютому 2026 року інша версія замінила помітний щоденник утилітою для пошуку в тексті за регулярними виразами. Очікуваний аргумент змінився на -renew. Вікно, схоже на робочий інструмент пошуку, залишалося лише видимою гілкою поведінки й не пояснювало можливостей програми за інших умов запуску.
Квітнева версія 2026 року, яку розібрано у звіті, вже була DLL, що запускалася спеціальним завантажувачем на C#, а не окремим виконуваним файлом. Для встановленого навантаження використовувався шлях %LOCALAPPDATA%\SMTPClient\SMTPClientApplication.exe та завдання MailClient\Checker. Раніші версії застосовували, наприклад, назву MeowMeowProgramm.exe у каталозі MeowCheck. Це датовані артефакти дослідження, а не універсальні назви чи самодостатній доказ зараження.
Подібно до інших атак через фальшиві корисні інструменти, початковий привід для запуску не описує всього подальшого ланцюжка. Під час розслідування слід зіставляти отриманий архів, виконання скрипта, встановлені файли, записи автозапуску та мережеву активність. Саме ім’я знайомої на вигляд програми не дає остаточної відповіді.
Якщо підозрілий скрипт уже запускався
На службовому комп’ютері повідомте команді реагування про архів і час запуску та виконайте її вказівки щодо ізоляції. Збережіть лист, файли й відповідні журнали: зміна завдань або видалення зразків до збору доказів може приховати, який саме етап відбувся.
На особистому ПК із Windows припиніть користуватися підозрілим завантаженням. Захисна програма може прибрати видимий файл, тоді як завантажувач, завдання Планувальника, служба чи друге навантаження залишаться. Для очищення завантажте Gridinsoft Anti-Malware, оновіть базу, виконайте повне сканування, перевірте й видаліть виявлені загрози, а потім перезавантажте комп’ютер. Якщо інсталятор не запускається, скористайтеся доступним способом відновлення або безпечним режимом і поверніться до сканування після відновлення доступу. Перевірка може знайти залишкові загрози, але не повертає викрадені дані й не доводить відсутності попереднього доступу.
Розвиток MATCHBOIL зробив перше враження менш показовим, а прихований доступ — стійкішим. Важливо з’ясувати ланцюжок виконання та його наслідки, а не покладатися на звичайний вигляд вікна на екрані.
Джерела
- Фернандо Тавелла. «MATCHBOIL: New tricks, same old evil intentions». ESET Research / WeLiveSecurity, 8 жовтня 2026 року. Дослідження MATCHBOIL.
