

Розслідуючи підроблену сторінку голосування за криптопроєкт, дослідники Infoblox знайшли набір для викрадення токенів, який називає себе Noir. Він не вимагає seed-фразу: взаємодія з гаманцем має перетворитися на дозвіл зловмиснику витрачати токени. Звіт від 9 жовтня також пояснює, як уже розміщені шахрайські сторінки знаходять новий сервер після заміни старого — через DNS. [1]
Голосування відкриває шлях до дозволу на витрати
У дослідженій схемі підключення гаманця спочатку розкриває його публічну адресу. Цього самого по собі недостатньо для переказу коштів. Сервер Noir враховує адресу, блокчейн-мережу та портфель, щоб підготувати запити саме для цього гаманця. Наступним кроком може бути підпис, пакет кількох дозволів або окремі транзакції авторизації.
Саме тут змінюється зміст взаємодії. Відвідувач думає про голосування, винагороду чи перевірку права на бонус, а запит гаманця може дозволяти витрачати токени. Таємність приватного ключа не робить будь-який підпис безпечним. У поясненні MetaMask про фішинг підписів описано, як авторизаційний підпис може дозволити переміщення токенів без окремого підтвердження користувача згодом. [3]
Infoblox встановила, що Noir відразу передає кожен отриманий підпис або дозвіл на сервер. Компонент на боці зловмисника може скористатися наданими правами, не чекаючи завершення всієї послідовності. Важливо, що саме дозволяє запит, а не те, чи схожий екран на звичайну оплату.
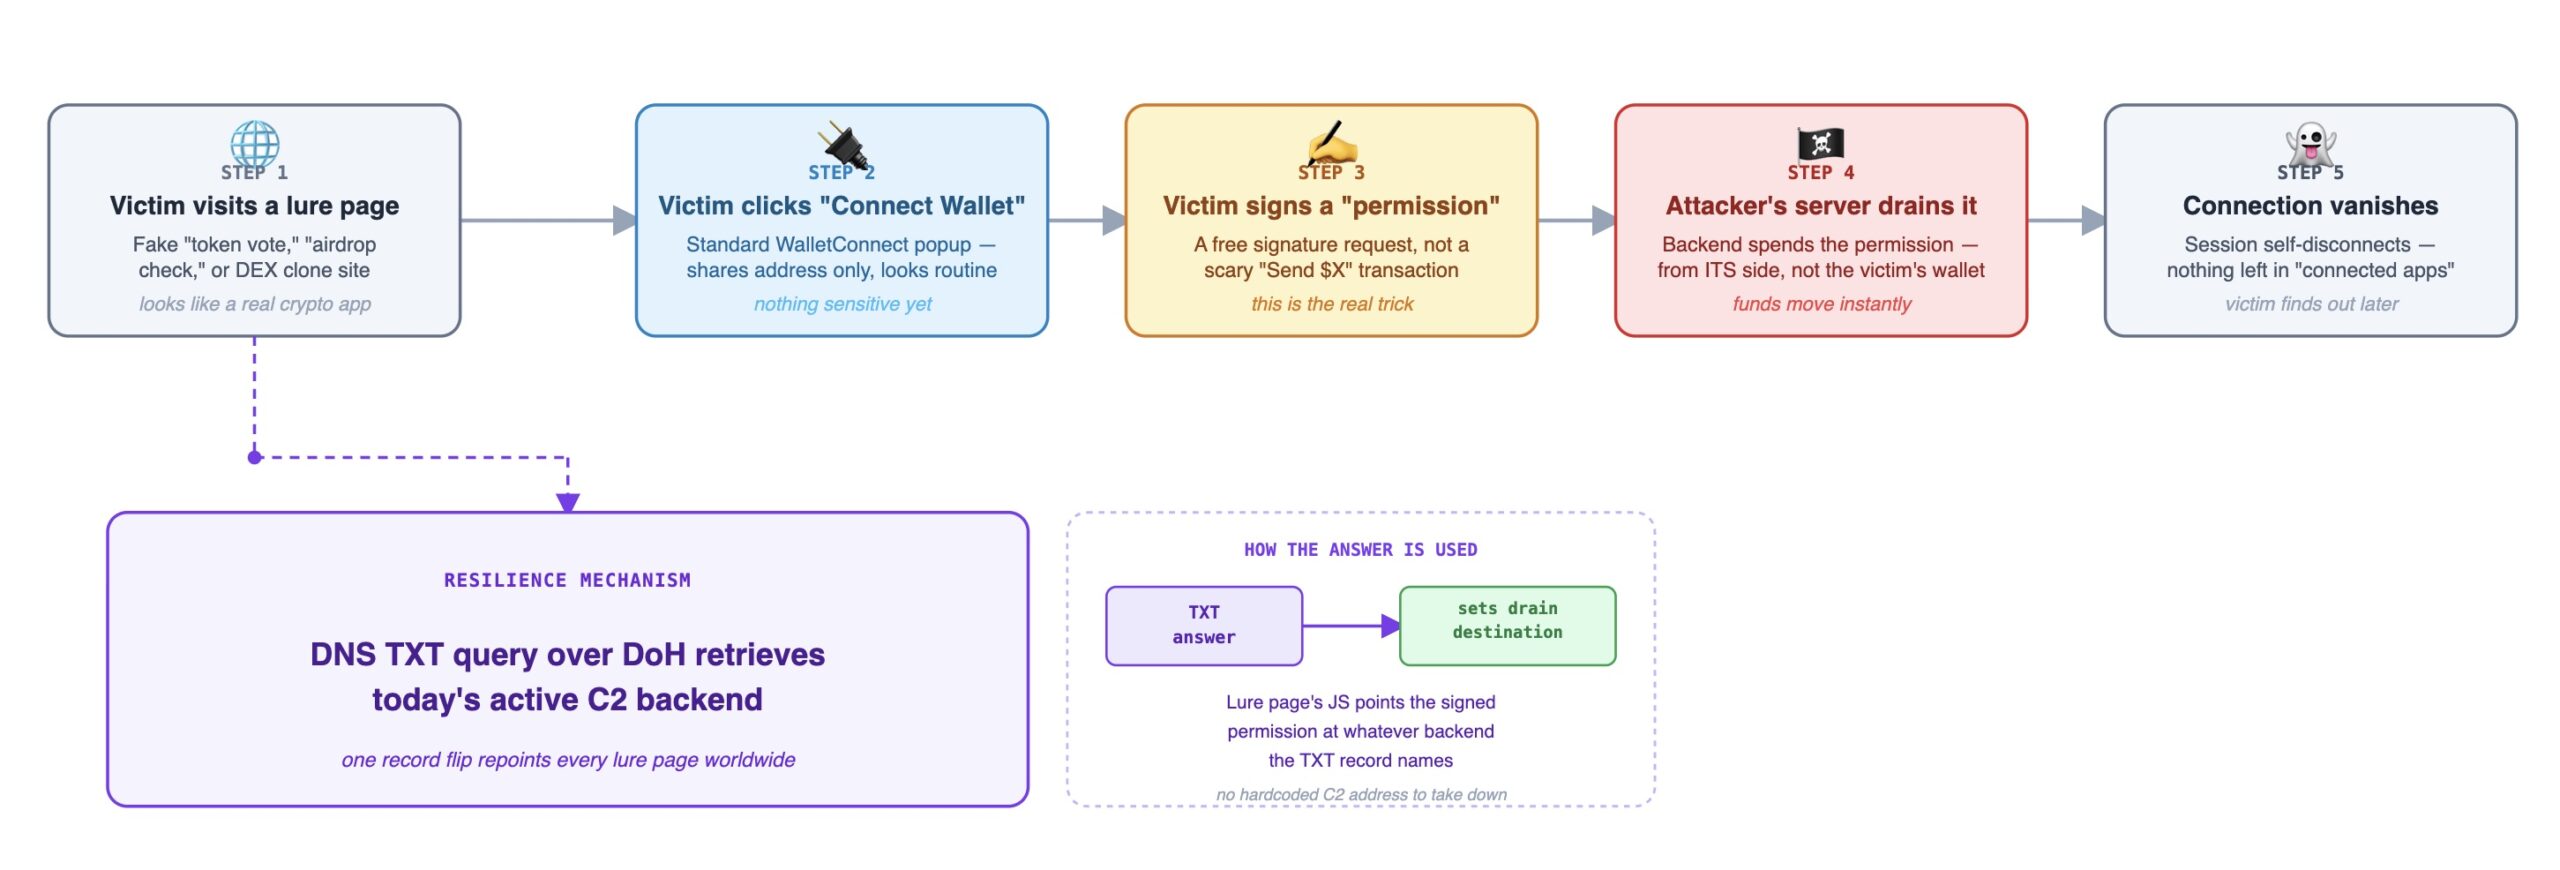
Схема першоджерела розділяє підключення, отримання дозволу та переказ із боку зловмисника. Вона пояснює логіку набору, а не доводить миттєве викрадення коштів у кожного відвідувача чи з кожного гаманця. Infoblox не навела кількості жертв або загальної суми збитків.
Одна відповідь DNS перенаправляє готові приманки
Ще одна показова знахідка прихована за сторінкою. Завантажувач Noir паралельно звертається до трьох сервісів DNS-over-HTTPS по TXT-запис _r.noir[.]black і використовує першу коректну відповідь. Вона містить адресу поточного серверного вузла; дослідники спостерігали вузол на Cloudflare Pages.
Зазвичай DNS допомагає програмам знаходити сервіси. Тут текстовий запис є поточною конфігурацією. Шахрайська сторінка залишається на своєму місці, а оператор змінює адресу вузла, який вона завантажує. Окремий API-запит може надати резервний вузол, а конфігурація визначає, чи інтерфейс імпортується в сторінку, чи показується у фреймі на все вікно.
Адреса кешується на 60 секунд. Коментарі в коді пояснюють причину: довший кеш раніше відправляв відвідувачів на вже недоступні вузли. Якщо збережений вузол не працює, Noir прибирає його адресу з кешу й повторює спробу. Видалення одного сервера може перервати роботу сервісу, але залишити приманки, здатні знайти заміну. Це не доказ компрометації DNS-сервісів Google або Cloudflare.
Разом із кодом розповсюджувалися нотатки про виправлення
Дослідники Infoblox знайшли коментарі про недоступні вузли після зміни DNS, розкриття справжнього походження запиту в гаманці та білий екран через неправильне використання фрейму. Оператор також може зібрати діагностичний журнал із телефону. Разом із різними темами приманок і окремими конфігураціями це вказує на підтримуваний сервіс, а не одну незмінну підроблену сторінку.
Через незвично докладні пояснення дослідники припускають участь ШІ. Такі коментарі могла написати й людина; звіт не доводить, що Noir створила система ШІ. Підтверджена знахідка — архітектура отримання дозволів і пошуку сервера, незалежно від способу написання коментарів.
Порожній список підключень не перевіряє надані права
Наприкінці взаємодії Noir від’єднує сесію WalletConnect. Так зі списку підключених застосунків зникає помітний запис. Проте цей список не є повним обліком раніше наданих прав на витрачання токенів.
Якщо ви лише підключили гаманець і нічого додатково не авторизували, приберіть підключення через перевірені налаштування гаманця. Якщо надали дозвіл на витрати, перевірте відповідний токен, мережу й уповноважений контракт за документованим способом провайдера. MetaMask розрізняє від’єднання та відкликання: наявні дозволи на токени залишаються чинними до відкликання, а для нього потрібна транзакція в блокчейні з мережевою комісією. [2]
Збережіть адресу сайту та відповідні хеші транзакцій. Відкликання дозволу не повертає вже переказані кошти й не гарантує скасування всіх інших авторизацій через підпис. Користуйтеся офіційними інструкціями гаманця для конкретного підписаного запиту, а не сервісом «повернення коштів», який просить seed-фразу.
Наш попередній матеріал про підроблені голосування xStocks і Pendle розбирає перехід від винагороди до дозволів. Noir додає конкретний урок про інфраструктуру: видима сторінка, поточний сервер і право витрачати токени можуть існувати різний час.
Вирішальна межа — авторизація. Сторінка може втратити сервер і знайти інший, а гаманець — від’єднатися, залишивши дозвіл чинним. Перед підписом оцінюйте саме надані права.
Джерела
- Infoblox Threat Intel. «Коли дрейнер гаманців запитує DNS, куди йти». 9 жовтня 2026 року. Розслідування Noir.
- MetaMask. «Як відкликати дозволи смартконтрактів і токенів». Довідковий центр, переглянуто 9 жовтня 2026 року. Відкликання дозволів.
- MetaMask. «Фішинг підписів». Довідковий центр, переглянуто 9 жовтня 2026 року. Права через підпис.
