

Інша назва програми-вимагача не обов’язково означає іншого нападника. У розслідуванні від 24 вересня Microsoft пов’язує Storm-2570 з атаками із застосуванням Qilin, DragonForce, Anubis і BERT. За різними назвами дослідники бачать повторювані засоби віддаленого доступу, крадіжку облікових даних і передавання файлів у хмару.
Для компанії, яка виявила неочікувану службу віддаленого керування, найкорисніша частина звіту починається до появи записки з вимогою викупу. Група створює шляхи повторного доступу, поширює контроль і викрадає дані. Очікування назви майбутнього шифрувальника може залишити цю ранню активність без уваги. Microsoft відстежує Storm-2570 із квітня 2025 року; спосіб початкового проникнення досі не підтверджений.
Різні шифрувальники, періоди атак перетинаються
Партнер програми-вимагача проводить вторгнення, використовуючи шкідливе ПЗ, яке надає відповідна операція. За оцінкою Microsoft, Storm-2570 працює з кількома такими екосистемами. На опублікованій часовій шкалі періоди використання різних сімейств перетинаються, тому пояснення «група просто змінила назву» було б надто спрощеним.
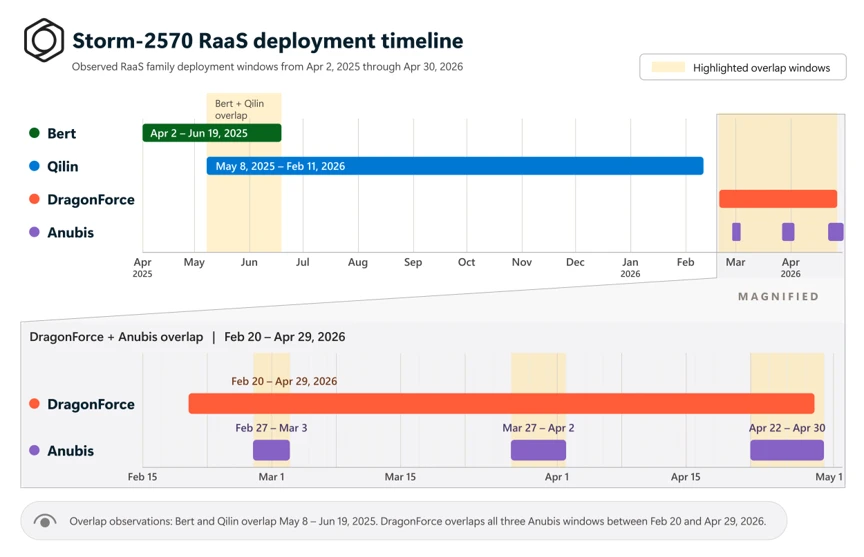
Ця шкала показує, чому записка вимагача описує засіб конкретної атаки, а не всю історію його оператора. Microsoft зіставляє випадки за повторюваною поведінкою та інфраструктурою. Звідси не випливає, що кожна атака Qilin, DragonForce, Anubis або BERT належить Storm-2570.
Агент доступу маскується назвою потерпілої компанії
У розслідуваних вторгненнях регулярно з’являється MeshAgent. У деяких випадках нападник перейменовував виконуваний файл, додаючи назву скомпрометованої організації. Це показова деталь маскування: програма, нібито підготовлена спеціально для компанії, може виглядати переконливіше за файл із випадковою назвою.
Засоби віддаленого керування використовують і законно, тому сама назва мало що доводить. Важливіше встановити, хто інсталював агент, чи було це погоджено, до якого сервера керування він підключається та які процеси запускав далі. Назва компанії у файлі не відповідає на жодне з цих запитань.
Microsoft також спостерігала кілька засобів доступу в межах одного вторгнення. В одному випадку після MeshAgent з’явилася постійна служба Cloudflare Tunnel із правами LocalSystem. Вона створює додатковий шлях ізсередини мережі. Отже, видалення одного агента не обов’язково перекриває всі канали; вихідний тунель потребує перевірки навіть тоді, коли вхідні з’єднання обмежені.
Окреме розслідування Settra з використанням MeshAgent також показує цінність супутніх доказів. Спільна адміністративна програма сама собою не пов’язує дві кампанії й не встановлює їхнього оператора.
Від одного комп’ютера до облікових даних домену
У звіті описано використання Storm-2570 утиліти Windows ntdsutil для отримання матеріалів бази Active Directory. Тут найважливіший рівень доступу: за висновком Microsoft, така активність вказує на високі привілеї на контролері домену. Ризик уже виходить за межі небажаної програми на одній робочій станції й охоплює облікові дані, які можуть відкрити інші системи.
Це змінює реагування. Видалення підозрілого файла не відкликає облікові дані, які вже скопійовано. Потрібно встановити, до яких акаунтів і машин дістався нападник, та узгодити відновлення доступу з локалізацією інциденту. Чистий на вигляд робочий стіл не є достатньою підставою завершити розслідування.
У спостережених випадках зловмисник також втручався в налаштування Defender: зокрема, вимикав захист у реальному часі й додавав виключення для C:\PerfLogs. Відновлене налаштування варто зіставити з історією змін: хто, з якого процесу та під яким акаунтом його змінив? Цей ланцюжок може пояснити, чому наступне шкідливе навантаження отримало простір для роботи.
Передавання даних у хмару передує видимим пошкодженням
Microsoft виявила використання Storm-2570 утиліт s5cmd і Rclone для крадіжки даних. У кількох вторгненнях файли копіювали до S3-сховищ під контролем нападників. Це звичайні засоби передавання, використані з несанкціонованою адресою призначення; їх слід оцінювати в контексті, а не вважати кожну хмарну резервну копію атакою.
Практичний наслідок легко пропустити: цілі файли, які нормально відкриваються, не виключають витоку. Компанія може зупинити шифрування вже після викрадення даних. І навпаки, наявність утиліти передавання ще не доводить успішного завантаження. Щоб з’ясувати результат, потрібні записи про адреси призначення, активність процесів і доступні журнали передавання.
Перевіряйте доступ, а не лише назву вимагача
Microsoft рекомендує контролювати дозволені засоби віддаленого керування, застосовувати багатофакторну автентифікацію там, де вона підтримується, захищати налаштування безпеки від втручання та розслідувати використання акаунтів, через які встановлено сторонні агенти. Під час активного інциденту зберігайте записи з пристроїв, систем ідентифікації та віддаленого керування, паралельно ізолюючи уражені системи за процедурою реагування організації.
Для додаткової оцінки незнайомого виконуваного файла можна скористатися перевіркою файлів Gridinsoft; не завантажуйте конфіденційні матеріали й не сприймайте оцінку файла як повне розслідування мережі.
Корисна ознака Storm-2570 — зв’язок між діями: неочікуваний доступ, розширення привілеїв, ослаблення захисту й переміщення даних. Назва вимагача може змінюватися. Саме на попередніх етапах у захисників залишається можливість перервати вторгнення.
Джерела
- Microsoft Threat Intelligence. Повторювані методи Storm-2570 в атаках із різними програмами-вимагачами. Microsoft Security Blog, 24 вересня 2026 року.
