

Фальшивий розіграш Claude Max обіцяє місяць безкоштовного доступу до ШІ, але вікно входу — частина пастки. У дослідженні від 23 вересня Malwarebytes описує сторінку, яка імітує авторизацію Google просто всередині вкладки шахрайського сайту. Знайома адреса й замок належать намальованому інтерфейсу, а не з’єднанню з Google.[1]
Подарунок знімає не ту підозру
Сторінка обіцяє 10 000 підписок і показує лічильник місць, який зменшується. Дослідники встановили, що після перезавантаження він повертається до початкового значення. Обіцянка не просити банківську картку приховує іншу вимогу: увійти через Google. Кнопка Apple повідомляє про помилку, а варіант з електронною поштою теж веде до Google. Справжні посилання Anthropic у нижній частині сторінки додають запозиченої переконливості.
Ці деталі працюють разом. Дефіцит підганяє, відсутність платіжної форми прибирає очевидний сигнал небезпеки, а кілька кнопок створюють видимість вибору. Перехід за посиланням на справжню компанію не доводить, що вона контролює форму, до якої ви повернулися.
Адресний рядок усередині адресного рядка
Дослідники називають прийом browser-in-the-browser: вебсторінка малює рухому імітацію окремого вікна. Спочатку вона показує перевірку людини. На опублікованому знімку видно важливу межу: нібито адреса Google розташована всередині сторінки, нижче справжньої панелі браузера. Звіт описує збір облікових даних, але не наводить кількості успішно захоплених акаунтів.
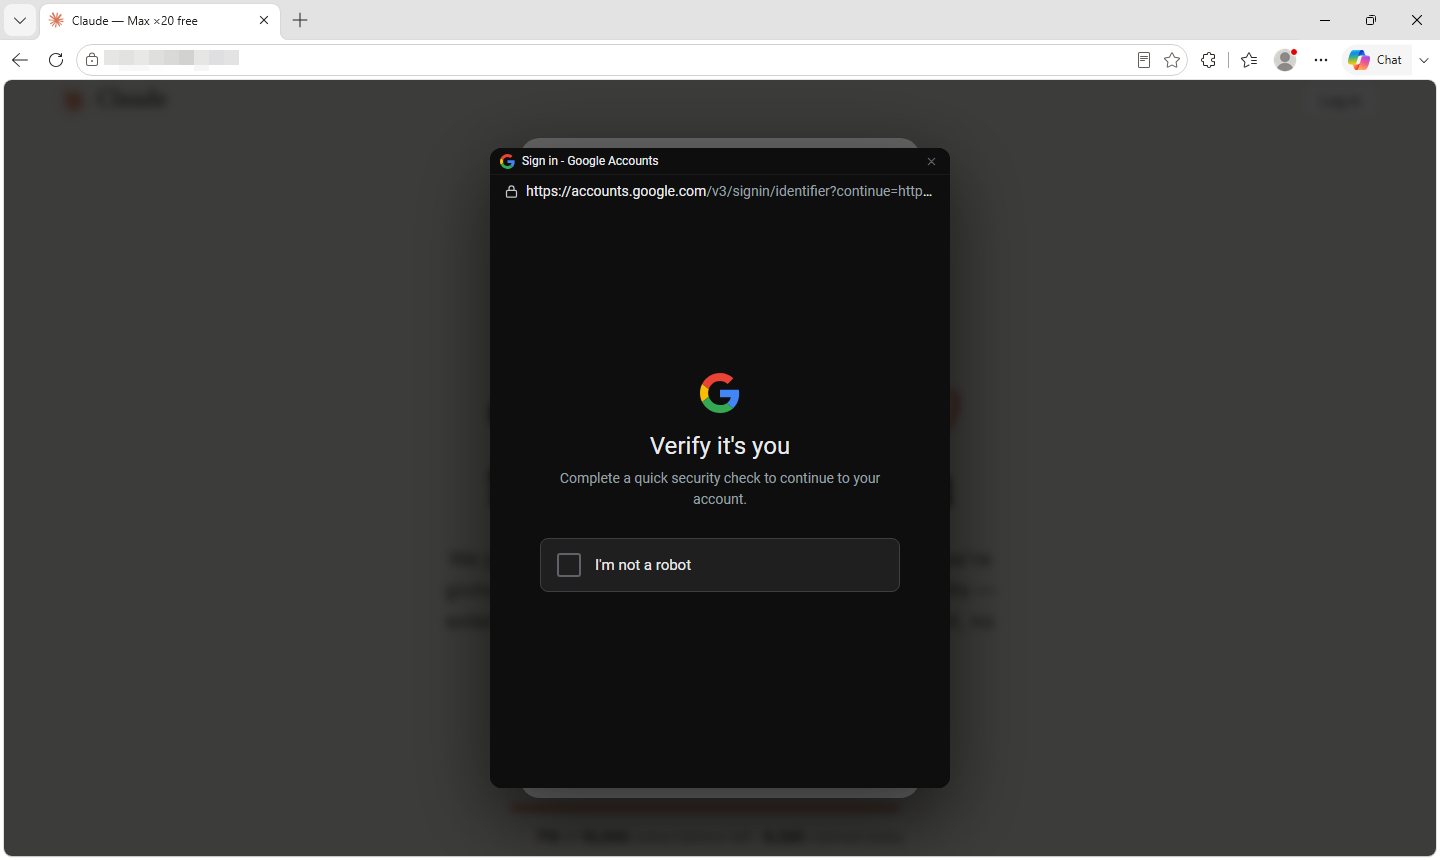
Сайт може намалювати переконливе вікно так само, як логотип банку. Це не надає малюнку повноважень браузера повідомляти, з яким сервером ви спілкуєтеся. На комп’ютері вікно входу, яке не виходить за межі вебсторінки, — тривожний сигнал. Водночас можливість вільно його пересувати сама по собі не доводить безпечності: перш ніж щось вводити, незалежно перевірте справжню адресу.
Це відрізняється від фальшивого продавця ШІ-підписок зі справжнім екраном згоди Google. У попередній схемі продавець отримував обмежені дані профілю через справжню авторизацію. Тут підроблений сам інтерфейс входу. За схожими логотипами ховаються різні механізми, тому подальші дії залежать від того, що саме ви передали.
Почніть справжній вхід самостійно
Чинна інструкція Anthropic пропонує вхід через Google або посилання в електронному листі. Вона також пояснює, що окремий пароль для Claude наразі створити не можна. Відкрийте сайт сервісу чи встановлений застосунок самостійно, замість довіряти вікну перевірки на сторінці розіграшу.[2]
Слово «безкоштовно» теж не є самодостатнім доказом шахрайства. Anthropic повідомляє про періодичні акції в офіційних каналах; звичайні вебпідписки Max у довідці коштують 100 або 200 доларів на місяць. Перевіряти потрібно конкретну пропозицію через незалежно відкритий офіційний канал, а не якість логотипа чи привабливість подарунка.[3]
Якщо ви ввели дані Google
Самостійно відкрийте свій обліковий запис Google. Офіційна інструкція радить перевірити недавні події безпеки та пристрої з активним входом, змінити скомпрометований пароль, переглянути налаштування й доступ сторонніх застосунків. Якщо ввійти не вдається, скористайтеся процедурою відновлення Google. Увімкніть двоетапну перевірку; якщо хтось міг зайти до пошти, перевірте пересилання та фільтри Gmail.[4]
Якщо такий самий пароль був на інших сервісах, змініть його і там. Коли Google використовується для входу в Claude, окремо перевірте активність і платежі Claude: викрадений доступ також дозволяє витрачати оплачений ліміт. Передані облікові дані — причина діяти; саме відвідування сторінки ще не доводить захоплення акаунта.
Головна межа проходить між справжнім браузером і картинкою входу, яку контролює сторінка. Обіцянка безкоштовної підписки не повинна відвертати від цієї перевірки.
Джерела
- Stefan Dasic. «Fake Claude Max giveaway hides a Google account phishing trap». Malwarebytes, 23 вересня 2026 року. Дослідження фішингової сторінки.
- Anthropic. «Log in to your Claude account». Claude Help Center, перевірено 23 вересня 2026 року. Способи входу.
- Anthropic. «What is the Max plan?». Claude Help Center, оновлено 22 вересня 2026 року; перевірено 23 вересня 2026 року. Підписки й акції.
- Google. «Secure a hacked or compromised Google Account». Google Account Help, перевірено 23 вересня 2026 року. Відновлення безпеки акаунта.
