

Програма-вимагач Settra намагалася стерти сліди вторгнення, але пропущене слово зірвало частину зачистки. Під час вересневої атаки, яку розслідувала Huntress, шкідлива програма звернулася до неправильної назви журналу Windows Defender. Справжній журнал пережив цю спробу видалення, хоча інші журнали та засоби відновлення Windows також опинилися під ударом.
У звіті від 17 вересня Huntress порівнює липневе вторгнення до компанії зі сфери роздрібної торгівлі й споживчих послуг та вересневу атаку на виробника. Головна знахідка — не чергова назва вимагача: вона пояснює, чому слід шукати вцілілі докази, навіть коли зловмисник уже намагався їх знищити.
Помилка в назві залишила слід
У вересневому випадку виконуваний файл намагався очистити низку журналів Windows, зокрема Security, System, PowerShell і Task Scheduler. Для Defender він використав назву Microsoft-Windows-Defender/Operational. Насправді канал називається Microsoft-Windows-Windows-Defender/Operational: нападник пропустив друге слово «Windows». За даними Huntress, через цю помилку журнал не було очищено.
Для розслідування це суттєва різниця. Запит на видалення одного каналу не очищає інший, названий інакше. Тому відсутність записів в одному місці ще не означає, що всі локальні джерела порожні. Уцілілий журнал може допомогти відтворити події, але сам собою не дає повної історії та не доводить, що захисне ПЗ зупинило атаку.
Віддалений доступ передував записці вимагача
У липні Huntress виявила MeshAgent — легітимний засіб віддаленого керування — під назвою mvtcs.exe. Наступного дня з папки C:\Perflogs запустили шифрувальник. Файли отримали розширення .locked, а поруч з’явилася записка RESTORE_FILES.txt.
Вересневе розслідування почалося, коли пристрій уже був скомпрометований. Дослідники знову знайшли MeshAgent, цього разу під звичайною назвою, а також ознаки використання вразливого драйвера gdrv.sys. Встановлення такого драйвера на захоплену машину може дати нападнику спосіб втручатися в роботу захисних засобів. У липневому випадку Huntress цієї техніки не спостерігала.
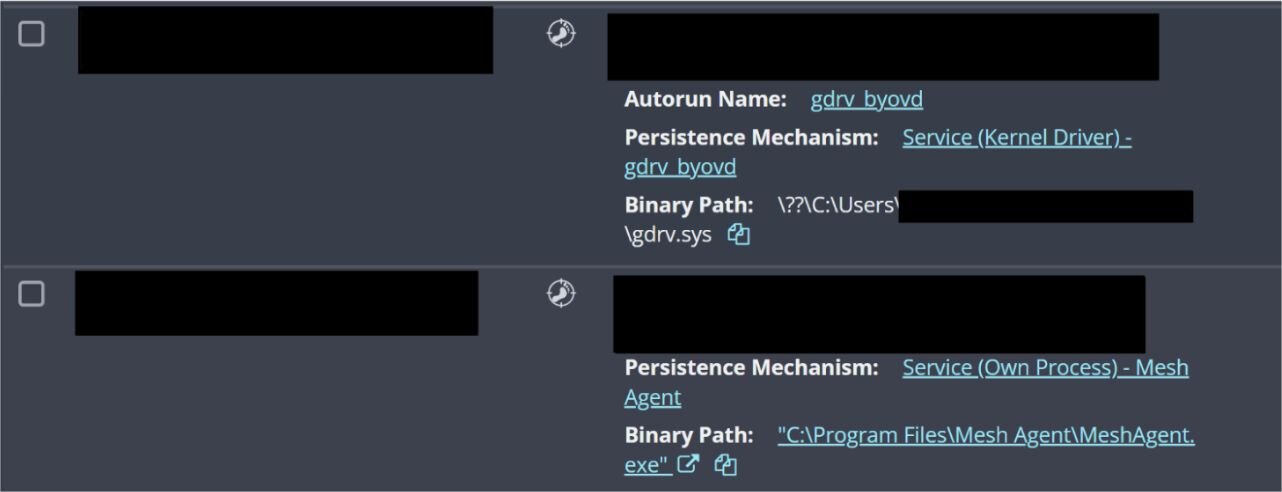
На знімку видно зв’язок, який варто перевіряти: службу драйвера ядра та окрему службу віддаленого керування на ураженому пристрої. Сам факт наявності MeshAgent не означає зараження Settra — організації використовують його й законно. Значення мають неочікуване встановлення, адреса підключення та навколишні події.
У вересні шифрувальник запустили з папки Documents скомпрометованого користувача; файли отримали розширення .locked_wip. В обох випадках назва виконуваного файла містила домен потерпілої організації та суфікс _win64.exe. Huntress не встановила спосіб початкового проникнення в жодному з цих двох інцидентів, тому називати їх підтвердженими зламами через VPN було б неправильно.
Спроба зірвати відновлення — ще не підтверджений результат
Вимагач запускав команди вимкнення Windows Recovery Environment і викликав DiskPart зі сценарієм, який дослідникам не вдалося відновити. Huntress оцінила останню дію як спробу видалити розділ відновлення, водночас зазначивши: невідомо, чи ці засоби відновлення взагалі використовувалися до атаки.
У липні також зафіксували застосування утиліти Windows Cipher для перезапису вільного місця, що ускладнює повернення видалених даних. У вересні такої поведінки не спостерігали. Отже, стан кожного ураженого комп’ютера потрібно перевіряти окремо, а не припускати однакові наслідки всіх атак Settra.
Якщо організація зараз реагує на інцидент, уражені пристрої слід ізолювати від мережі, а вцілілі журнали та записи віддаленого керування зберегти до звичайного очищення. Зашифровані файли й записки також потрібні для аналізу. Додаткову оцінку підозрілого виконуваного файла можна отримати через перевірку файлів Gridinsoft; не завантажуйте конфіденційні матеріали й не плутайте результат перевірки з розшифруванням або повним розслідуванням.
Окреме розслідування DeadLock показує, що Windows може залишатися чутливою до дій користувача навіть під час шифрування. Settra додає ще один урок: перевіряйте, які докази й можливості відновлення справді залишилися. Перелік команд нападника описує його наміри, але не гарантує успіху кожної дії.
Джерела
- Huntress. Новий варіант Settra та використання MeshAgent: розслідування двох атак. 17 вересня 2026 року.
