

Справжній сайт теж може показати фальшиву перевірку безпеки. Дослідник SANS Бред Данкан описав свіжу активність кампанії ClickFix для macOS, яку назвав Macfinger: сторонній код на сторінках підштовхує відвідувачів запустити команду нібито для перевірки. Спостереження від 22 вересня розрізняють перегляд пастки та виконання шкідливого коду. [1]
Сторінка відстежує увагу ще до запуску команди
В одному зафіксованому сеансі відвідувач натиснув на приманку, але не виконав інструкцію; сторінка все одно надсилала запити відстеження. Окремий запис зараження показав завантаження сценарію оболонки, виконувані файли для Apple Silicon та Intel, а далі — звернення, зокрема до /api/credentials.
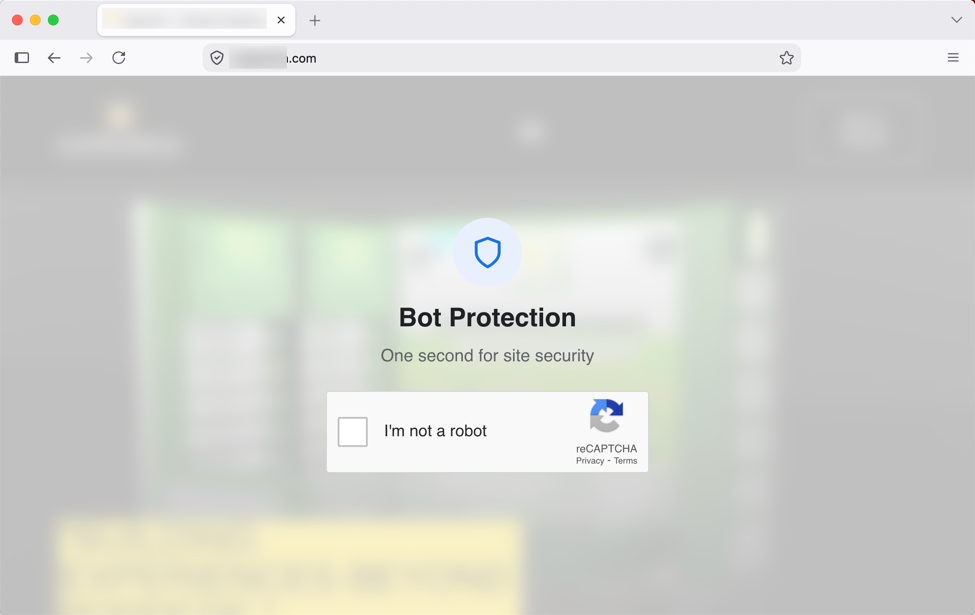
Це різні рівні доказів. Запит браузера може підтверджувати контакт із приманкою, але не запуск її команди. Якщо ж недовірена команда виконалася, закриття вкладки вже не завершує реагування: перевіряти потрібно сам комп’ютер.
Знімок пояснює прийом переконання. Знайомий прапорець пропонує просту, звичну дію. Небезпечна зміна відбувається далі: сайт просить перенести його інструкцію в Terminal, де вона діятиме з правами користувача. Вигляд перевірки браузера допомагає отримати зовсім інші повноваження.
Маскування під аналітику підтримує кампанію
Данкан пов’язує цю активність із розслідуванням Ransom-ISAC від 17 вересня. Команда нарахувала понад 1 650 заражених сайтів і 154 імені інфраструктурних вузлів за період спостереження, що почався 28 липня. Звіт описує завантажувач під виглядом Google Analytics: він відсіює ботів і показує приманку. Кінцеву програму дослідники визначають як варіант AMOS. [2]
Кількість сайтів не означає кількість заражених Mac. А назва, схожа на аналітику, не робить Google організатором атаки. Власникові сайту важливо з’ясувати, чи повинен цей сценарій бути на сторінці та звідки він підвантажує код. Відвідувачеві — не сприймати знайому адресу як дозвіл виконувати будь-які отримані там інструкції.
Зміна доменів ускладнює захист. Збіг з опублікованим індикатором корисний для розслідування, проте відсутність збігу не підтверджує безпеки. Варто зіставляти час відвідування, запити браузера й подальшу активність Terminal або інших процесів. Оголошувати кожен аналітичний запит шкідливим теж неправильно: хибні тривоги приховають потрібну послідовність.
Доповнення від 25 вересня: інфостілер з іншим механізмом автозапуску
У матеріалі від 25 вересня Данкан розібрав зараження фізичного Mac із macOS 27.0, зафіксоване 24 вересня. Він поставив під сумнів попереднє визначення AMOS: вибір архітектури, передавання даних і закріплення відрізнялися від досліджених ним зразків AMOS. Висновок залишився попереднім: це викрадач інформації, але назву сімейства ще не встановлено. [4]
Завантажувач перевіряв архітектуру Mac і обирав виконуваний файл arm64 або x86_64. Початковий файл зберігався в каталозі користувача Library/Caches/com.apple.securityd/. У цьому тесті комп’ютер використовував WebSocket і HTTP POST-запити, зокрема передавання даних до /api/credentials. Це спостереження в конкретному записі зараження, а не твердження про однакові адреси в усіх випадках Macfinger.
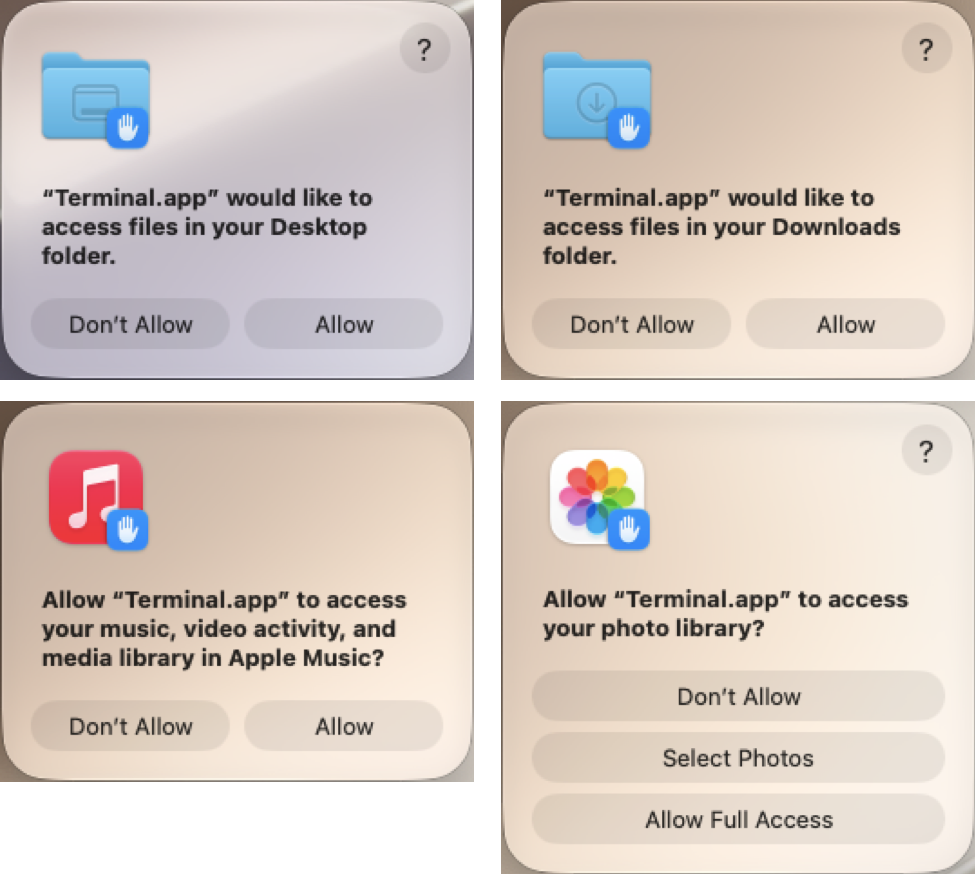
Після запуску команди тестовий Mac запитував доступ до папок, застосунків та облікових даних. Знайома назва Terminal.app указувала на застосунок, який просив дозвіл, але не підтверджувала надійності виконуваної через нього команди. Для закріплення використовувався LaunchAgent користувача ~/Library/LaunchAgents/com.apple.softwareupdated.plist, який запускав копію з ~/Library/Caches/com.apple.softwareupdate/SoftwareUpdate. Ця пара важлива для перевірки: закриття приманки чи видалення першого завантаженого файла не усуває окремо налаштовану копію з автозапуском. Схожі на Apple назви маскують компоненти в дослідженому ланцюжку; це не підстава видаляти інші файли Apple.
Межа, яку не слід перетинати: із браузера до виконання коду
Загальне дослідження ClickFix від Microsoft пояснює механізм: зловмисник спонукає людину самостійно запустити команду замість звичайного завантаження шкідливої програми. Наведені приклади охоплюють Windows і macOS, але це не означає, що всі кампанії ClickFix поширюють однаковий шкідник. [3]
Якщо ви лише побачили перевірку, закрийте її та не виконуйте підказок. Якщо команда вже запущена, не входьте з цього Mac у важливі акаунти, від’єднайте його від мережі на час перевірки. Передайте робочій ІТ-команді адресу сторінки, приблизний час та історію команд. Потенційно розкриті акаунти захищайте з іншого надійного пристрою й завершіть сторонні сеанси, де це можливо: видалення файлу не анулює скопійованої сесії.
Окремий випадок із фальшивим набором інструментів macOS пояснює ризик звичних запитів дозволів Terminal, а матеріал про викрадені сесії Claude — наслідки для акаунтів. Урок Macfinger конкретний: довіра до сторінки не повинна перетворюватися на дозвіл виконувати її команди.
Доповнення від 13 листопада: нова назва та заблокований зразок
У матеріалі від 13 листопада Данкан дав раніше неназваному інфостілеру ім’я DownTheDRAIN, спираючись на функцію DRAIN із серпневого дослідження Huntress. Він розглянув доставку Macfinger від 11 листопада, а не оголосив листопад початком кампанії. У цьому тесті фальшива CAPTCHA привела до завантаження сценарію оболонки й виконуваного файла Mach-O для arm64, збереженого за шляхом $HOME/Library/Caches/com.apple.update. [5]
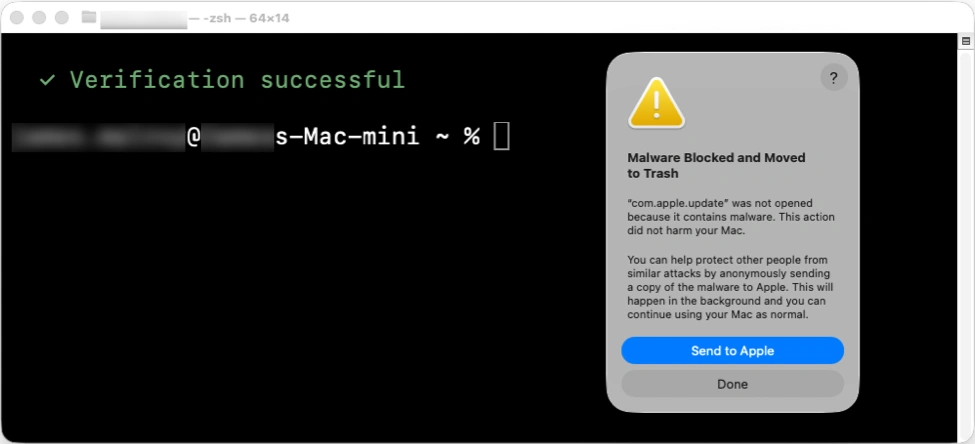
Показова деталь — суперечність на екрані: Terminal повідомляє про успішну перевірку, а macOS — про блокування шкідника та переміщення його до Смітника. За словами Данкана, його Mac mini з macOS 26.7.3 зупинив саме цей зразок до витоку конфіденційних даних. Водночас запис трафіку містить чотири HTTP POST-запити до адреси з /api/t до блокування. Мережевий контакт і успішне викрадення даних — різні висновки; сама кількість POST-запитів не спростовує результат, описаний дослідником.
Назва походить зі старішого окремого розслідування. У звіті Huntress від 6 серпня описано завантажувач, який обирав програму за процесором Mac, збирання облікових даних і код перевірки криптовалютних балансів із перенаправленням частки або всієї суми. Huntress також зазначила, що перевірені публічно видимі адреси гаманців, записані в коді, не мали історії транзакцій. Функція DRAIN пояснює назву та задуману можливість, але не доводить втрати коштів у тесті від 11 листопада. [6]
Цей результат доповнює вересневі спостереження, а не скасовує їх. Один заблокований зразок не гарантує безпеки кожного файла, Mac або раніше виконаної команди. Якщо команда перевірки вже запускалася, збережіть час подій і повідомлення системи для розслідування, а потенційно розкриті акаунти захистіть із надійного пристрою. Не відновлюйте відкинутий файл лише тому, що фальшива сторінка оголосила перевірку успішною.
Джерела
- Бред Данкан. «Macfinger ClickFix campaign». SANS Internet Storm Center, 22 вересня 2026 року; оновлено 23 вересня за UTC. Розслідування та індикатори.
- Ransom-ISAC. Дослідження кампанії macOS ClickFix/AMOS, 17 вересня 2026 року. Звіт про інфраструктуру.
- Microsoft Threat Intelligence і Microsoft Defender Experts. «Think before you Click(Fix): Analyzing the ClickFix social engineering technique». Microsoft Security Blog, 21 серпня 2025 року; переглянуто 23 вересня 2026 року. Механізм і рекомендації щодо захисту.
- Бред Данкан. «A Closer Look at Malware From the Macfinger ClickFix Campaign». SANS Internet Storm Center, 25 вересня 2026 року. Аналіз шкідливого коду, дозволів та автозапуску.
- Бред Данкан. «Macfinger ClickFix campaign sends DownTheDRAIN infostealer for macOS». SANS Internet Storm Center, 13 листопада 2026 року. Листопадовий зразок і результат блокування.
- Ендрю Брандт. «Wallet-Depleting macOS Malware Wants Your Crypto». Huntress, 6 серпня 2026 року. Аналіз завантажувача та функції DRAIN.
