

«Мито» у €4,95 стало приманкою у нещодавно описаній фішинговій кампанії від імені bpost. Далі підроблена сторінка доставки просить значно цінніше: особисті дані, IBAN і реквізити картки. Malwarebytes оприлюднила розбір нідерландськомовного листа 18 вересня. Зазначена в ньому дата невдалої доставки — частина вигаданої історії, а не доказ існування посилки. [1]
Важливо розрізняти не те, чи може поштовий оператор стягувати імпортні платежі. Може. Питання в тому, чи відповідає вимога даним посилки, які ви самостійно відкрили в офіційному застосунку або сервісі відстеження.
За малою сумою ховається велика анкета
Повідомлення видає себе за лист bpost і пояснює затримку доставки несплаченим збором. Посилання проходить через скорочувач URL, а потім веде на підроблений сайт. Одна з описаних адрес починається зі слова bpost, але належить до простору my[.]id; інша — bpost[.]center. Назва бренду в адресі не робить її офіційною.
У цій послідовності непомітно змінюється саме рішення користувача. Спочатку він нібито усуває дрібну перешкоду для доставки. На етапі банківської форми вже передає фінансові реквізити, придатні для подальшого використання. Цей перехід важливіший за розмір запропонованого платежу.
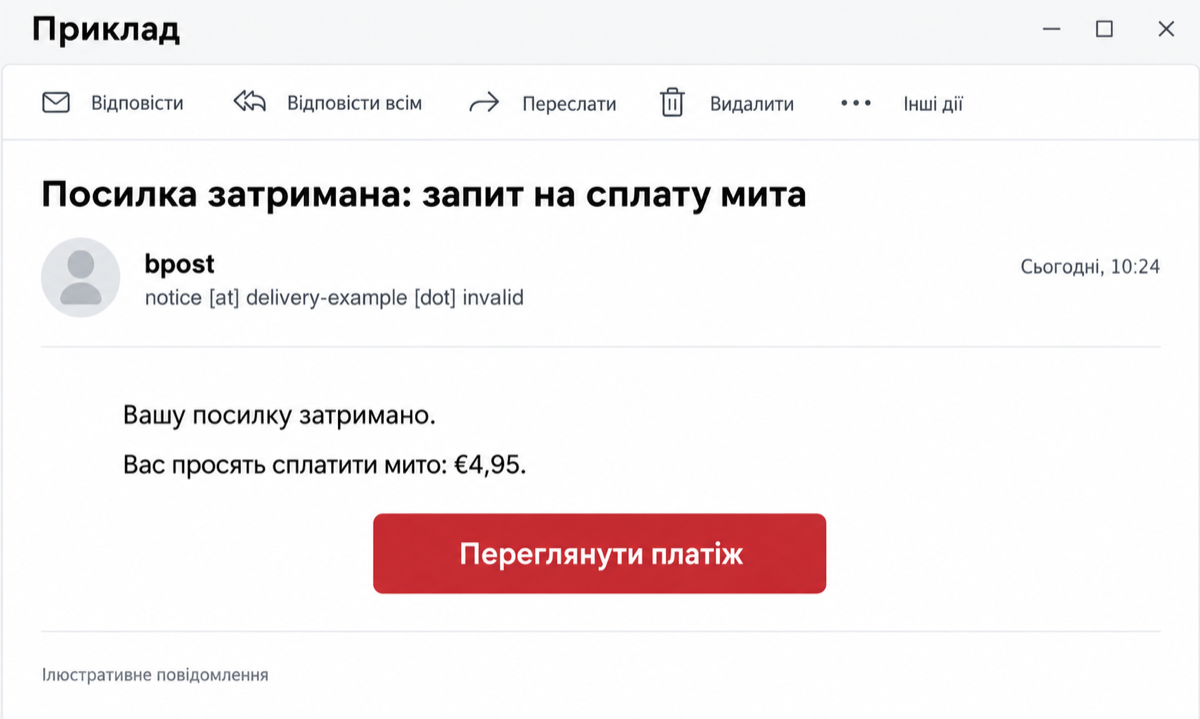
Приклад
Тема: Посилка затримана: запит на сплату мита
Ім’я відправника: bpost
Адреса: notice [at] delivery-example [dot] invalid
Повідомлення: Вашу посилку затримано. Вас просять сплатити мито: €4,95.
Кнопка: Переглянути платіж
Цей ілюстративний приклад передає суть приманки; адресу відправника вигадано. Лист із дослідження був нідерландською.
Сторінка суперечить власній історії
На знімках Malwarebytes форма запитує IBAN, реквізити картки та суму платежу. Водночас на сторінці є формулювання про отримання коштів, хоча лист вимагає заплатити. Поруч розміщено позначки, що обіцяють безпеку. Позначка, яку додав автор сайту, не є незалежною перевіркою одержувача платежу.
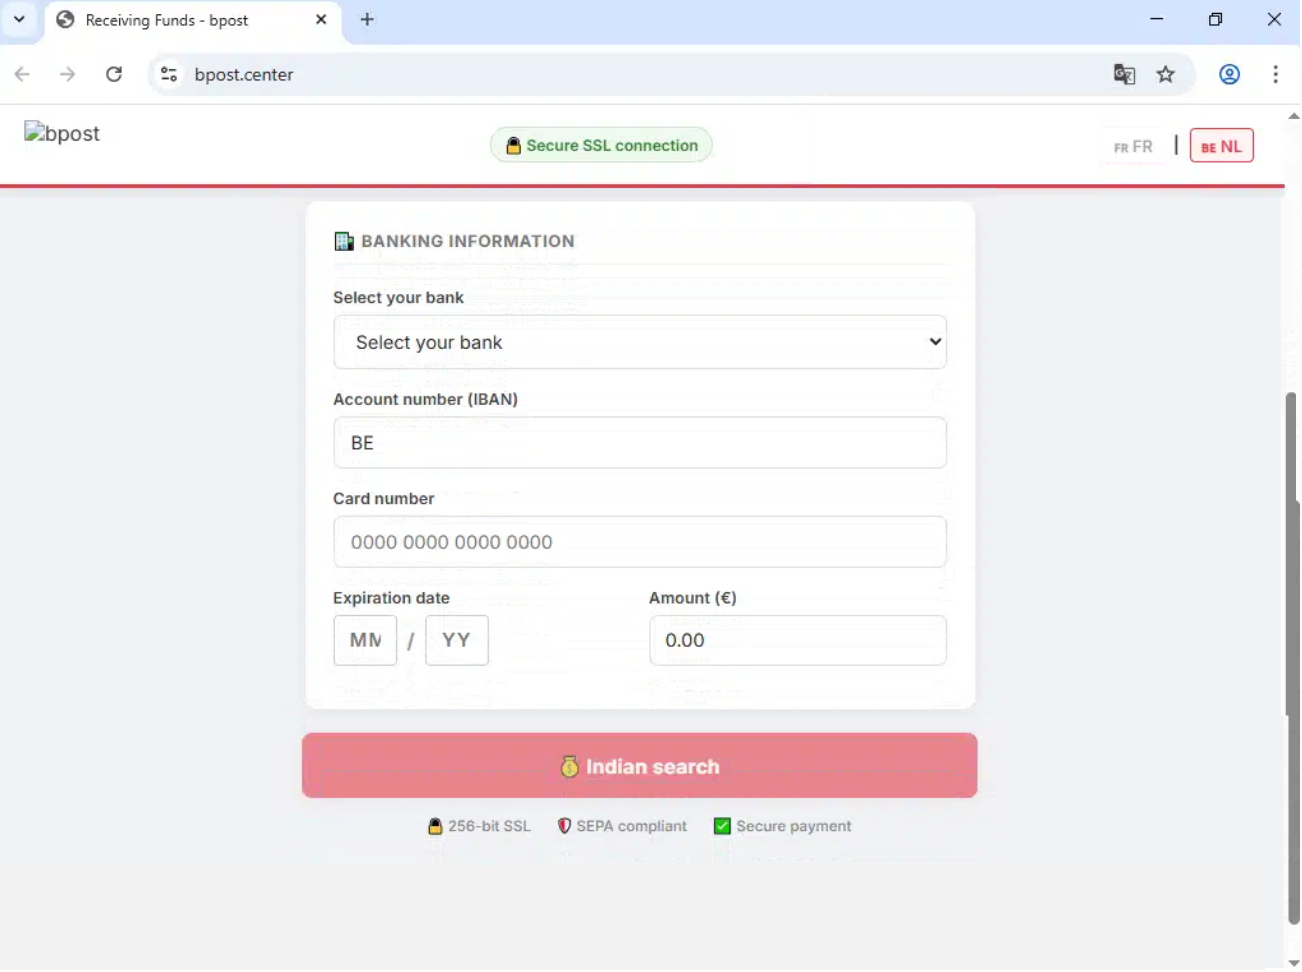
Така суперечність допомагає помітити обман, але не є універсальним тестом. У наступній копії сторінки невдале формулювання можуть виправити, залишивши збір даних. Перевірка лише правопису тоді не виявить головної проблеми: неперевірений сайт просить банківські реквізити.
Справжній платіж можна перевірити окремо
Офіційна довідка bpost підтверджує: сповіщення про імпортні платежі можуть надходити електронною поштою, SMS або через застосунок. Детальний розрахунок є в My bpost і Track & Trace, де можна й оплатити збір. Водночас оператор зазначає, що в цьому процесі не просить банківський переказ або номер банківського рахунку. [2] Саме тому запит IBAN у цій схемі особливо показовий.
Самостійно відкрийте застосунок або перейдіть до відстеження з офіційного сайту bpost. Використайте вже відомі вам дані відправлення. Не перевіряйте підозрілий лист через його ж посилання: скопійований логотип і невелика сума не доводять зв’язку вимоги з вашою посилкою.
Якщо ви вже передали банківські дані, зверніться до банку через знайомий застосунок або відомий номер телефону. У рекомендаціях bpost йдеться про негайне звернення до банку та надсилання підозрілих повідомлень на abuse [at] bpost [dot] be. [3] Уточніть, які саме дані ввели, щоб банк визначив потрібні заходи.
У фішинговій кампанії з бонусами T-Mobile привід інший, але він так само запускає передачу інформації. Перевірка репутації домену Gridinsoft може додати контекст щодо підозрілої адреси; відсутність попереджень або невідомий статус не підтверджують справжність платежу.
Сума €4,95 задає уявний масштаб ризику. Банківська форма показує справжній. Перш ніж вирішувати, чи треба платити, перевірте посилку незалежним шляхом.
Джерела
- Міке Вербург. «Підроблені повідомлення про доставку викрадають карткові та банківські дані». Malwarebytes, 18 вересня 2026 року. Розбір кампанії.
- bpost. «Як сплатити імпортні платежі?» Дата звернення: 18 вересня 2026 року. Офіційна довідка про оплату.
- bpost. «Фішинг: поради та допомога у випадку шахрайства». Дата звернення: 18 вересня 2026 року. Офіційні рекомендації.
