

SMS від імені T-Mobile з тисячами балів і близьким терміном їх втрати може виглядати як повідомлення з особистого кабінету. Дослідження від 17 вересня описує фішингову кампанію, за якою спостерігали з травня: понад 1000 споріднених шаблонів і щонайменше 81 домен за чотири місяці. Формулювання змінюються, а вимога терміново використати бали залишається. [1]
Число в SMS не підтверджує баланс
Показова суперечність — точна сума від неперевіреного відправника. Вписати баланс у повідомлення так само легко, як привітання. Перш ніж сприймати його як власні кошти, які можна втратити, з’ясуйте, де ви можете незалежно побачити ту саму суму.
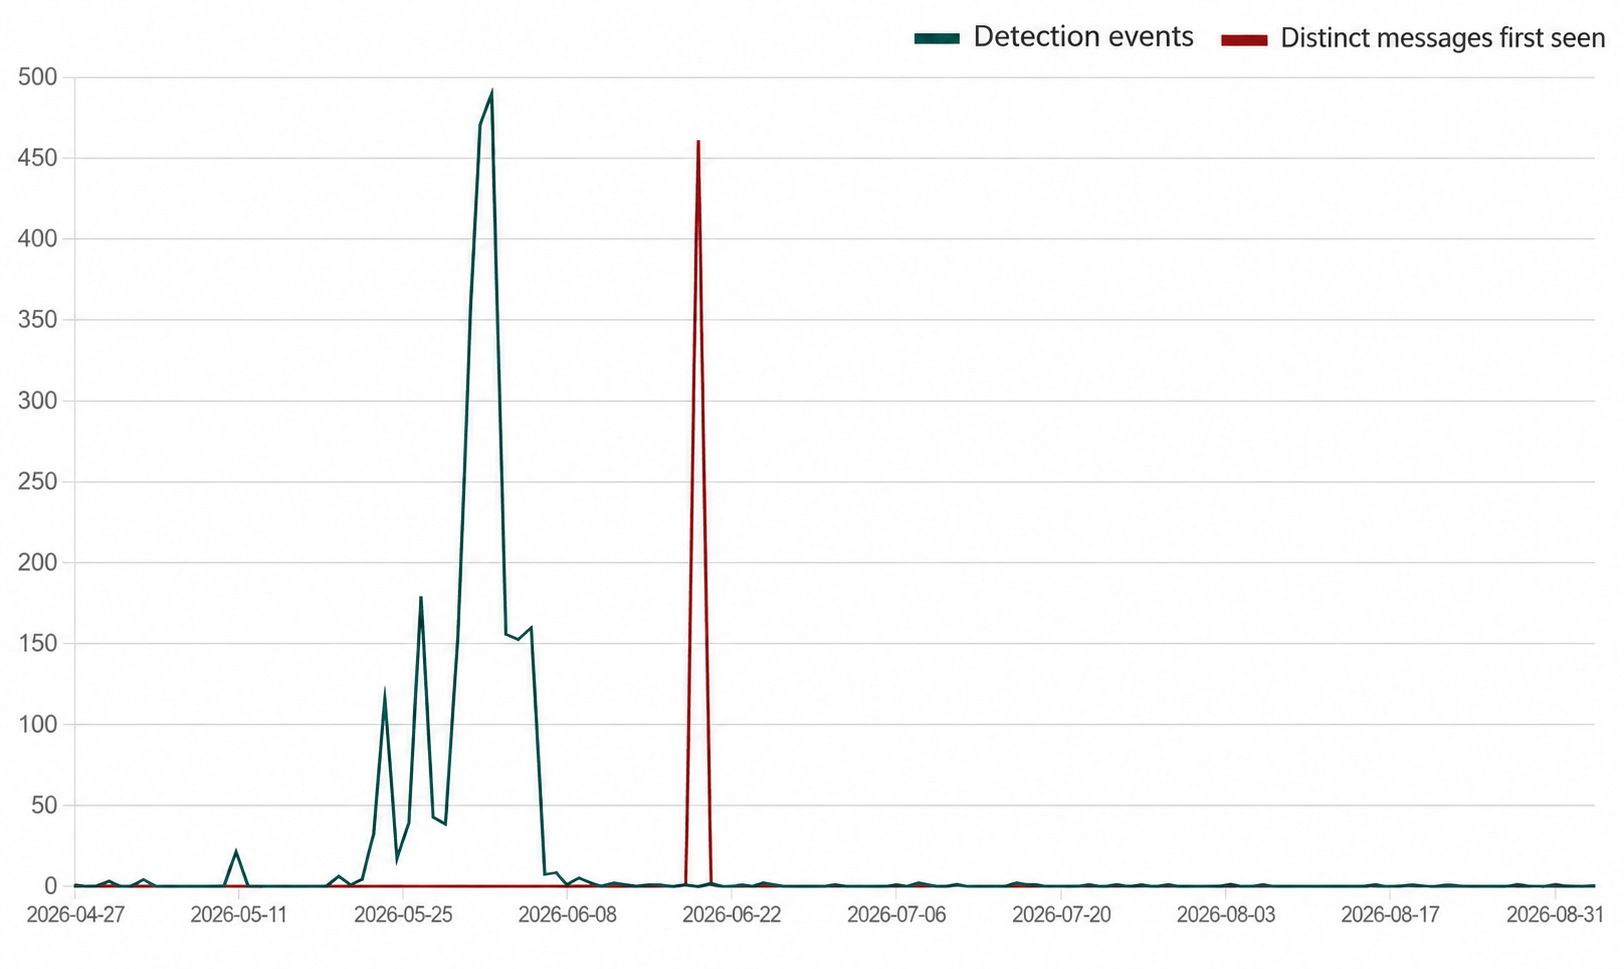
Графік показує виявлення, а не кількість людей, які втратили гроші. Велика кількість варіантів повідомлення не доводить такої самої кількості постраждалих. Варто розрізняти зафіксовану приманку та підтверджену втрату.
Подивіться, що стоїть після назви бренду
Візьмімо навмисно неробочий приклад t-mobile.reward-check.example/pay. Знайомий початок не робить його частиною t-mobile.com: назва бренду тут є піддоменом, який контролює власник reward-check.example. Шлях /pay також нічого не підтверджує.
Саме тут і виникає пастка довіри. SMS одночасно повідомляє про баланс і вказує місце, де його нібито треба перевірити. За таким маршрутом обидві сторони перевірки контролює один відправник. Самостійний запуск звичного застосунку розриває цю залежність.
Справжні винагороди є — перевіряйте їх окремо
Твердження, що T-Mobile взагалі не має винагород, некоректне. У США існує програма картки T-Mobile Visa. Офіційна довідка зазначає: винагороди не спливають, доки картковий рахунок відкритий, але після його закриття невикористаний залишок можна втратити. Власники картки можуть перевірити баланс через T-Life або обліковий запис Capital One. [2]
FTC радить перевіряти повідомлення про бали через самостійно знайдений сайт чи застосунок компанії. Клієнти T-Mobile та Metro у США можуть переслати підозріле SMS на 7726. Ця інструкція стосується американського оператора. [3] [4]
Якщо вже передали пароль, змініть його через справжній сервіс; якщо ввели реквізити картки, зв’яжіться з банком через відомий канал. Саме відкриття сторінки не підтверджує викрадення даних. Схоже розмежування між намальованим рахунком і реальною операцією важливе й у історії про фальшиве продовження Avast. Додаткова перевірка репутації домену в Gridinsoft може дати контекст, але не підтвердить баланс винагород.
Вирішальна перевірка — чи існує обіцяна винагорода, коли ви залишаєте посилання відправника й перевіряєте її самостійно.
Окреме розслідування — операція WallHack в Україні — показує координацію за підробленими сайтами: спільноти в месенджерах поширювали фішингові посилання та шукали партнерів. Це не доказ зв’язку цих спільнот із кампанією T-Mobile.
Джерела
- Pieter Arntz. Дослідження фішингу з винагородами T-Mobile. Malwarebytes Labs, 17 вересня 2026 року. Звіт дослідника.
- T-Mobile. Довідка про картку Visa: винагороди й термін дії. Переглянуто 17 вересня 2026 року. Офіційна довідка.
- Федеральна торгова комісія США. Попередження про SMS щодо закінчення дії балів. Квітень 2026 року; переглянуто 17 вересня 2026 року. Попередження FTC.
- T-Mobile. Безпека в інтернеті: повідомлення про підозрілі SMS. Переглянуто 17 вересня 2026 року. Інструкція оператора.
