

Торент із фільмом міг завантажувати те саме шкідливе ПЗ для Windows, навіть коли користувач обирав іншу стрічку. У дослідженні від 17 вересня фахівці Kaspersky пов’язали MovieReaper зі зламаним спільним сховищем торент-файлів. Зловмисникам не довелося окремо зламувати кожен трекер: підміна вела до файлу, який виглядав як кінореліз, але закінчувався на .exe. Його запуск відкривав ланцюжок зараження з віддаленим доступом до файлів на ПК.
Дослідники виявили кількасот жертв у різних країнах — як окремих користувачів, так і організації. Цю кампанію вони почали розбирати в середині серпня 2026 року, а давнішу активність того самого угруповання простежили до жовтня 2025-го. Це межі спостережень, а не повний підрахунок заражених комп’ютерів і не доказ, що постраждав кожен торент-сайт.
Одне сховище підміняло завантаження на різних сайтах
Ключовою знахідкою став itorrents[.]org — загальнодоступне сховище, з якого отримують торент-файли. За даними звіту, зловмисники скомпрометували саме цей спільний сервіс. Сайти, які ним користувалися, могли віддавати підмінений торент: замість потрібного контенту він вів до завантажувача MovieReaper. На момент виходу дослідження сховище, за словами його авторів, усе ще було скомпрометоване.
Тому перехід до іншої роздачі міг нічого не змінити: різні сторінки залежали від одного джерела торент-файлів. Водночас звіт не доводить, що кожне magnet-посилання чи торент-клієнт автоматично запускає шкідливе ПЗ. В описаному ланцюжку користувач мав власноруч запустити завантажену програму для Windows.
Одна зі спостережених назв — the odyssey (2026) [1080p] [webrip] [5.1].exe. Назва фільму й позначення якості створювали маскування, а розширення наприкінці видавало програму. Дослідники знаходили однаковий хеш завантажувача під різними назвами. Отже, знайома піктограма або переконливий опис релізу не підтверджували безпечність файлу.
Solana зберігала адресу наступного сервера
Після запуску завантажувач перевіряв середовище та отримував код із сервера зловмисників. Якщо звернення до домену не вдавалося, він міг використати вбудовану IP-адресу. Наступний етап запитував дані облікового запису в легітимному блокчейні Solana й розкодовував їх, щоб дізнатися адресу іншого командного сервера.
Це розділення важливе: Solana допомагала знайти адресу, а подальші модулі надходили із сервера оператора. Знахідка не свідчить про вразливість Solana і не означає, що жертва повинна мати криптовалюту. Атаку також не можна назвати невразливою до блокування: автори звіту вказали на домен та IP першого етапу як на відносно зосереджену точку, через яку можна перервати ланцюжок.
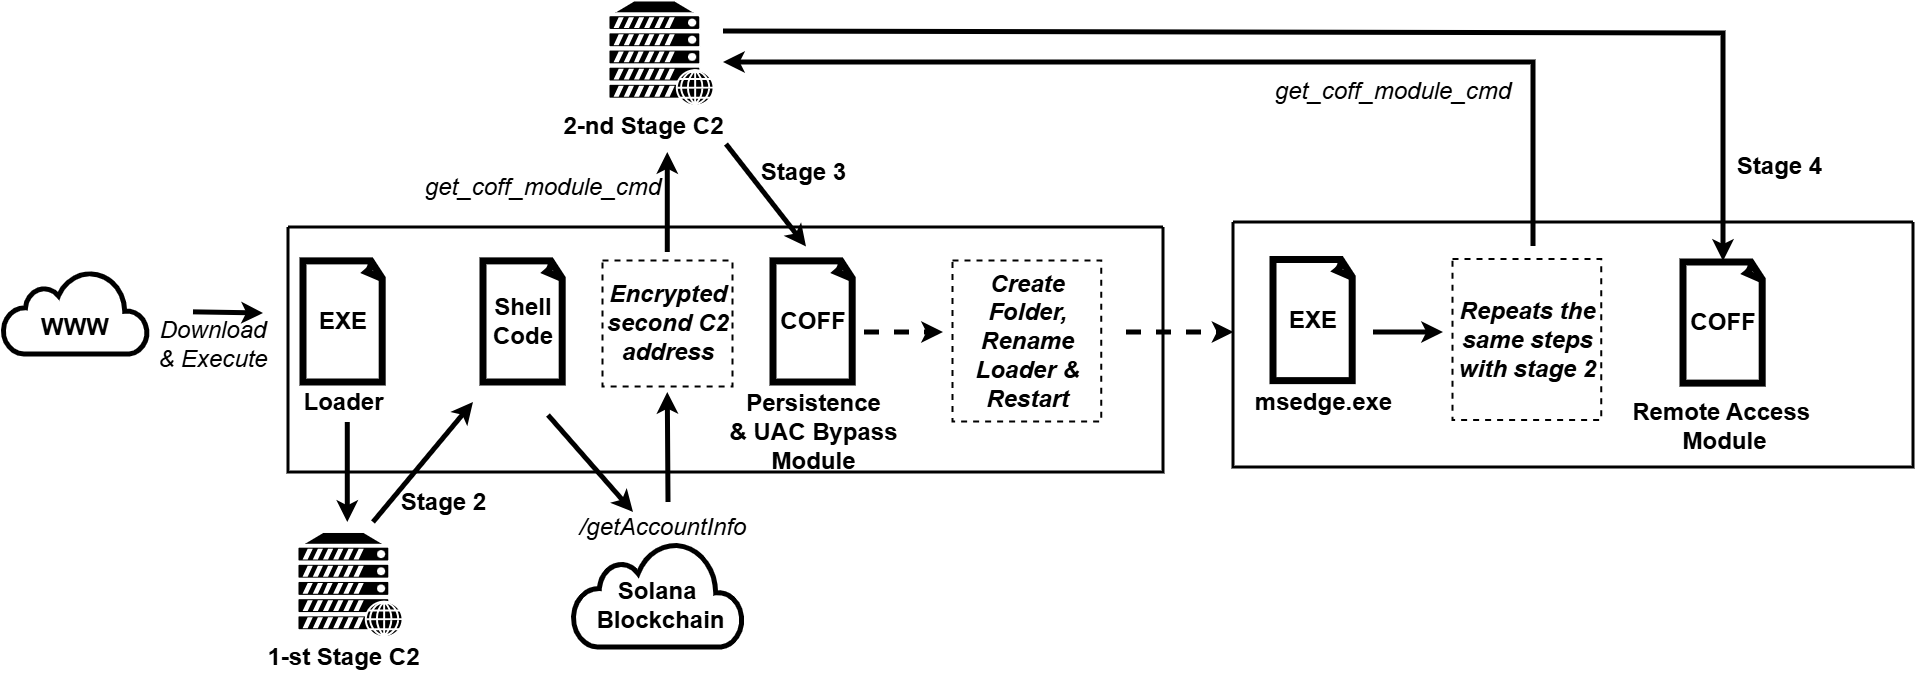
На схемі дослідників видно перезапуск посередині ланцюжка. Після нього командний сервер обирає інший модуль, а не просто повторює початкове завантаження.
«Фільм» повертався під назвою msedge.exe
Завантажений модуль намагався обійти контроль облікових записів Windows — UAC, закріпитися в системі та перемістити завантажувач до C:\ProgramData\Microsoft\Windows\Telemetry\msedge.exe. Потім програма перезапускалася. Новий процес повідомляв серверу про своє розташування: так операторська інфраструктура відрізняла повторний запуск від початкового й могла надіслати модуль доступу до файлів.
Відновлений кінцевий модуль підтримував 21 команду. Оператор міг переглядати каталоги, читати, завантажувати й передавати файли, змінювати або видаляти їх, а також запитувати попередній перегляд перед отриманням повного файлу. Дослідники припускають можливість завантаження додаткових модулів на вимогу. Але звіт не встановлює всі можливі подальші навантаження і не доводить, що файли викрали в кожної жертви.
Сама назва msedge.exe не робить Microsoft Edge шкідливим. У цьому випадку значення має поєднання ознак: виконуваний файл замість фільму, зазначена папка Telemetry, перезапуск і ланцюжок віддаленого керування. Інший приклад небезпечних завантажень — Argamal RAT у троянізованих ігрових архівах. Схожа приманка не означає, що це та сама кампанія.
Що робити після завантаження або запуску
Якщо ви лише завантажили файл, не запускайте його для перевірки. Видаліть небажане завантаження та перевіряйте повну назву й тип файлу. Якщо «кінореліз» вимагає запустити програму або вимкнути захист, зупиніться.
Якщо ви вже запустили файл, від’єднайте ПК від мережі й не використовуйте його для важливих облікових записів. На робочому пристрої спершу зверніться до команди безпеки, щоб не знищити докази. Видалення початкового завантаження може залишити перейменований модуль або механізм закріплення, навіть якщо захист уже заблокував один етап.
Для особистого ПК із Windows практичний шлях очищення пропонує Gridinsoft Anti-Malware: завантажте й установіть програму з офіційного сайту, оновіть її, виконайте повне сканування, перегляньте виявлення, застосуйте очищення та перезавантажте комп’ютер. Якщо для отримання оновлень потрібна мережа, обмежте підключення цією дією. Сканування не доводить, що ніхто не читав ваші файли. Відновлюйте доступ до скомпрометованих акаунтів окремо, з надійного пристрою; якщо симптоми або виявлення повертаються, зверніться по додаткову допомогу.
Урок MovieReaper конкретний: спільне джерело завантажень може підвести одразу кілька знайомих сайтів, а довга назва фільму приховує вирішальний крок зараження — запуск виконуваного файлу.
Джерела
- Константін Ісаков і Павел Черемушкін. Атаки MovieReaper через скомпрометовані торенти. Securelist, 17 вересня 2026 року.
