

Покупець шукає подарункову картку, потрапляє на сторінку, схожу на касу Bitrefill, обирає криптовалюту й здійснює справжній переказ — але нічого не купує. У дослідженні від 15 вересня Malwarebytes описала групу сайтів-двійників, які збирають гроші на адресах шахраїв. Схема копіює сам процес покупки: викрадати пароль перед оплатою їй не потрібно.
Bitrefill продає подарункові картки, eSIM і поповнення мобільного та справді приймає криптовалюту. Саме тому підміна переконлива: спосіб оплати відповідає послузі. Звіт стосується сторонніх копій, а не доведеного злому справжньої каси Bitrefill.
Замовлення виглядає звичайним, доки гроші не пішли
Дослідники простежили процес оформлення: сторінка просить електронну адресу, пропонує відомі криптовалюти й дозволяє вибрати суму. На перевіреній сторінці максимум становив 1990 доларів. Це ліміт фальшивої каси, а не встановлена сума втрат кожного потерпілого. Посилання на умови користування та політику приватності додають схожості зі звичайним магазином.
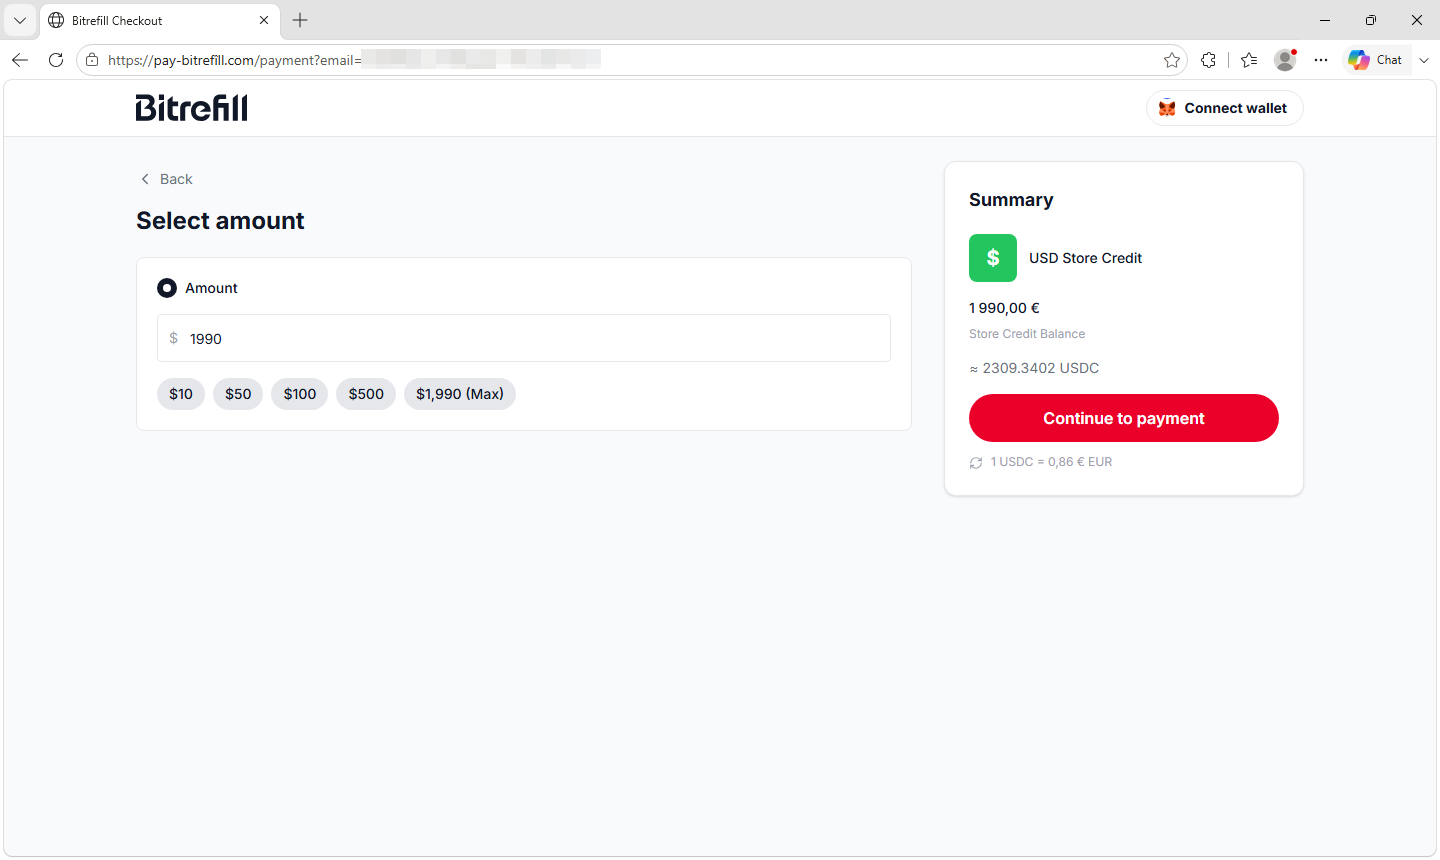
На знімку також змішано позначення доларів і євро. Ця неузгодженість видає конкретну копію, але не означає, що кожна підробка залишить настільки помітну підказку.
На останньому кроці з’являються платіжна адреса, QR-код, сума в обраній монеті й таймер майже на годину. Завдяки цим деталям підробка виглядає робочою. Проте вони погано підтверджують справжність: документація самого Bitrefill пояснює, що кожне замовлення отримує нову адресу оплати. Нова адреса або обмежений строк дії рахунку бувають і в законній покупці.
Отже, головне рішення про довіру ухвалюється до переказу: хто надав цей рахунок? Якщо покупець сприйняв клон за продавця, гаманець може безпомилково надіслати вказану суму на вказану адресу — і саме цим завершити шахрайство. Двофакторна автентифікація на біржі не перевіряє, чи належить отримувач Bitrefill.
Пошуковий перехід перетворюється на фальшиву покупку
За даними Malwarebytes, сайти-двійники з’являються в пошуковій видачі. У дослідженій конфігурації посилання назад на споріднений домен містило параметр відстеження з назвою пошукової системи. На сторінці також працювала комерційна аналітика. Ці спостереження вказують на інтерес операторів до джерел відвідувачів і проходження оплати, але не встановлюють частку успішних обманів чи кількість жертв.
Домени використовують і знайомі слова, і незвичні символи. Одні додають до бренду слова про оплату, інші підмінюють літери схожими або застосовують інтернаціоналізовані назви. У переліку індикаторів наведено, зокрема, bitrefill-payments[.]com і bitrefill-pays[.]com. Це окремі домени, а не піддомени bitrefill.com.
Деякі інтернаціоналізовані домени мають ASCII-подання з префіксом xn-- — Punycode. Сам префікс не доводить шахрайства. Проблема в підміні: знайома на вигляд назва може вести до стороннього оператора. Відтворити дизайн каси простіше, ніж підтвердити особу продавця.
Спочатку перевірте продавця, потім — переказ
Відкрийте Bitrefill зі збереженої закладки або самостійно введіть bitrefill.com та почніть замовлення звідти. Не шукайте платіжну сторінку окремим запитом. Тут джерело хибної адреси — весь сайт-двійник. В іншому механізмі, описаному в випадку зі скриптом Adform, адреси підмінював код на уражених сторінках; ці сценарії не слід змішувати.
Підозрілий домен можна додатково перевірити через Gridinsoft Website Reputation Checker. Чистий або невідомий результат не доводить, що новостворена каса належить бренду.
Якщо переказ уже відбувся, збережіть ідентифікатор транзакції, адресу отримувача, повну URL-адресу сторінки та знімки екрана. Зверніться до своєї біржі чи постачальника гаманця та до Bitrefill через самостійно знайдену підтримку. Для завершеного блокчейн-переказу зазвичай немає звичайної процедури повернення платежу. Обіцянка повернути криптовалюту за нову передоплату може бути наступною шахрайською пасткою.
Ця схема перетворює звичку купувати на спосіб крадіжки. Вирішальне питання — звідки взявся рахунок, ще до того, як переконлива каса спонукатиме підтвердити незворотний переказ.
Джерела
- Malwarebytes. «Search results are sending people to fake Bitrefill checkouts». 15 вересня 2026 року. Дослідження підроблених кас.
- Bitrefill. «Common scams to avoid when using Bitrefill». Дата звернення: 15 вересня 2026 року. Пояснення продавця про сайти-двійники.
- Bitrefill. «Can I pay to the same address for different purchases?» Дата звернення: 15 вересня 2026 року. Документація платіжних адрес.
