

Підтверджений акаунт HBO Max у Reddit став входом до операції з поширення шкідливого ПЗ: дослідники нарахували 108 шкідливих оголошень приблизно за 48 годин. Вони рекламували нібито стримінговий застосунок та інструменти для розробників. Вирішальний крок відбувався після переходу: сторінка завантаження просила вставити команду в Terminal.
У звіті ADAMnetworks від 13 вересня, підготовленому за результатами спільного дослідження з Hudson Rock, ця рекламна кампанія привела до ширшої операції PasteSwitch. Її показова риса — мінливість того, що стоїть за однаковою інструкцією. Бренд, адреса й шкідлива програма змінюються, а останній крок — запуск — усе одно виконує сама жертва.
Справжній акаунт надав довіри фальшивому завантаженню
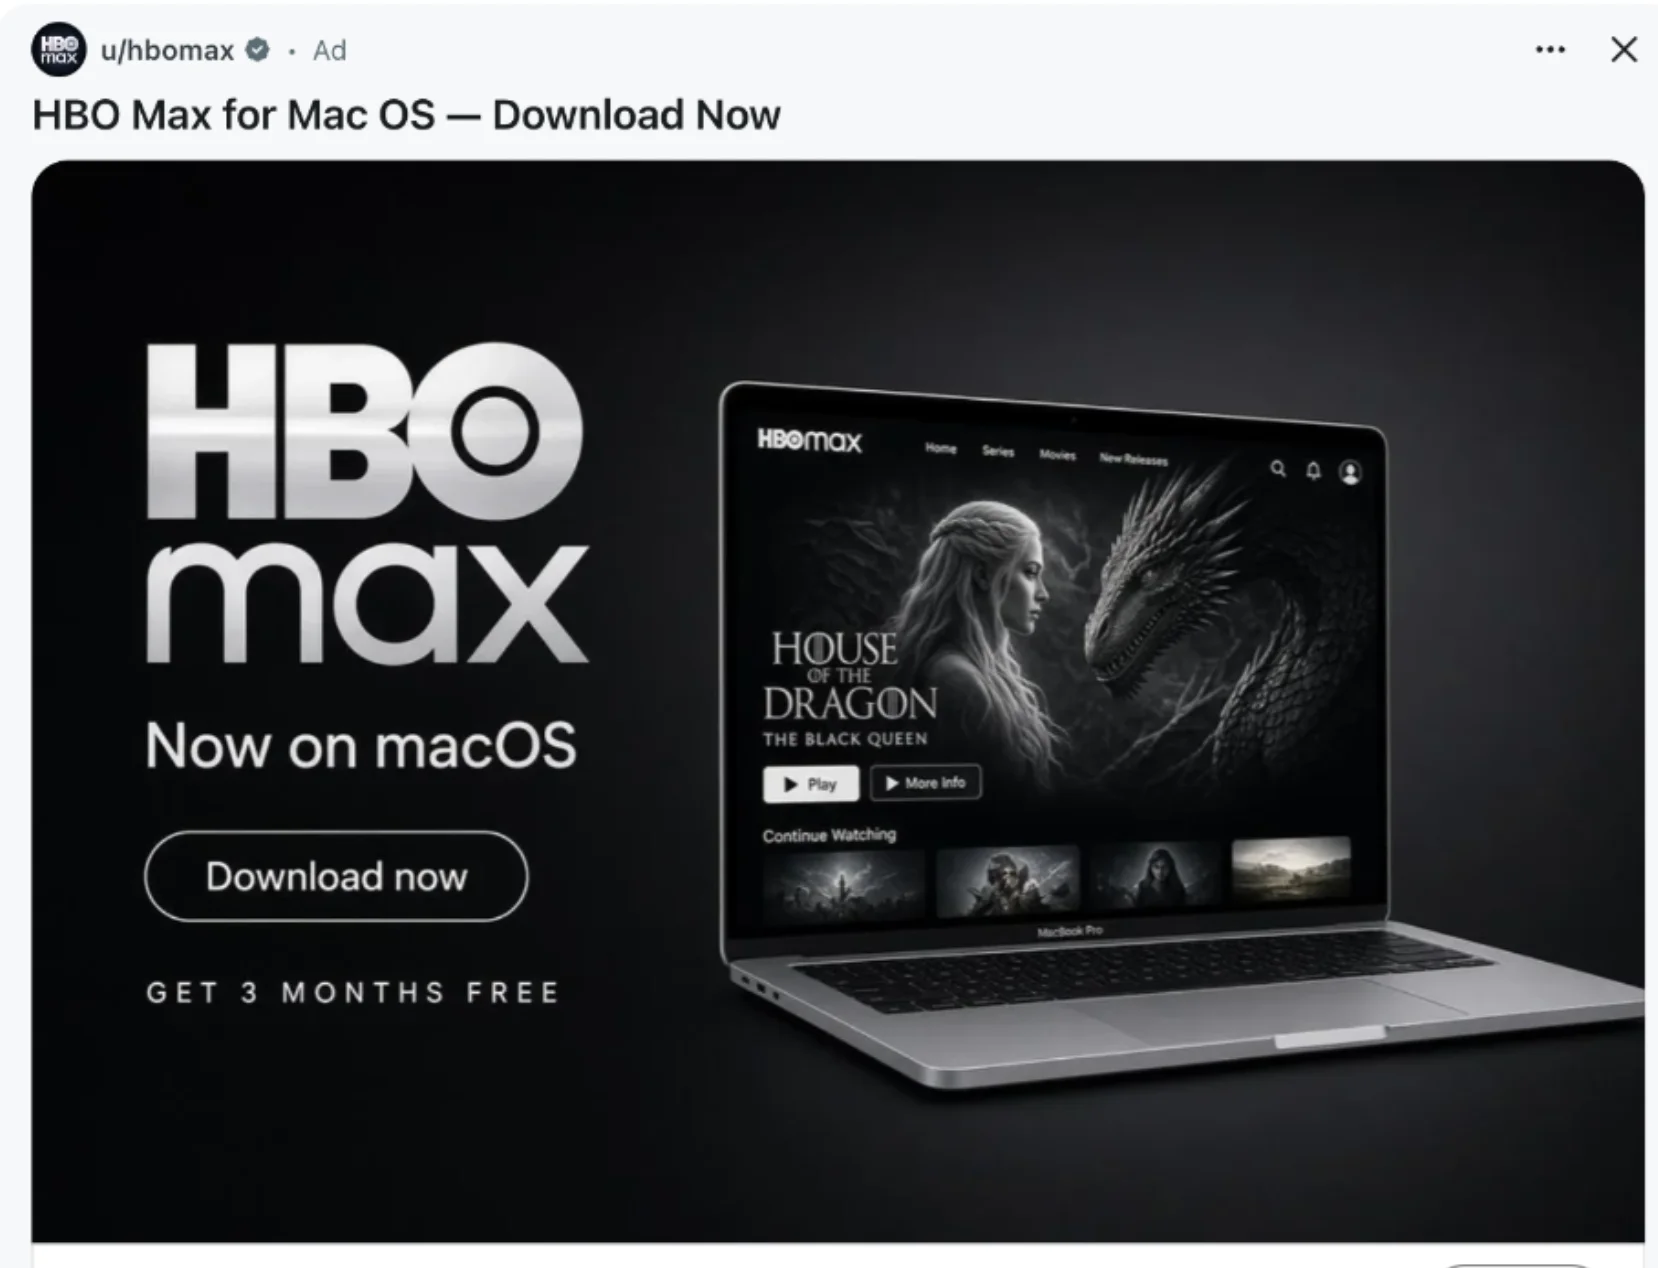
За даними дослідників, початковим сигналом стало повідомлення користувача Reddit про рекламу від підтвердженого акаунта u/hbomax. Вона пропонувала застосунок HBO Max для macOS і вела на hbomaxx[.]us — сторінку, оформлену під відомий сервіс. Знайомий профіль робив завантаження схожим на звичайне доповнення до підписки.
Число 108 стосується оголошень, а не підтверджених заражень. В архіві дослідники розподілили їх між п’ятьма адресами: дві приманки HBO Max охоплювали 46 оголошень, решта рекламували фальшивий Codex, дискову утиліту та інші інструменти розробника. Це використання захопленого рекламного акаунта для кількох кампаній, а не доказ того, що під загрозою опинився кожен передплатник HBO Max.
За спільним звітом, адміністратори Reddit призупинили рекламу й розпочали безпекове розслідування. У звіті не встановлено, як саме захопили акаунт і скільки людей зрештою запустили команду.
Неактивна приманка HBO вивела на діючу пастку Alfred
Коли дослідники перевіряли інфраструктуру, домени HBO Max уже не віддавали шкідливу програму. Але пов’язана сторінка, що імітувала Alfred — застосунок для продуктивної роботи на Mac, — ще працювала. Дослідники побачили важливу відмінність: відвідувачеві з Mac вона пропонувала шкідливий інсталятор, а тестове середовище з Windows переспрямовувала на справжній сайт Alfred.
Тому один невинний на вигляд візит не спростовує небезпеку всієї кампанії. Сервер міг обирати вміст залежно від середовища відвідувача. Переспрямування Windows стосувалося конкретної приманки й не доводило, що PasteSwitch атакує лише Mac.
Діюча сторінка Alfred відкрила наступний етап. Скопійована команда отримувала shell-скрипт; той розпаковував зашифрований вміст і запускав ще один етап. Перед завантаженням виконуваного файла для Mac цей етап надсилав сигнал event=pasted до інфраструктури відстеження операції. Він позначав момент, коли людина переходила від перегляду сторінки до виконання команд зловмисника.
Так працює соціальна інженерія ClickFix: нібито корисне встановлення чи перевірка перетворюється на запуск коду на пристрої. Попередження браузера про завантаження не є надійною межею, якщо користувач сам відкриває системну утиліту й виконує команду. Різницю між простим відкриттям сторінки та запуском розібрано в плані перевірки після ClickFix.
Викрадені дані залишаються проблемою після зникнення реклами
За аналізом ADAMnetworks, вереснева шкідлива програма для Mac збирала облікові дані й cookies браузерів, матеріали Keychain, нотатки, дані SSH та криптогаманців. Вона також розміщувала компоненти закріплення у прихованих каталогах, замаскованих під служби Apple: зокрема .com.apple.accountsd та .com.apple.metadata.mds у папці Application Support користувача.
Ці назви — зачіпки для розслідування, а не вказівка видаляти легітимні файли зі схожими іменами. Їхнє значення в іншому: закриття фальшивої сторінки чи видалення першого завантаженого файла не обов’язково зупиняє код, який уже налаштований запускатися знову.
Ширше дослідження PasteSwitch також виявило гілки доставки для Windows і підміни криптовалютних адрес у буфері обміну. Це не означає, що кожне оголошення HBO Max доставляло всі перелічені сімейства шкідливого ПЗ. Головне відкриття — повторно використовувана система, яка після вставлення команди обирає платформу та навантаження. Окремий розбір викрадення сесій браузера на Mac пояснює, чому зникнення приманки не завершує відновлення доступу до акаунтів.
Подальші дії залежать від того, чи виконали команду
Сам перегляд реклами або відкриття сторінки не доводить зараження через описаний ланцюжок. Закрийте її, поскаржтеся на рекламу й відкривайте сервіс через відомий вам сайт. Якщо команду вставили, але ще не виконали, очистьте поле — не перевіряйте її запуском.
Якщо команду запустили, від’єднайте пристрій від мережі й збережіть адресу та приблизний час для розслідування. З іншого надійного пристрою захистіть важливі акаунти та відкличте чинні сесії. Зміна пароля сама по собі може не припинити доступ за викраденою сесією; очищення пристрою не повертає вже скопійовані дані.
У Windows Defender або інший засіб захисту може прибрати видиму шкідливу програму, тоді як завантажувач, заплановане завдання чи інший механізм закріплення залишиться. Повне сканування Gridinsoft Anti-Malware — практичний наступний крок після первинного стримування, паралельно з відновленням акаунтів. Воно не доводить, що інформацію не встигли викрасти.
Завантажити Gridinsoft Anti-Malware для перевірки Windows.
Для Mac використовуйте засіб захисту, сумісний із macOS, і перевірте незвичну фонову активність; якщо це робочий пристрій, залучіть ІТ-команду. У разі ризику для Apple Account виконайте офіційні кроки відновлення Apple. Висновок цієї історії конкретний: підтверджений рекламний акаунт не дає сторонній сторінці права керувати вашим комп’ютером.
Джерела
- Кірк, ADAMnetworks, спільно з Hudson Rock. «Реклама HBO Max вивела на операцію PasteSwitch ClickFix». 13 вересня 2026 року. Спільне розслідування та докази.
- Microsoft Threat Intelligence та Microsoft Defender Experts. «Think before you Click(Fix): Analyzing the ClickFix social engineering technique». 21 серпня 2025 року. Технічне пояснення ClickFix.
- Apple Support. «Якщо ви вважаєте, що ваш Apple Account зламано». Дата звернення: 15 вересня 2026 року. Офіційні кроки відновлення акаунта.
