

Запит на крихітний значок словника перетворився на шлях до комп’ютерів Windows. У дослідженні від 4 листопада ESET описала, як шпигунська група SlippyNunchucks перенаправляла трафік Sogou Input Method та підміняла відповідь для доставки імпланта DarkVigil. Вразливу Windows-версію слід оновити до 16.10 або новішої, але саме оновлення не доводить, що раніше уражений комп’ютер уже чистий.
Захисний засіб може видалити видиме навантаження, тоді як інший компонент чи механізм автозапуску залишиться. На особистому комп’ютері Windows з ознаками зараження завантажте Gridinsoft Anti-Malware, оновіть базу, запустіть повне сканування, перегляньте й видаліть виявлені загрози та перезавантажте систему. Сканування не повертає викрадені дані й не доводить, що доступу раніше не було.
Небезпека ховалася у відповіді
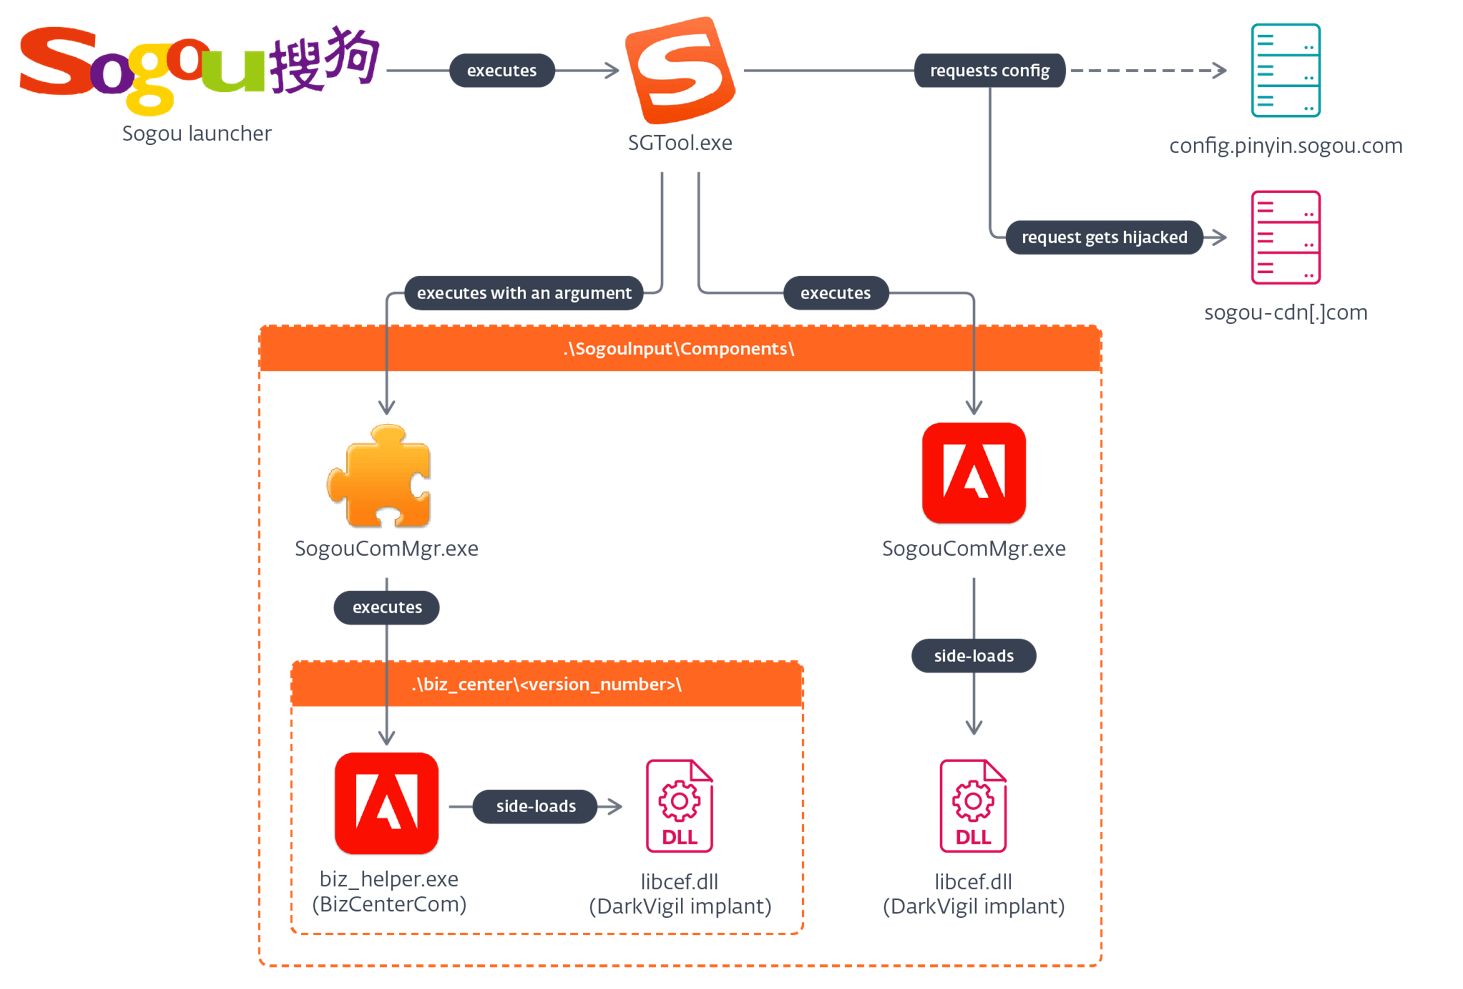
Функція просування брендів Sogou отримує конфігурацію значків словника. За даними ESET, нападники підміняли результат DNS-запиту, а потім — конфігурацію, передану через HTTP. Легітимний диспетчер завдань SGTool.exe виконував отримані інструкції та завантажував файли до каталогів компонентів програми.
Те, що запит надсилає знайома програма, ще не підтверджує походження відповіді. Так само шифрування конфігурації ключем, вбудованим у клієнт, не встановлює особу її відправника. Критичний момент — коли отриманим інструкціям дозволяють визначати, які файли завантажити та куди їх записати.
Підписана програма завантажувала сторонню DLL
У задокументованому ланцюжку легітимну допоміжну програму Adobe перейменовували на диспетчер компонентів Sogou. Вона завантажувала шкідливу libcef.dll. Інший варіант використовував каталог biz_center із номером версії. ESET пояснює, що обидва шляхи спиралися на наявні механізми завантаження компонентів та могли порушувати звичайну роботу програми.
Цифровий підпис відповідає лише на питання, хто підписав конкретний виконуваний файл. Він не засвідчує безпечність усіх сусідніх DLL і не пояснює, чому файл опинився під назвою компонента іншої програми. Знайома назва, чинний підпис та легітимний батьківський процес потребують контексту.
Що відомо, а чого ще не встановили
ESET спостерігала доставку через Sogou з 1 липня 2026 року. 4 листопада — дата публічного дослідження, а не початок нового спалаху. Дослідники не встановили, де саме відбувалася підміна DNS. Зв’язок групи з інтересами Китаю є оцінкою ESET; це не означає, що атакували кожну інсталяцію Sogou.
Офіційний запис CVE-2026-120422 стосується Windows-версій до 16.10 та описує виконання довільного коду через підмінену HTTP-конфігурацію. Власний журнал Sogou датує випуск 16.10 30 жовтня. Цей випадок для Windows не доводить наявності аналогічної атаки на Android чи iOS.
Оновлення та перевірка зараження — різні завдання
Перевірте встановлену Windows-версію Sogou та отримайте актуальний випуск з офіційного джерела. На робочому комп’ютері попросіть ІТ-відділ перевірити оновлення, замість встановлення заміни з реклами. Виправлений мережевий запит закриває описаний шлях доставки, але не підтверджує відсутність попереднього проникнення.
За наявності сповіщень захисту, незрозумілих змін компонентів чи підозрілої активності збережіть подробиці та зверніться до команди реагування. Серед індикаторів ESET — sogou-cdn[.]com та хеш імпланта 8A60A8E90E1F5F08F28FE5A6DD57BD686C20DC23. Не відкривайте знешкоджений домен. Самої назви файла недостатньо: libcef.dll є й у легітимних програмах. Зіставляйте шлях, хеш, підпис та процес, який завантажив бібліотеку.
Цей випадок показує, чому варто перевіряти навіть дрібні фонові функції: запит на значок стає важливим рішенням про довіру, коли його відповідь може розміщувати виконувані файли.
Інший приклад того, як невдале відкриття файла приховує доступ до Windows, розглянуто в нашому матеріалі про ланцюжки доставки PapRAT.
Джерела
- Anh Ho. Дослідження SlippyNunchucks. ESET Research, 4 листопада 2026 року.
- ESET CNA. Запис CVE-2026-120422. Опубліковано 4 листопада 2026 року.
- Sogou. Історія випусків Input Method. Версія 16.10, 30 жовтня 2026 року; переглянуто 5 листопада 2026 року.
- ESET Research. Індикатори компрометації SlippyNunchucks. Переглянуто 5 листопада 2026 року.
