

Запрошення у Windows може начебто не відкритися, але залишити зловмиснику шлях назад у систему. У дослідженні від 2 листопада FortiGuard Labs описала пов’язану з BITTER кампанію, де повідомлення про помилку приховувало виконання сценаріїв і створення запланованих завдань. Два інші ланцюжки доставляли троян віддаленого доступу PapRAT.
Йдеться про цільову активність у Південній Азії, а не доведену світову хвилю заражень домашніх ПК. Проте висновок корисний ширшій аудиторії: вигляд документа на екрані погано показує, що саме виконалося під час його відкриття.
Помилка з’являється після виконання команд
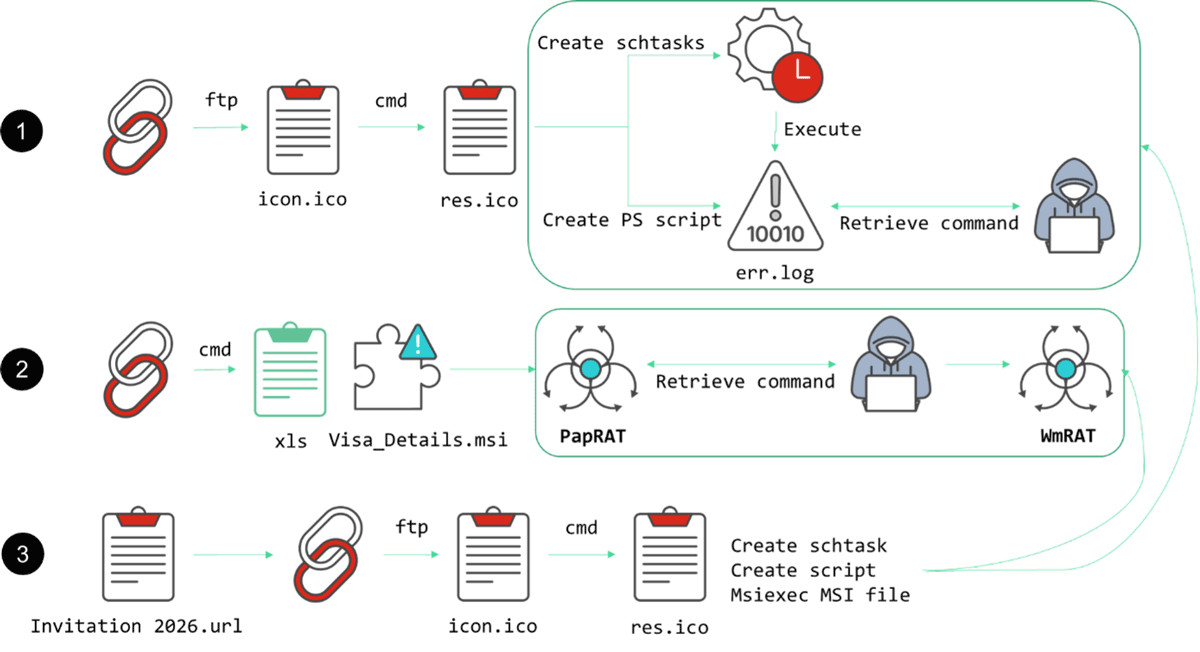
У першому ланцюжку ярлик Windows викликає штатну утиліту ftp.exe для виконання команд. Сценарії створюють повторювані завдання та отримують наступні інструкції; потім користувач бачить повідомлення, що Провідник не зміг відкрити файл. Fortinet також спостерігала розвідку: збирання списків каталогів та відомостей про встановлені захисні програми.
Це перевертає звичне пояснення події. Невдале відкриття документа схоже на перервану операцію. Тут видима помилка є частиною вистави, тоді як фонові дії вже почалися. Повторне відкриття вкладення не допоможе з’ясувати, чи була перша спроба безпечною.
Документ та інсталятор можуть запускатися разом
Другий шлях використовує образ диска VHDX: видимий ярлик відкриває таблицю-приманку й одночасно запускає MSI-інсталятор. Третій отримує ярлик через WebDAV та переходить до іншого MSI-пакета. PapRAT дає змогу виконувати команди, передавати файли й робити знімки екрана. Fortinet також виявила реалізацію на Rust та окремий додатковий імплант WmRAT.
Це різні ланцюжки. Перший, побудований на сценаріях, не доводить, що кожен адресат отримав PapRAT. Так само справжня утиліта Windows не підтверджує безпечність вкладення, яке її викликало. Знайомий виконуваний файл і надійний ланцюжок запуску — різні речі.
Перевіряйте факт відкриття, а не лише помилку
Якщо несподіване запрошення завершилося помилкою, не відкривайте його знову заради перевірки. Уточніть у відправника через відомий канал зв’язку, чи надсилав він цей файл. Робочий пристрій від’єднайте від мережі та передайте команді реагування вкладення, повідомлення й приблизний час відкриття. Збережіть докази перед видаленням завдань або файлів.
На домашньому Windows-ПК видалення вкладення не усуває того, що вже могло запускатися за розкладом. Захисна програма може прибрати видимий компонент, тоді як завантажувач або заплановане завдання залишиться. Завантажте Gridinsoft Anti-Malware, оновіть бази, виконайте повне сканування, перегляньте й видаліть виявлені загрози та перезавантажте комп’ютер. Сканування не доводить, що дані не були викрадені; підозра на компрометацію облікового запису потребує окремих дій із довіреного пристрою.
Несподіване відкриття вкладення варто розглядати як подію для перевірки. Повідомлення про помилку описує те, що видно на екрані, але не підтверджує безпечність комп’ютера.
Інший шлях до віддаленого доступу починається з фальшивої підтримки в Teams: перевіряйте звернення через відомий канал, перш ніж встановлювати програми або змінювати доступ.
Інший механізм доставки без очевидного шкідливого документа описано в дослідженні DarkVigil та підміни конфігурації значків Sogou: там програма виконувала інструкції, отримані через підмінений мережевий запит.
Джерела
- Cara Lin. BITTER розширює арсенал за допомогою PapRAT. FortiGuard Labs, 2 листопада 2026 року.
