

Бекдор, який раз у раз додає й прибирає мітку bug у GitHub Issues, не впорядковує проєкт розробника. В операції ShadowCloud ця повторювана дія була частиною безперервного циклу перевірки команд. Інший репозиторій тим часом передавав наступні команди.
У дослідженні від 17 листопада Kaspersky описує два раніше не задокументовані бекдори для Windows — GitDoor і GraphDoor. Їх виявили в організаціях Азії та Африки, переважно державних. Саму кампанію дослідники помітили на початку 2026 року. Її особливість — поєднання легітимного засобу віддаленого керування та звичних хмарних API в одному ланцюжку проникнення.
Агент віддаленого керування доставляє три компоненти
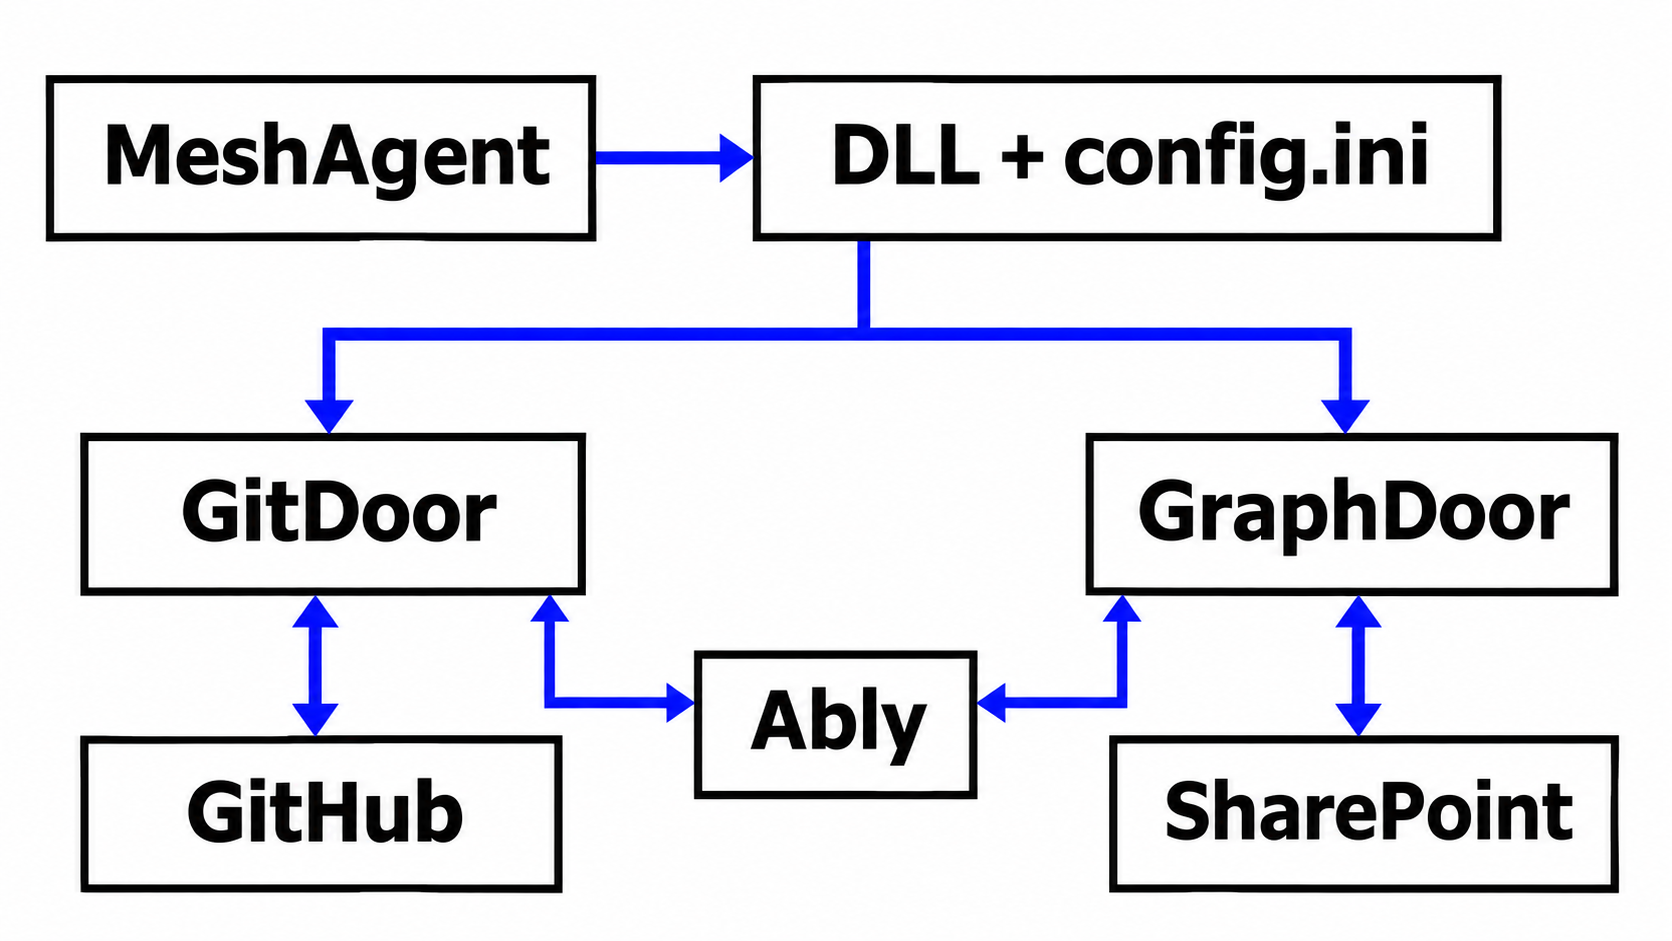
В одній тайванській організації дослідники знайшли два екземпляри MeshAgent із проєкту MeshCentral. Цей легітимний інструмент надає доступ до робочого столу, командного рядка та файлів. У розглянутому випадку він з’єднувався із сервером нападників і доставляв справжній виконуваний файл, шкідливу DLL та зашифроване навантаження config.ini.
У першому прикладі start.exe від Sandboxie запускався поруч зі шкідливою SbieDll.dll. В іншому використовували програму на Python та python39.dll. Після запуску довірена програма завантажувала підкладену бібліотеку — це називають DLL sideloading. Бібліотека розшифровувала навантаження й виконувала його в пам’яті. Знайома назва програми приховувала поведінку іншого коду.
Початковий спосіб проникнення не встановлений. За оцінкою Kaspersky, ознаки вказують на використання вже наявного зараження, але точної відповіді, як MeshAgent опинився в мережі, немає. Це не свідчення нової вразливості MeshCentral.
GitHub стає поштовою скринькою та циклом команд
GitDoor розділяв вхідні команди й результати. У проаналізованому зразку публічний репозиторій передавав команди та модулі, а приватний приймав відомості про комп’ютер і результати виконання через персональний токен доступу GitHub.
Імплант створював issue, зберігав отриманий номер і циклічно додавав та прибирав мітку bug. Дослідники описують ці зміни як частину повторюваної послідовності запитів. Паралельно бекдор отримував перелік файлів репозиторію й шукав назви з ідентифікатором конкретного комп’ютера. Зміна мітки супроводжувала перевірку репозиторію, а відповідні файли містили завдання.
Зібрані відомості упаковували в зашифровані дані під назвами, схожими на карти вихідного коду JavaScript. Важливо, який процес виконує запит і до якого репозиторію звертається: саме з’єднання з GitHub не ідентифікує цей бекдор. Дослідження також не стверджує, що сам GitHub зламали.
GraphDoor використовує ідентичність застосунку
GraphDoor обрав інший шлях. Він автентифікувався в Microsoft за вбудованими ідентифікатором клієнта й секретом застосунку, отримував токен доступу, а потім обмінювався даними через SharePoint за допомогою Microsoft Graph. Це вхід від імені застосунку, а не інтерактивна авторизація користувача.
Відомості про вузол записувалися в бібліотеку документів SharePoint у файл за шаблоном main.<host-code>.js.map. Оманливе розширення не робить усі такі файли шкідливими. Бекдор також створював каталог під C:\ProgramData\Intel_Log з окремою підпапкою з випадковою назвою.
Обидва бекдори могли отримувати додаткові модулі. У задокументованому наборі є перехоплення натискань клавіш, перелік процесів, знімки екрана та проксі-функції. Обмін повідомленнями Ably і модифікований клієнт зворотного проксі забезпечували додаткові канали трафіку. Це пояснює можливості стеження, але не визначає кількість справді викрадених файлів чи паролів.
Споріднений приклад — використання календаря Microsoft 365 бекдором HOLLOWGRAPH: хмарний трафік потрібно зіставляти з ідентичністю застосунку, який його створює.
Перевіряйте процес, що стоїть за хмарним запитом
Для захисників корисна відправна точка — несподіване встановлення MeshAgent та історія його появи. Зіставте її із запущеною програмою, завантаженою поруч DLL, зашифрованим файлом і подальшими хмарними запитами. Назва config.ini, каталог Intel_Log чи запит авторизації Microsoft потребують цього контексту.
Якщо ланцюжок збігається, збережіть дані з вузла та мережі, ізолюйте комп’ютер за процедурою реагування організації й перевірте пов’язані облікові записи та доступ. Блокування всієї хмарної платформи порушить звичайну роботу, але не пояснить початкове проникнення.
Kaspersky помітила перетини з китайськомовними угрупованнями, зокрема близькі моменти розгортання та спільні робочі каталоги, однак не робить остаточної атрибуції. Головний висновок ShadowCloud випливає з доведеного ланцюжка: довірена програма може запустити чужу бібліотеку, а дозволений хмарний сервіс — передавати їй команди.
Джерела
- Saurabh Sharma, Noushin Shabab. Операція ShadowCloud, частина 1: проникнення та GitDoor. Securelist, 17 листопада 2026 року.
- Saurabh Sharma, Noushin Shabab. Операція ShadowCloud, частина 2: GraphDoor, модулі й атрибуція. Securelist, 17 листопада 2026 року.
